


iOS 26.6 предупредит, если вы заблокировали слишком много контактов

iOS 26.6 предупредит, если вы заблокировали слишком много контактов

iOS 26.6 предупредит, если вы заблокировали слишком много контактов

В первой бете iOS 26.6 нашли новое предупреждение для тех, кто особенно активно чистит своё цифровое окружение. Система теперь покажет отдельный алерт, если пользователь упрётся в лимит заблокированных контактов.

Apple публично не рассказывает, сколько именно номеров и контактов можно добавить в чёрный список. Но лимит в iOS есть, просто большинство людей до него, очевидно, не добирается. Хотя у кого-то, видимо, жизнь достаточно насыщенная.

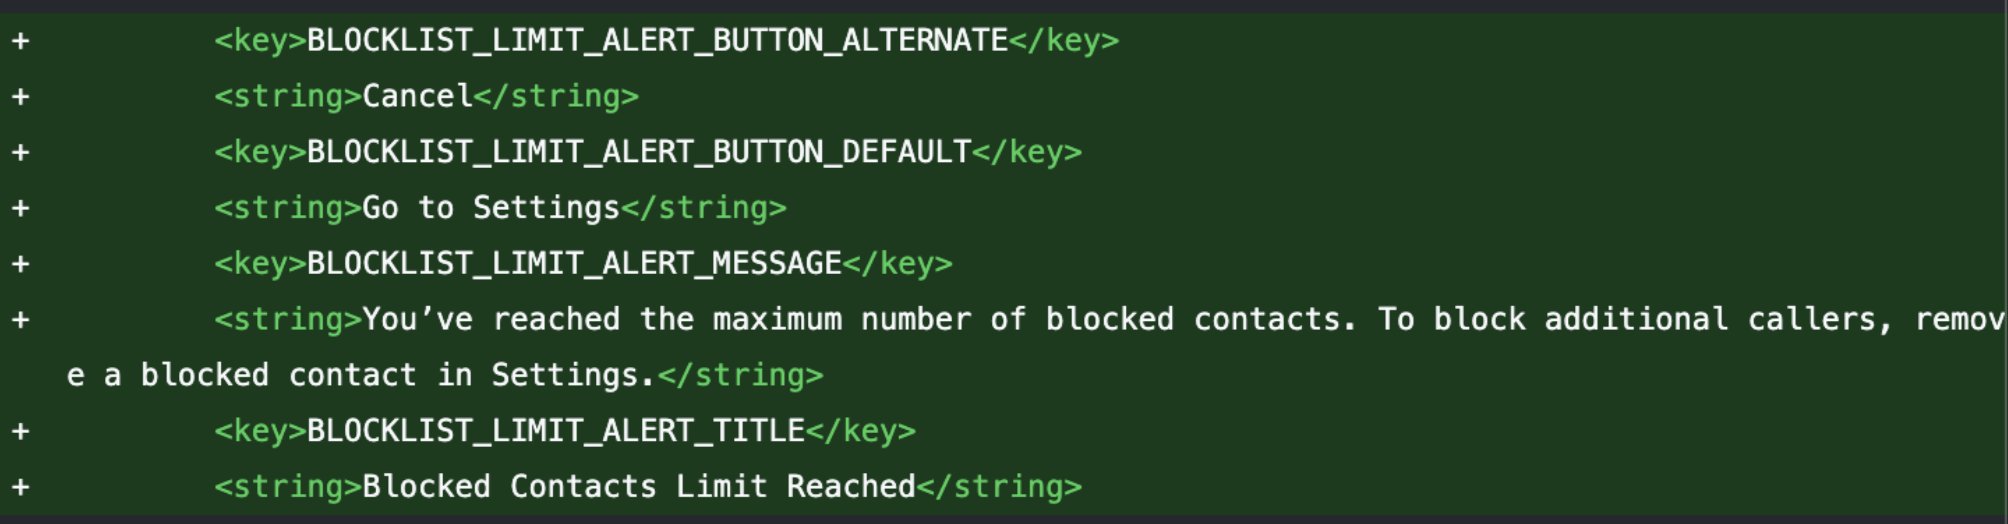
Новое сообщение обнаружил Аарон Перрис при изучении кода iOS 26.6 beta 1. В нём говорится, что пользователь достиг максимального числа заблокированных контактов. Чтобы заблокировать новых абонентов, придётся сначала удалить кого-то из списка в настройках.


Изменение маленькое, почти микроскопическое. Но для iOS 26.6 это пока чуть ли не единственная заметная пользовательская новинка: релиз выглядит блеклым и, судя по всему, больше похож на техническое обновление перед iOS 27.

В общем, если ваш список заблокированных контактов однажды переполнится, iPhone теперь хотя бы скажет об этом прямо.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru