


Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

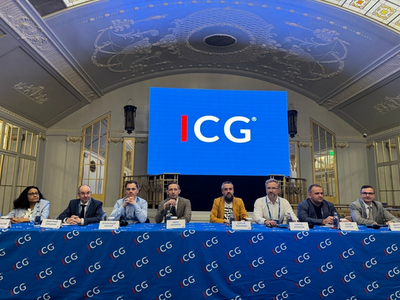
Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», накануне выступил на кибербатле и рассказал о трендах в направлении киберугроз для бизнеса. Кибербатл прошёл в рамках XX конференции «Корпоративное страхование 2026», которую организовала компания ICG.

Его модерировал Иван Еремеев, управляющий директор РК «Страховой Брокер», а Сергей Полунин выступил экспертом по информационной безопасности (ИБ). Участники дискуссии разделились на команды адептов, представителей страховых компаний, и скептиков, компаний-заказчиков.

Дискуссию начал эксперт компании «Газинформсервис», рассказав о кибербезопасности без иллюзий. Сегодня целью атак может стать кто угодно: госсектор, промышленность, НКО и многие другие отрасли. При этом у злоумышленников, как правило, есть довольно много точек входа.

«Закрытый контур неуязвим только до первого взлома, — отметил Сергей Полунин. — Найти вход в систему можно через флешки, ноутбуки подрядчиков, VPN и другие каналы. А если в инфраструктуре есть не поддерживаемое ПО, отсутствуют обновления и активно используются теневые ИТ (внешние мессенджеры, личные устройства и пр.), взлом становится лишь вопросом времени. Но даже если ваша инфраструктура, казалось бы, надёжно защищена, всегда есть демотивированные инсайдеры или некомпетентные подрядчики, которые случайно или не очень могут скомпрометировать систему».

Информационная безопасность необходима, но она не бывает стопроцентной, подчёркивает Сергей Полунин. Защитные системы гарантированно позволят раньше обнаружить уязвимость, локализовать её, уменьшить ущерб, ускорить восстановление и повысить устойчивость. А в случаях, когда инфраструктуру всё-таки взломали, помогает киберстрахование. Оно может покрыть ущерб от финансовых потерь, вызванных инцидентами и цифровыми рисками.

«Абсолютной защиты не существует. Зрелая ИБ значительно снижает стоимость катастрофы, но не ограждает от неё. Помните, что закрытые контуры не бывают полностью закрытыми, внимательнее следите за подрядчиками и сотрудниками и будьте готовы к тому, что в большинстве случаев кибератака может случиться рано или поздно», — подчеркнул эксперт компании «Газинформсервис».

Участники дискуссии сошлись на том, что киберстрахование — интересная и перспективная область деятельности и логичное развитие для индустрии ИБ в целом. Однако принципы страхования нужно объяснять руководителям соответствующих подразделений, а также популяризовать эту историю через публичное освещение самых интересных кейсов в прессе. Участники также согласились, что по своей природе инциденты ИБ довольно сложны для анализа, а значит, привлекать к работам по оценке рисков придётся множество профильным специалистов из различных областей — от киберкриминалистов до специалистов по праву.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru