


UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

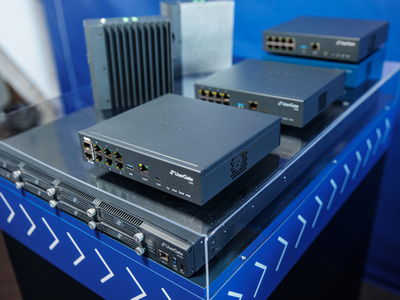
UserGate выпустил первую LTS-версию межсетевого экрана нового поколения UserGate NGFW. Релиз uNGFW 7.5 LTS стал частью обновлённого подхода компании к выпуску версий и контролю качества, который начали менять в 2025 году.

LTS означает Long Term Support — версию с длительной поддержкой. После дополнительного согласования с заказчиками релизу планируют присвоить статус General Deployment. После этого его будут рекомендовать для установки всем клиентам.

Одним из главных изменений в uNGFW 7.5 LTS стал переработанный кластер отказоустойчивости. В режиме Active-Passive теперь можно использовать виртуальные MAC-адреса, что должно упростить сетевую интеграцию и сделать работу кластера стабильнее. Для облачных развертываний добавили отправку служебного трафика в режиме Unicast, в том числе с учётом работы в Yandex Cloud.

Также появились новые инструменты мониторинга. Например, система может проверять доступность сетевых интерфейсов и отслеживать отказ одного из соединений bond-интерфейса на активном узле. Администратор при этом сам определяет, какие интерфейсы считать критичными. Управление кластером вынесли в отдельный раздел веб-интерфейса.

Второй крупный блок изменений касается VPN. В UserGate говорят о росте производительности — на некоторых платформах до двух раз. Также добавлены аутентификация по предварительно согласованному ключу для IKEv2 и поддержка анонсов нескольких сетей в подключениях Site-to-Site на том же протоколе.

Кроме того, релиз поддерживает UserGate Client 7.5 LTS для защищённого удалённого доступа и NAC, DTLS VPN, а интерфейс настройки VPN-подключений переработали.

Ещё одно заметное изменение — автоматический сбор обезличенной телеметрии, но только с согласия заказчика. Она должна помочь разработчикам понимать, какие функции используются чаще, где возникают ошибки и какие сценарии стоит дорабатывать в первую очередь.

В UserGate отмечают, что релиз тестировали участники программы раннего доступа uTechmates. Версия уже включена в сертификат ФСТЭК, а вариант uNGFW 7.5 LTS с ГОСТ VPN проходит сертификацию в ФСБ России.

Параллельно компания выпустила LTS-версии других продуктов экосистемы: UserGate Client 7.5 LTS, UserGate Log Analyzer 7.5 LTS и UserGate Management Center 7.5 LTS. Все они уже доступны для скачивания в личном кабинете UserGate.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru