


UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

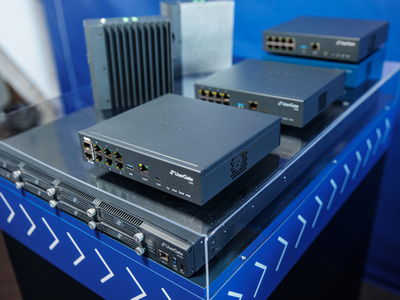
UserGate выпустил первую LTS-версию межсетевого экрана нового поколения UserGate NGFW. Релиз uNGFW 7.5 LTS стал частью обновлённого подхода компании к выпуску версий и контролю качества, который начали менять в 2025 году.

LTS означает Long Term Support — версию с длительной поддержкой. После дополнительного согласования с заказчиками релизу планируют присвоить статус General Deployment. После этого его будут рекомендовать для установки всем клиентам.

Одним из главных изменений в uNGFW 7.5 LTS стал переработанный кластер отказоустойчивости. В режиме Active-Passive теперь можно использовать виртуальные MAC-адреса, что должно упростить сетевую интеграцию и сделать работу кластера стабильнее. Для облачных развертываний добавили отправку служебного трафика в режиме Unicast, в том числе с учётом работы в Yandex Cloud.

Также появились новые инструменты мониторинга. Например, система может проверять доступность сетевых интерфейсов и отслеживать отказ одного из соединений bond-интерфейса на активном узле. Администратор при этом сам определяет, какие интерфейсы считать критичными. Управление кластером вынесли в отдельный раздел веб-интерфейса.

Второй крупный блок изменений касается VPN. В UserGate говорят о росте производительности — на некоторых платформах до двух раз. Также добавлены аутентификация по предварительно согласованному ключу для IKEv2 и поддержка анонсов нескольких сетей в подключениях Site-to-Site на том же протоколе.

Кроме того, релиз поддерживает UserGate Client 7.5 LTS для защищённого удалённого доступа и NAC, DTLS VPN, а интерфейс настройки VPN-подключений переработали.

Ещё одно заметное изменение — автоматический сбор обезличенной телеметрии, но только с согласия заказчика. Она должна помочь разработчикам понимать, какие функции используются чаще, где возникают ошибки и какие сценарии стоит дорабатывать в первую очередь.

В UserGate отмечают, что релиз тестировали участники программы раннего доступа uTechmates. Версия уже включена в сертификат ФСТЭК, а вариант uNGFW 7.5 LTS с ГОСТ VPN проходит сертификацию в ФСБ России.

Параллельно компания выпустила LTS-версии других продуктов экосистемы: UserGate Client 7.5 LTS, UserGate Log Analyzer 7.5 LTS и UserGate Management Center 7.5 LTS. Все они уже доступны для скачивания в личном кабинете UserGate.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru