


Стилер Reaper обходит защиту Apple и крадёт данные пользователей macOS

Стилер Reaper обходит защиту Apple и крадёт данные пользователей macOS

Стилер Reaper обходит защиту Apple и крадёт данные пользователей macOS

Исследователи из SentinelOne описали новую версию macOS-стилера SHub под названием Reaper. Зловред маскируется под Apple, Microsoft и Google, а после заражения начинает методично искать пароли, данные менеджеров паролей и криптокошельки вроде MetaMask и Phantom. Reaper интересен не только тем, что ворует всё плохо прикрученное, он ещё и обходит свежие защитные меры Apple.

Ранние версии SHub и похожие кампании часто использовали схему ClickFix: пользователя убеждали вставить команду в Терминале.

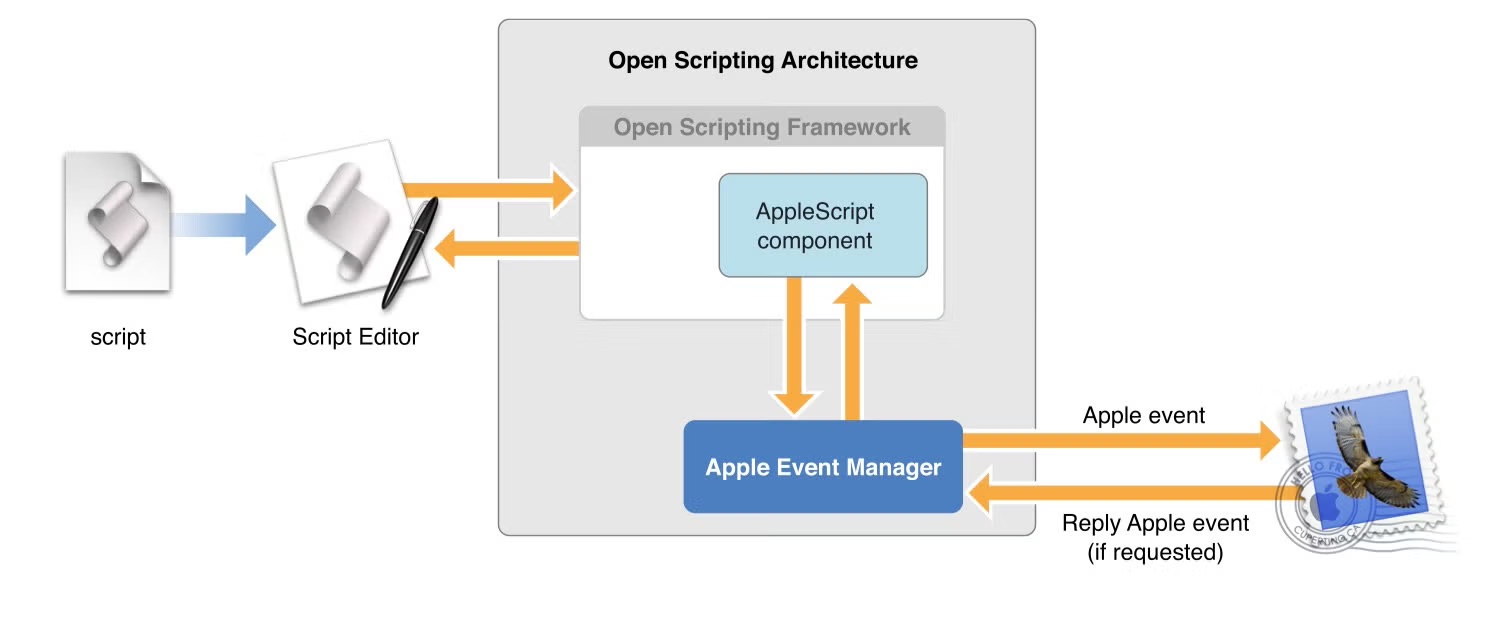
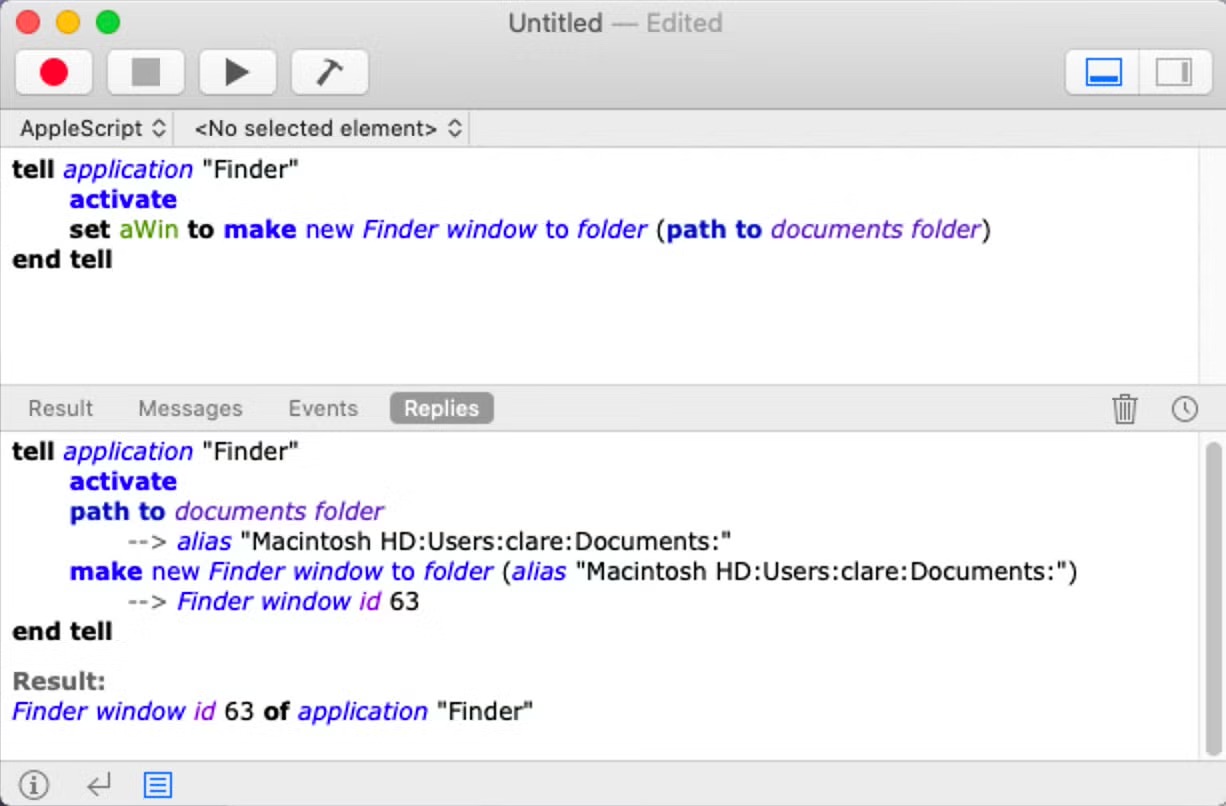
Но Reaper идёт другим путём — использует macOS Script Editor с уже подготовленным вредоносным пейлоадом. Терминал не нужен, а значит, часть защит, добавленных Apple в Tahoe 26.4, просто остаётся в стороне.

Атака начинается с фейковых сайтов установщиков WeChat и Miro. Для правдоподобия используется домен, похожий на Microsoft: mlcrosoft[.]co[.]com. Да, классика жанра: буква не та, пользователь не заметил.


Когда жертва заходит на такой сайт, скрытый JavaScript собирает данные о системе и браузере: IP-адрес, геолокацию, WebGL-отпечаток, признаки виртуальной машины или VPN. Если пользователь находится в России, атака прекращается.

Если цель подходит, сайт открывает Apple Script Editor через хитрую ссылку. Окно набито ASCII-артом и фальшивыми условиями, чтобы вредоносная команда оказалась далеко ниже видимой части. Пользователь видит что-то похожее на скучный технический текст, нажимает Run и сам запускает зловред.


После этого Reaper показывает всплывающее окно якобы с обновлением Apple XProtectRemediator. На деле через curl скачивается шелл-скрипт, а пользователя просят ввести данные для входа. Эти данные затем используются для расшифровки учётных данных. В финале жертве показывают фейковую ошибку, только вот пароли уже уехали.

Reaper наследует возможности старых SHub-версий: сбор данных браузеров, криптокошельков, конфигураций разработчика, macOS Keychain, iCloud и Telegram-сессий. Но теперь к этому добавился filegrabber, который ищет на рабочем столе и в папке «Документы» файлы с деловой или финансовой информацией.

Отдельно зловред охотится за настольными криптокошельками: Exodus, Atomic Wallet, Ledger Wallet, Ledger Live и Trezor Suite. Если находит, внедряет туда вредоносный код, чтобы продолжать воровать средства и после первичного заражения.

Для закрепления в системе Reaper создаёт структуру, похожую на Google Software Update: ~/Library/Application Support/Google/GoogleUpdate.app/Contents/MacOS/. Затем LaunchAgent запускает скрипт GoogleUpdate каждые 60 секунд. Он отправляет данные о системе на C2-сервер и может получать команды для удалённого выполнения кода.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru