


Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупреждает об изменении ранее известной схемы кражи аккаунтов в мессенджерах. На этот раз злоумышленники ориентируются на пользователей отечественного МАКС.

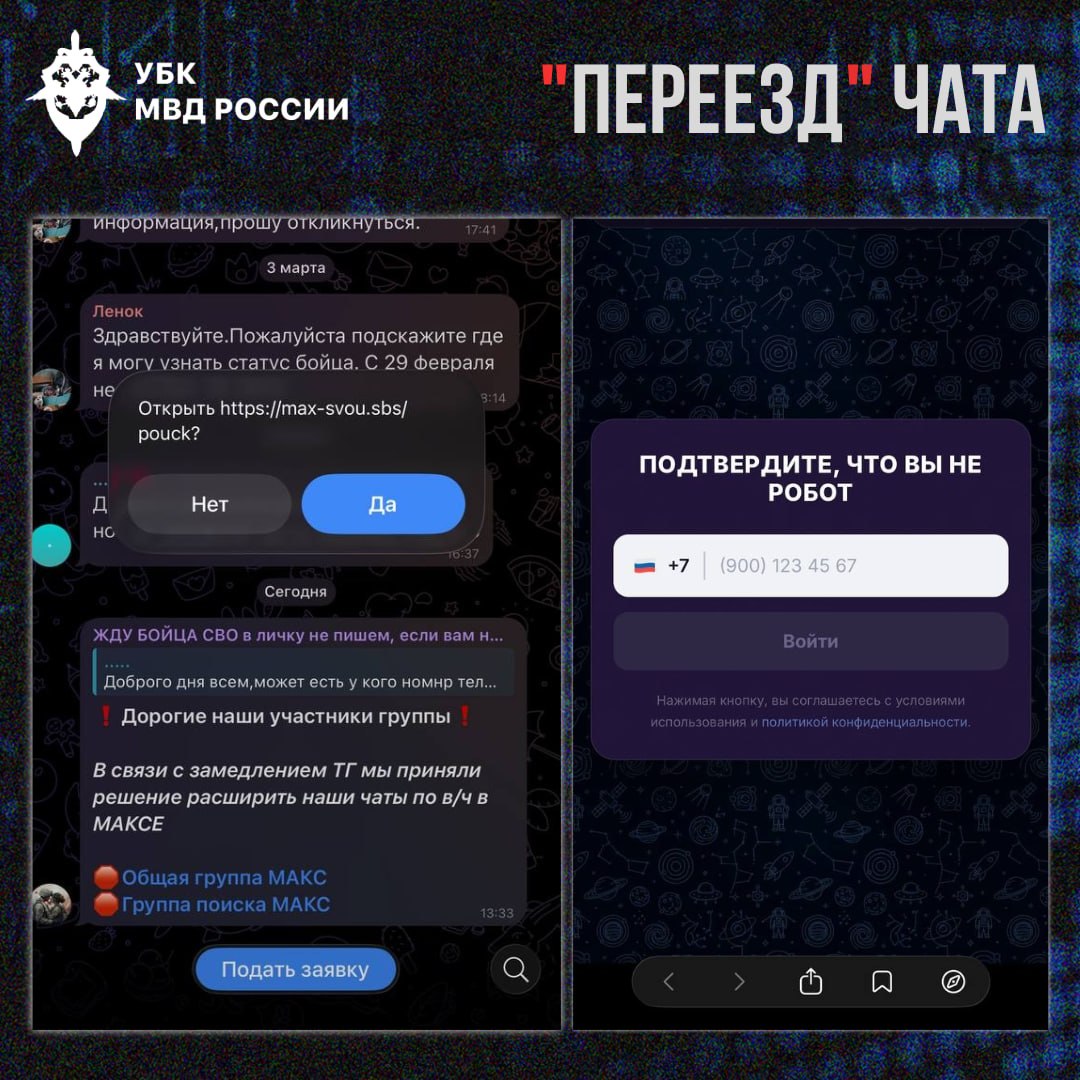
Как сообщает УБК МВД в официальном телеграм-канале «Вестник киберполиции России», наиболее активно мошенники действуют в группах, где родственники ищут пропавших без вести военнослужащих.

Там злоумышленники размещают сообщения о якобы переносе чата на другую платформу из-за блокировок или технических проблем.

Однако ссылка, которую публикуют мошенники, ведёт в бот. В нём пользователю предлагают ввести номер телефона и код из СМС-сообщения. Так происходит угон аккаунта уже на другой платформе.

«Подобные сообщества изначально находятся в зоне повышенного внимания противника. Размещая там персональные данные, фотографии, детали службы или перемещений, пользователи нередко сами раскрывают чувствительную информацию. Также чаты используются мошенниками для выбора жертв. После размещения сообщений о поиске злоумышленники могут выходить в личные сообщения с предложениями „помощи“, „ускорения выплат“ или „проверки статуса“», — предупреждает УБК МВД.

Массовые кампании по краже аккаунтов в МАКС фиксировались и раньше. Обычно злоумышленники действовали от имени сотрудников команды мессенджера и предлагали активировать «аккаунт безопасности». Выполнение таких инструкций приводило к потере учётной записи.

В целом активность злоумышленников на российской платформе остаётся довольно высокой. МАКС используют для распространения вредоносных приложений и фишинговых ссылок.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru