


Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

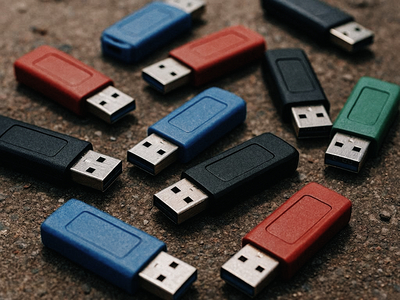
Злоумышленники вновь начали разбрасывать заражённые накопители около офисов, в лифтах и на парковках бизнес-центров в России. Их цель — заразить устройства вредоносными программами и таким образом попасть в инфраструктуру компаний. Кроме того, под флеш-диски могут маскироваться устройства, выводящие компьютеры из строя.

Практика распространения зловредов через внешние накопители получила широкое распространение ещё в 2010 году.

Уже тогда такой способ доставки вредоносных программ входил в топ-5 популярных методов. Позже он стал «визитной карточкой» некоторых APT-группировок.

Как рассказала РИА Новости ведущий эксперт по информационной безопасности MWS Cloud Илона Кокова, такой способ атак снова набирает популярность в России:

«Флешки разбрасывают намеренно — у офисов, в лифтах или на парковках бизнес-центров. В экспериментах ИБ больше половины людей подключают найденные флешки к своим устройствам. И этого достаточно, чтобы попасть в инфраструктуру без взломов и сложных техник».

В качестве контейнера для вредоносной программы злоумышленники используют файлы, которые система отображает как документы или фотографии. При попытке открыть такой файл запускается вредоносный код либо начинается его загрузка с внешних ресурсов. В результате атакующие могут проникнуть в систему, используя имеющиеся уязвимости или получив управление компьютером через средства удалённого доступа. Возможны также кража, шифрование или уничтожение данных — причём не только на локальных, но и на сетевых дисках.

Получив доступ к одному компьютеру, злоумышленники могут попытаться продвинуться дальше во внутреннюю сеть компании, включая серверы и другие инфраструктурные узлы. При этом сотрудник, который подобрал и подключил накопитель, рискует оказаться формальным виновником инцидента.

Илона Кокова рекомендует не подключать найденные накопители и не пытаться проверять их самостоятельно. Внешний вид устройства при этом не имеет значения.

«Если устройство найдено в офисе — передайте в ИТ или ИБ. Если флешка найдена в общественном месте — проще и безопаснее её выбросить. Если что-то выглядит как "бесплатный подарок" — скорее всего, это не подарок и не случайность. И если найденное устройство оказалось у вас в руках, это ещё не повод его подключать к своему компьютеру», — резюмирует эксперт.

По ту сторону ChatGPT: сотни подрядчиков читают реальные переписки

OpenAI привлекла сотни сторонних специалистов для ручного анализа диалогов пользователей с ChatGPT. Подрядчики видят реальные запросы и ответы, в которых могут встречаться личные, медицинские и другие конфиденциальные сведения.

По данным расследования 404 Media, работа проводится в рамках проекта Lily. Рецензенты кратко описывают запрос пользователя, сравнивают четыре варианта ответа модели и выставляют им оценки от одного до семи.

Отдельно они отмечают чрезмерную угодливость чат-бота, попытки очеловечить себя, неуместные эмодзи и другие особенности поведения.

Имена владельцев аккаунтов в интерфейсе скрываются, а переписки предварительно обрабатывает Privacy Filter. Однако OpenAI признала изданию, что система не всегда удаляет все персональные данные.

По утверждению журналистов, проверяющим также может показываться блок пользовательских воспоминаний с контекстом предыдущих разговоров и примерным местоположением.

Подрядчиков нанимают через внешние компании, включая Crossing Hurdles и Mercor. Некоторые специалисты получают более $50 в час. Подобный подход использует не только OpenAI: Anthropic также подтвердила 404 Media, что люди участвуют в оценке диалогов с Claude.

OpenAI официально указывает, что разговоры пользователей персональных тарифов могут применяться для улучшения моделей. Запретить использование новых чатов можно в разделе Settings → Data Controls, отключив параметр Improve the model for everyone.

Настройка действует на весь аккаунт, но не отменяет обработку данных, использованных ранее. Временные чаты не идут на обучение, хотя могут проверяться для выявления неправомерных действий.

RSS: Новости на портале Anti-Malware.ru