


Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

Кибершпионы охотятся за геоданными российских госструктур и промышленности

«Лаборатория Касперского» раскрыла новые детали атак кибершпионской группы HeartlessSoul. По данным исследователей, злоумышленники атакуют российские организации и проявляют особый интерес к геоинформационным данным.

Группа активна как минимум с осени 2025 года. Основными целями стали: государственный сектор, промышленные предприятия, организации, связанные с авиационными системами, а также отдельные частные пользователи.

Для заражения HeartlessSoul использует троян. Чаще всего его распространяют через фишинговые письма с вредоносными вложениями. Также злоумышленники создают поддельные сайты под конкретные цели.

Например, для атак на авиационную сферу они делали фальшивые ресурсы, где предлагали скачать якобы рабочий софт, а на деле это была вредоносная программа.

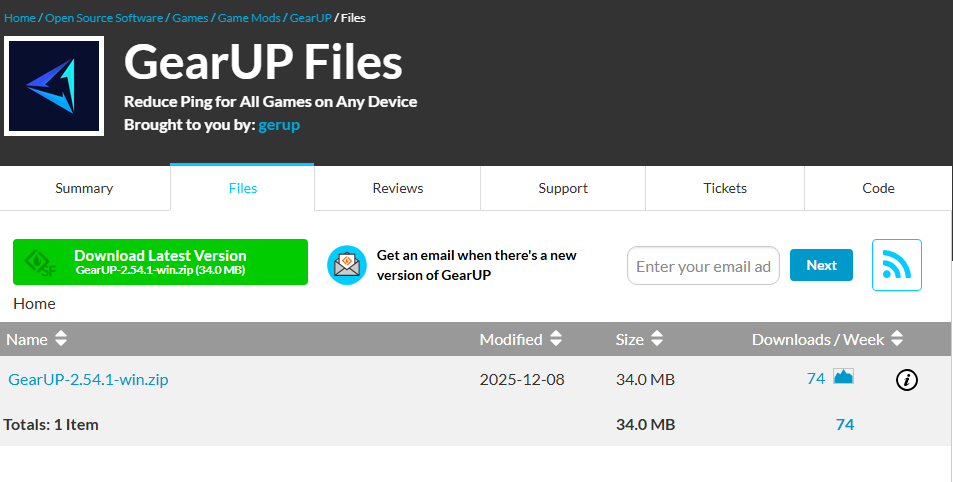
Ещё один способ распространения — легитимные платформы. Исследователи обнаружили, что зловред размещали на SourceForge под видом GearUP, сервиса для улучшения соединения в онлайн-играх.


Главная функция трояна — кража файлов. Он собирает документы, архивы, изображения, а также GIS-файлы — геоинформационные данные. Такая информация может быть особенно важной, поскольку помогает получить сведения о дорогах, инженерных сетях и других объектах инфраструктуры.

Кроме того, троян умеет вытаскивать данные из Telegram и популярных браузеров, включая Google Chrome, Microsoft Edge, Яндекс Браузер и Opera.

Технический анализ также показал связь HeartlessSoul с другой группой — GOFFEE. По данным «Лаборатории Касперского», они используют общую инфраструктуру и нацелены на российский госсектор. Это может говорить о совместных или скоординированных операциях.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru