


В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

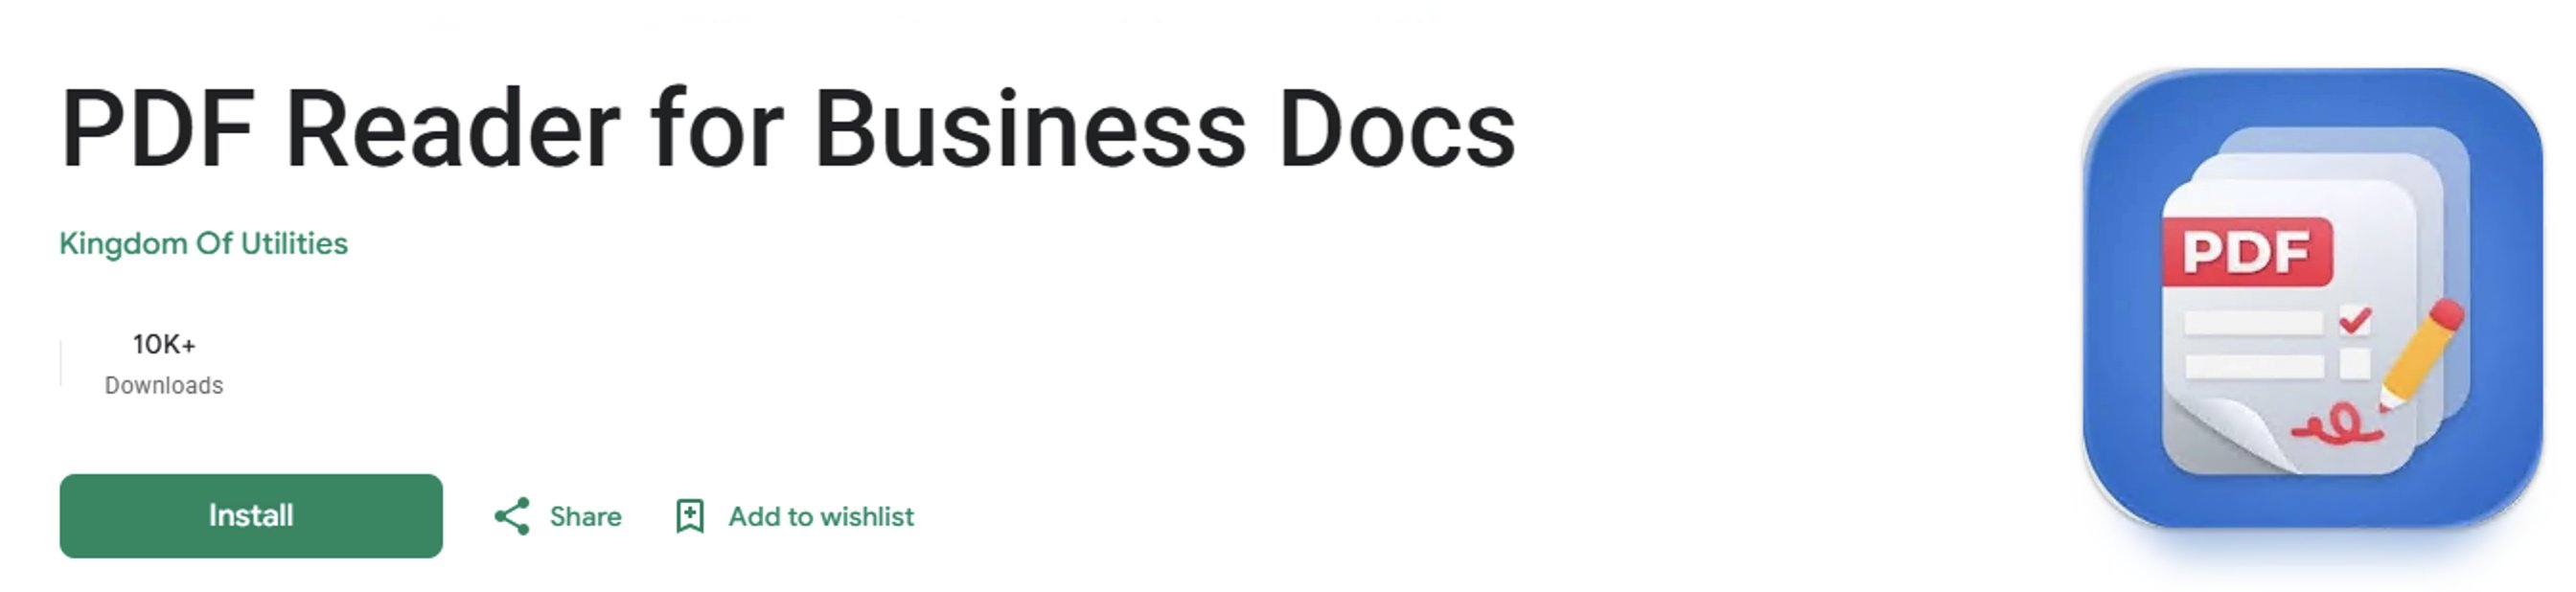
Исследователи обнаружили в Google Play вредоносное приложение для Android, маскирующееся под утилиту для чтения документов. Этот софт загружает на устройства банковский троян Anatsa, также известный как TeaBot. До удаления из магазина приложение успели установить более 10 тыс. раз.

Согласно описанию, сначала пользователь видел вроде бы обычное приложение для работы с документами.

После установки оно не сразу начинало вредоносную активность, а выступало в роли загрузчика: позже скачивало основной пейлоад с удалённого сервера. Такой подход помогает обходить первичные проверки и не вызывать подозрений у пользователя.

После заражения Anatsa подключалась к командным серверам и могла получать от операторов инструкции. Этот троян нацелен прежде всего на банковские приложения и умеет подменять экраны входа, перехватывать ввод, делать снимки экрана, читать СМС с одноразовыми кодами и помогать злоумышленникам проводить мошеннические операции.


Особенно опасны запросы к службам специальных возможностей Android. Если пользователь выдаёт такие разрешения вредоносному приложению, оно получает гораздо больше контроля над устройством и может работать незаметнее.

Инцидент снова показывает, что даже официальный магазин приложений не даёт стопроцентной гарантии безопасности. Злоумышленники всё чаще загружают в Google Play внешне безобидные приложения, а вредоносные функции активируют уже после установки.

Пользователям стоит внимательнее смотреть на разработчика, отзывы, количество установок и запрашиваемые разрешения. А если приложение для чтения документов внезапно просит доступ к специальным возможностям, СМС или другим важным функциям, это очень веский повод сразу его удалить.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru