


Новый Android-зловред крадёт данные карт через поддельный HandyPay

Новый Android-зловред крадёт данные карт через поддельный HandyPay

Новый Android-зловред крадёт данные карт через поддельный HandyPay

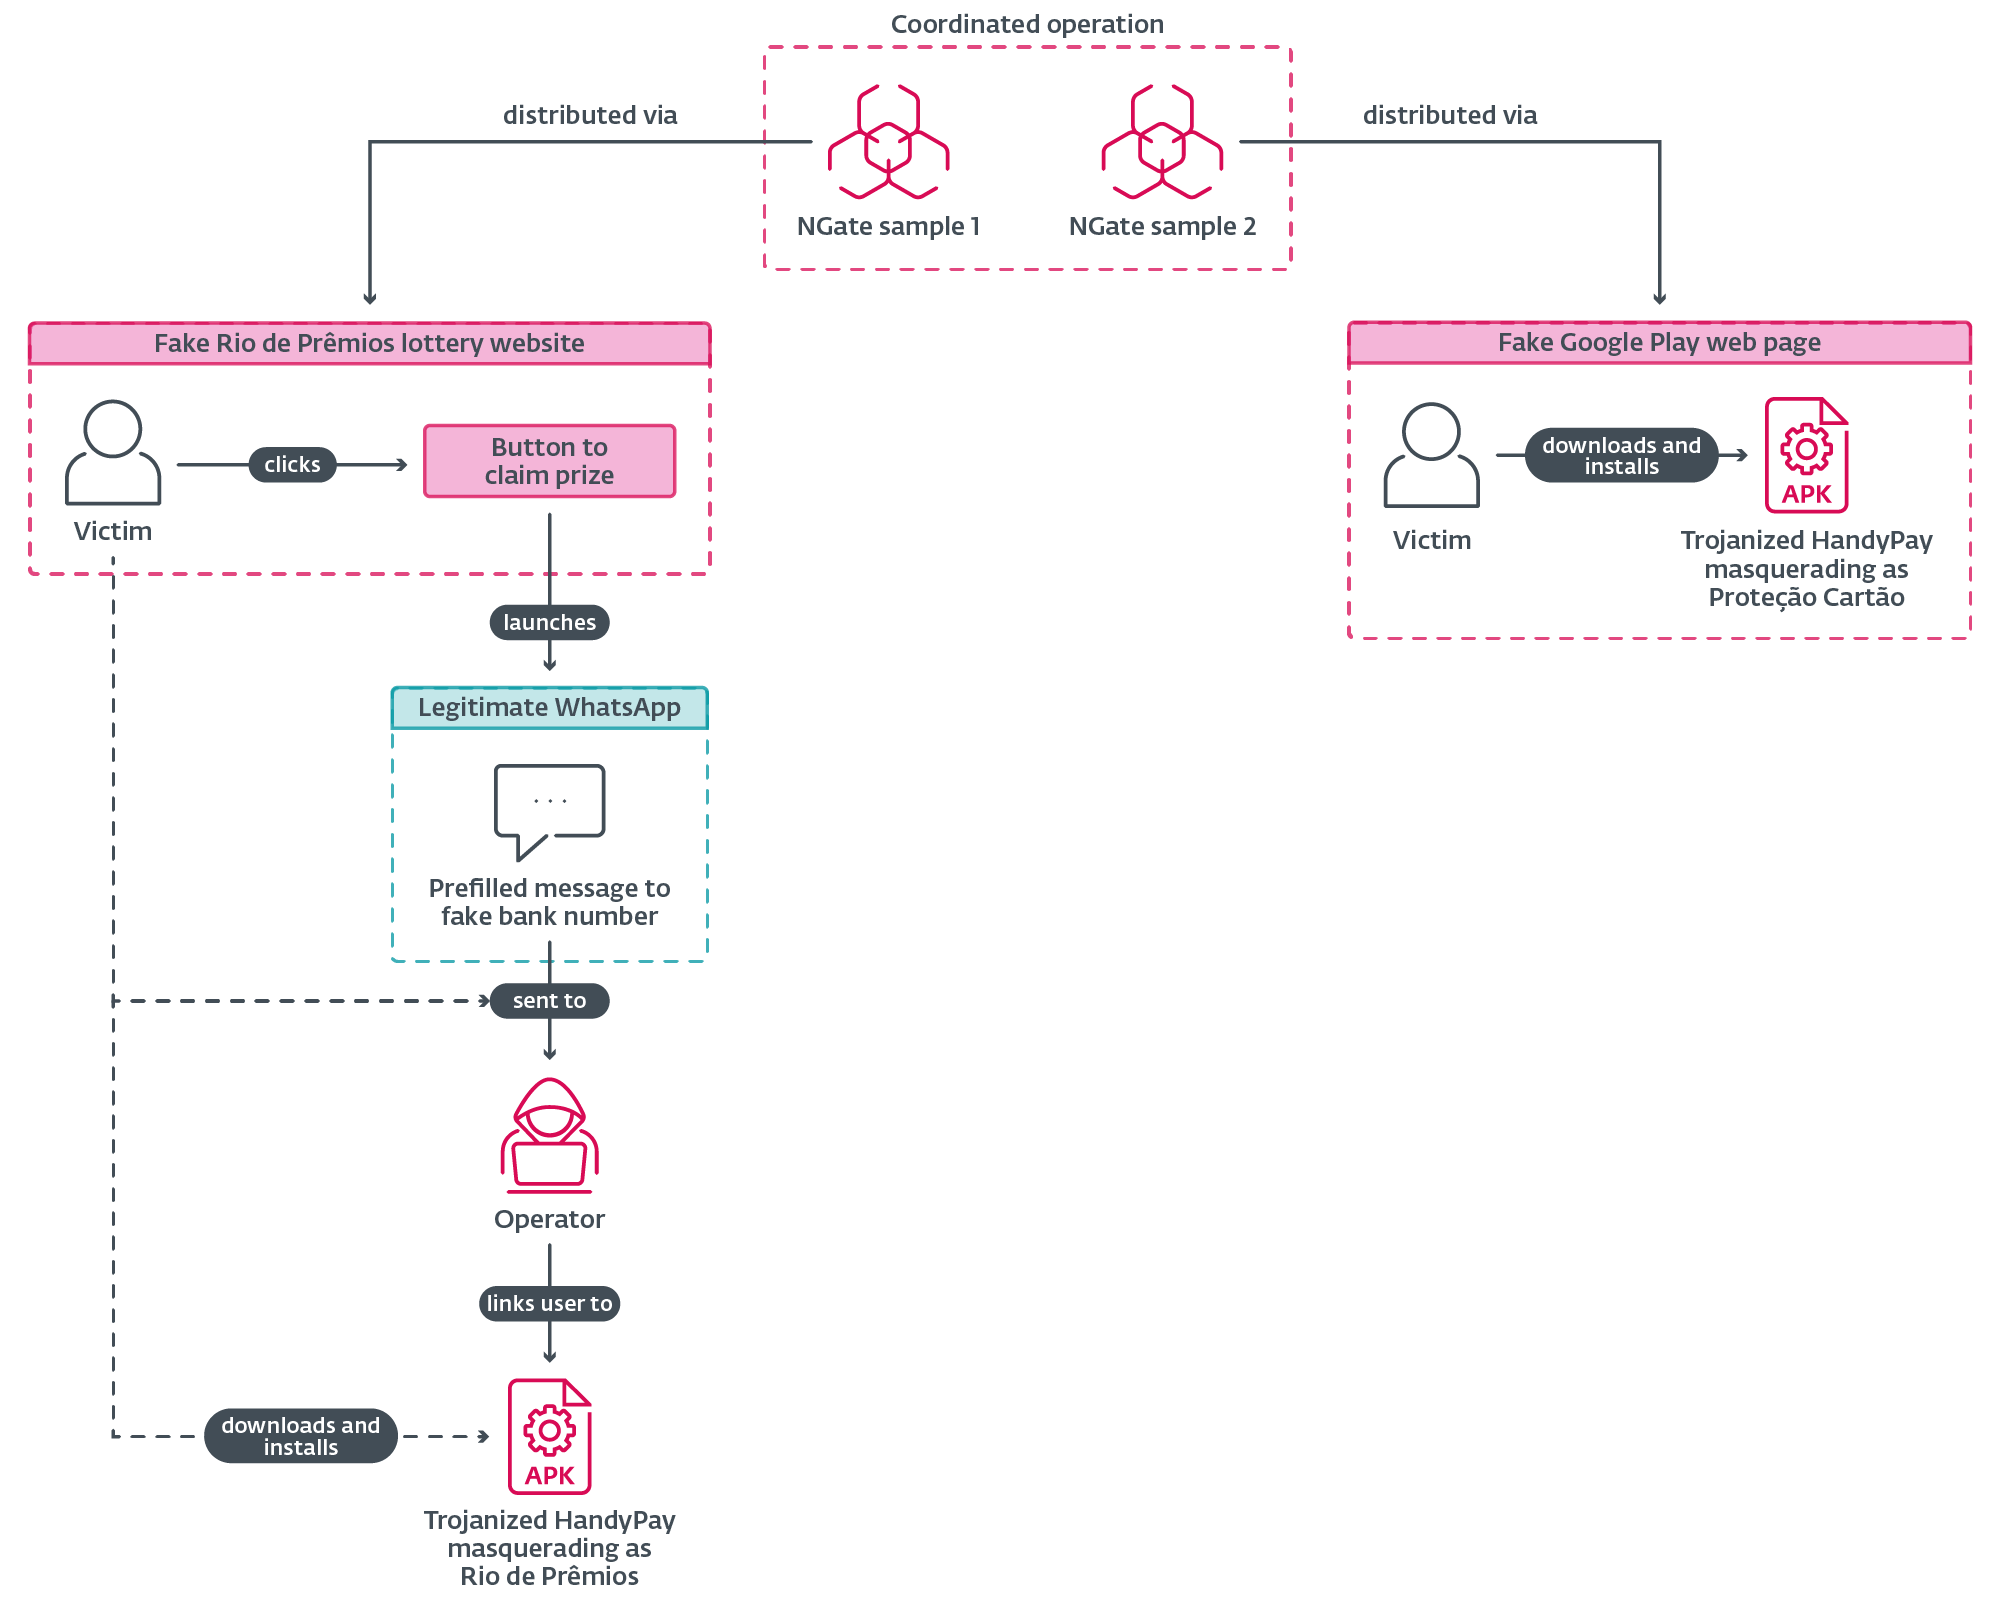
Исследователи из ESET обнаружили новую версию Android-зловреда NGate, на этот раз он маскируется не под NFCGate, как раньше, а под легитимное приложение HandyPay. По данным ESET, активность началась ещё в ноябре 2025 года. Пользователей заманивают на поддельные страницы, имитирующие карточку приложения в Google Play.

Дальше жертве предлагают скачать «нужное» приложение, которым и оказывается троянизированная версия HandyPay. После установки программа просит сделать её приложением для оплаты по умолчанию, а затем убеждает ввести ПИН-код карты и приложить её к смартфону с NFC.


На этом этапе и начинается основная атака. Зловред перехватывает NFC-данные банковской карты и передаёт их на устройство злоумышленников. Параллельно он крадёт введённый пользователем ПИН-код и отправляет его на командный сервер. В итоге у атакующих оказывается всё, что нужно для бесконтактного снятия наличных в банкомате или несанкционированных платежей.


По сути, перед нами очередная эволюция NGate — семейства зловредов, которое ESET впервые подробно описала ещё в августе 2024 года. Тогда речь шла об атаках на клиентов чешских банков с использованием NFC-релейных атак для кражи данных платёжных карт и последующего вывода денег через банкоматы.

Новая версия отличается не только географией, но и инструментарием. Вместо старых решений злоумышленники выбрали HandyPay — приложение с уже встроенной функцией релейной передачи NFC-данных.

В ESET считают, что это могло быть связано и с более низкой стоимостью использования такого инструмента, и с тем, что HandyPay не требует лишних разрешений, кроме статуса платёжного приложения по умолчанию. Это делает атаку менее подозрительной для жертвы.

Есть у этой истории и ещё одна любопытная деталь. Исследователи заметили в коде эмодзи в отладочных и системных сообщениях — это может указывать на использование генеративного ИИ при создании или доработке вредоносной нагрузки. Прямого доказательства тут нет, но сама версия выглядит вполне в духе времени: преступникам уже не обязательно быть сильными разработчиками, чтобы собирать рабочие зловреды.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru