


Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Поздно вечером 6 апреля в рунете произошёл масштабный сбой, затронувший большое количество различных сервисов. Наиболее вероятной причиной инцидента стала мощная DDoS-атака на «Ростелеком», об отражении которой компания сообщила около полуночи.

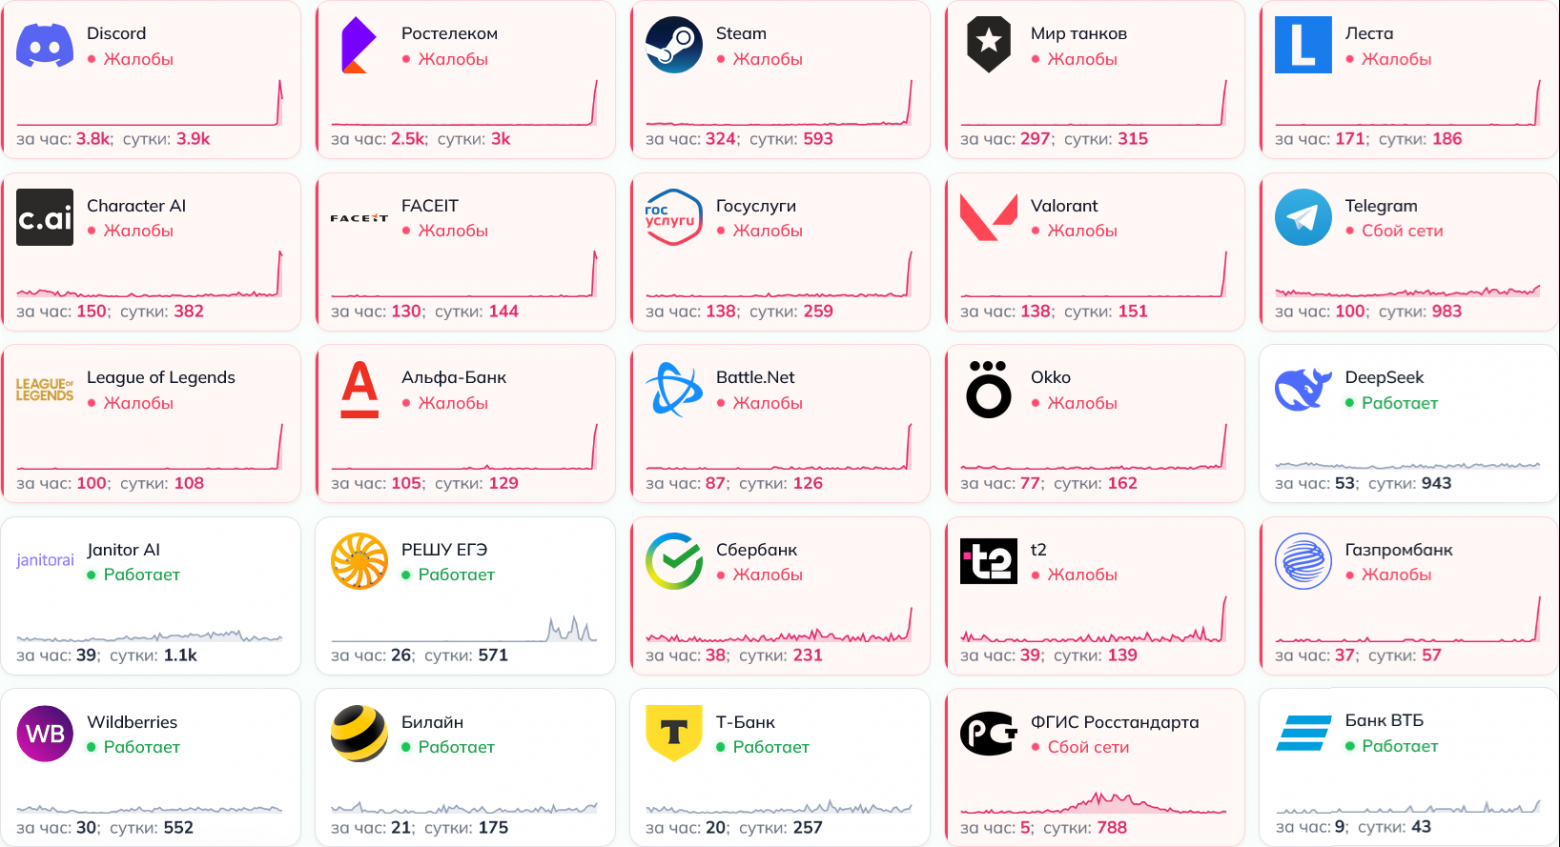
По данным портала Downdetector, резкий рост числа жалоб начался около 22:00 по московскому времени. При этом первые проблемы наблюдались ещё около 21:00. Сбой затронул практически всю территорию России, за исключением Дальнего Востока.

Проблемы затронули множество ресурсов и онлайн-сервисов — развлекательных, образовательных, банковских и коммуникационных. В частности, сбой коснулся Steam, игр «Мир танков» и League of Legends, Wink, Rutube, портала Госуслуг, Сбербанка, ВТБ и «Альфа-Банка».

Как сообщил ТАСС, проблемы также затронули всех операторов «большой четвёрки» и крупнейшие маркетплейсы. Позже издание «Код Дурова» сообщило, что сбой затронул даже сервис сбора информации о сетевых проблемах «Сбой.РФ», который тоже оказался недоступен.

Наиболее вероятной причиной сбоя стала мощная DDoS-атака на ресурсы «Ростелекома». Оператор заявил о её отражении около 23:00.

«Вечером 6 апреля была зафиксирована мощная DDoS-атака на сеть „Ростелекома“. Была введена фильтрация входящего трафика, что повлияло на доступность части интернет-ресурсов. Действия киберпреступников были оперативно нейтрализованы», — сообщила пресс-служба «Ростелекома».

Аналогичный сбой в рунете произошёл 14 января 2025 года. Тогда он также затронул большое количество сервисов, но был кратковременным. О его причинах публично не сообщалось.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru