


Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Поздно вечером 6 апреля в рунете произошёл масштабный сбой, затронувший большое количество различных сервисов. Наиболее вероятной причиной инцидента стала мощная DDoS-атака на «Ростелеком», об отражении которой компания сообщила около полуночи.

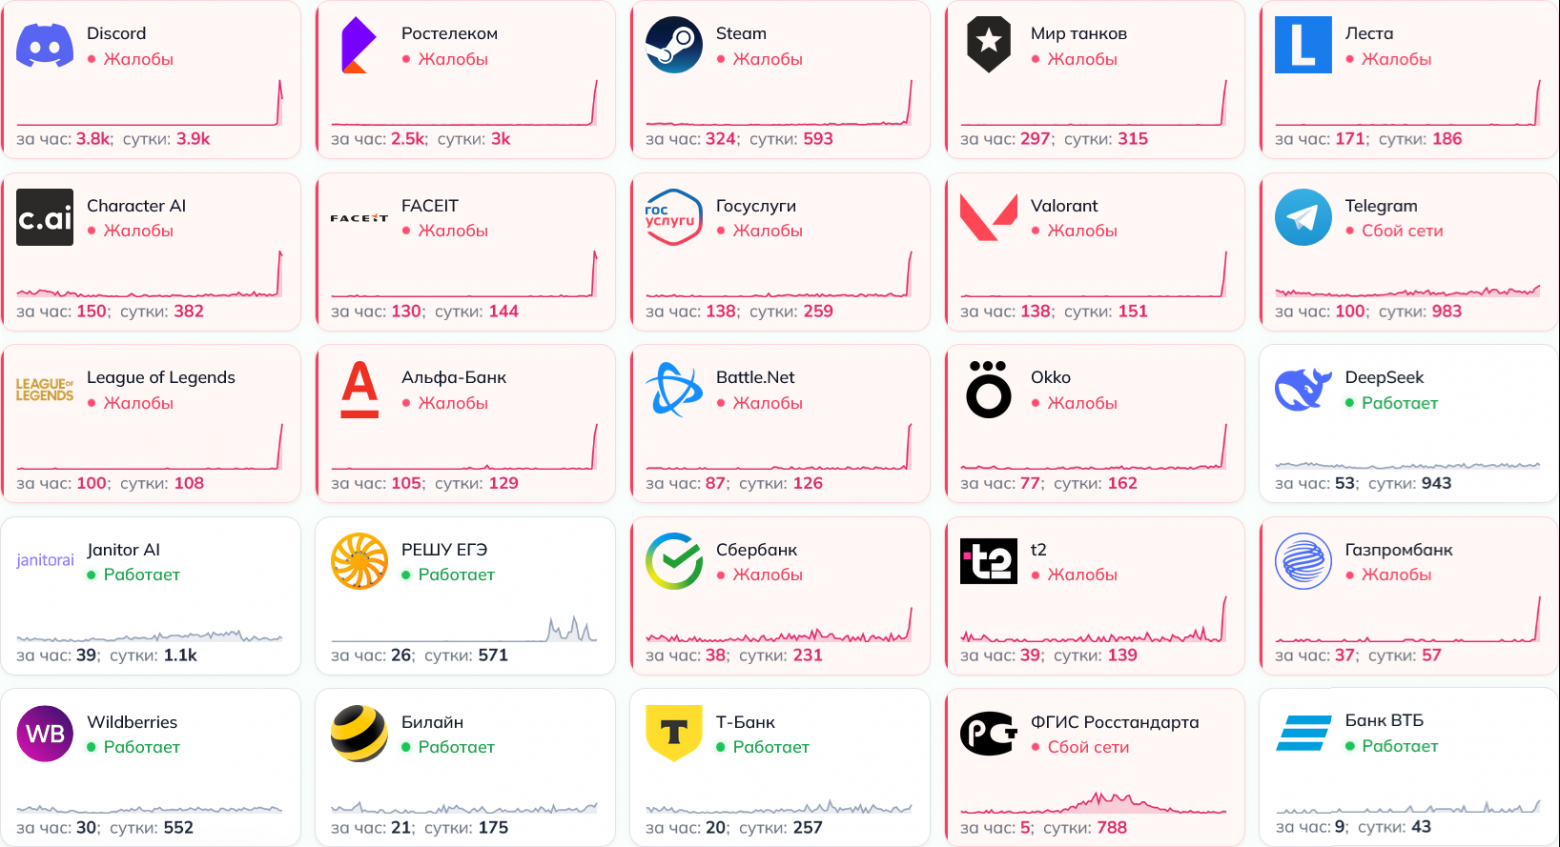
По данным портала Downdetector, резкий рост числа жалоб начался около 22:00 по московскому времени. При этом первые проблемы наблюдались ещё около 21:00. Сбой затронул практически всю территорию России, за исключением Дальнего Востока.

Проблемы затронули множество ресурсов и онлайн-сервисов — развлекательных, образовательных, банковских и коммуникационных. В частности, сбой коснулся Steam, игр «Мир танков» и League of Legends, Wink, Rutube, портала Госуслуг, Сбербанка, ВТБ и «Альфа-Банка».

Как сообщил ТАСС, проблемы также затронули всех операторов «большой четвёрки» и крупнейшие маркетплейсы. Позже издание «Код Дурова» сообщило, что сбой затронул даже сервис сбора информации о сетевых проблемах «Сбой.РФ», который тоже оказался недоступен.

Наиболее вероятной причиной сбоя стала мощная DDoS-атака на ресурсы «Ростелекома». Оператор заявил о её отражении около 23:00.

«Вечером 6 апреля была зафиксирована мощная DDoS-атака на сеть „Ростелекома“. Была введена фильтрация входящего трафика, что повлияло на доступность части интернет-ресурсов. Действия киберпреступников были оперативно нейтрализованы», — сообщила пресс-служба «Ростелекома».

Аналогичный сбой в рунете произошёл 14 января 2025 года. Тогда он также затронул большое количество сервисов, но был кратковременным. О его причинах публично не сообщалось.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru