


Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Поздно вечером 6 апреля в рунете произошёл масштабный сбой, затронувший большое количество различных сервисов. Наиболее вероятной причиной инцидента стала мощная DDoS-атака на «Ростелеком», об отражении которой компания сообщила около полуночи.

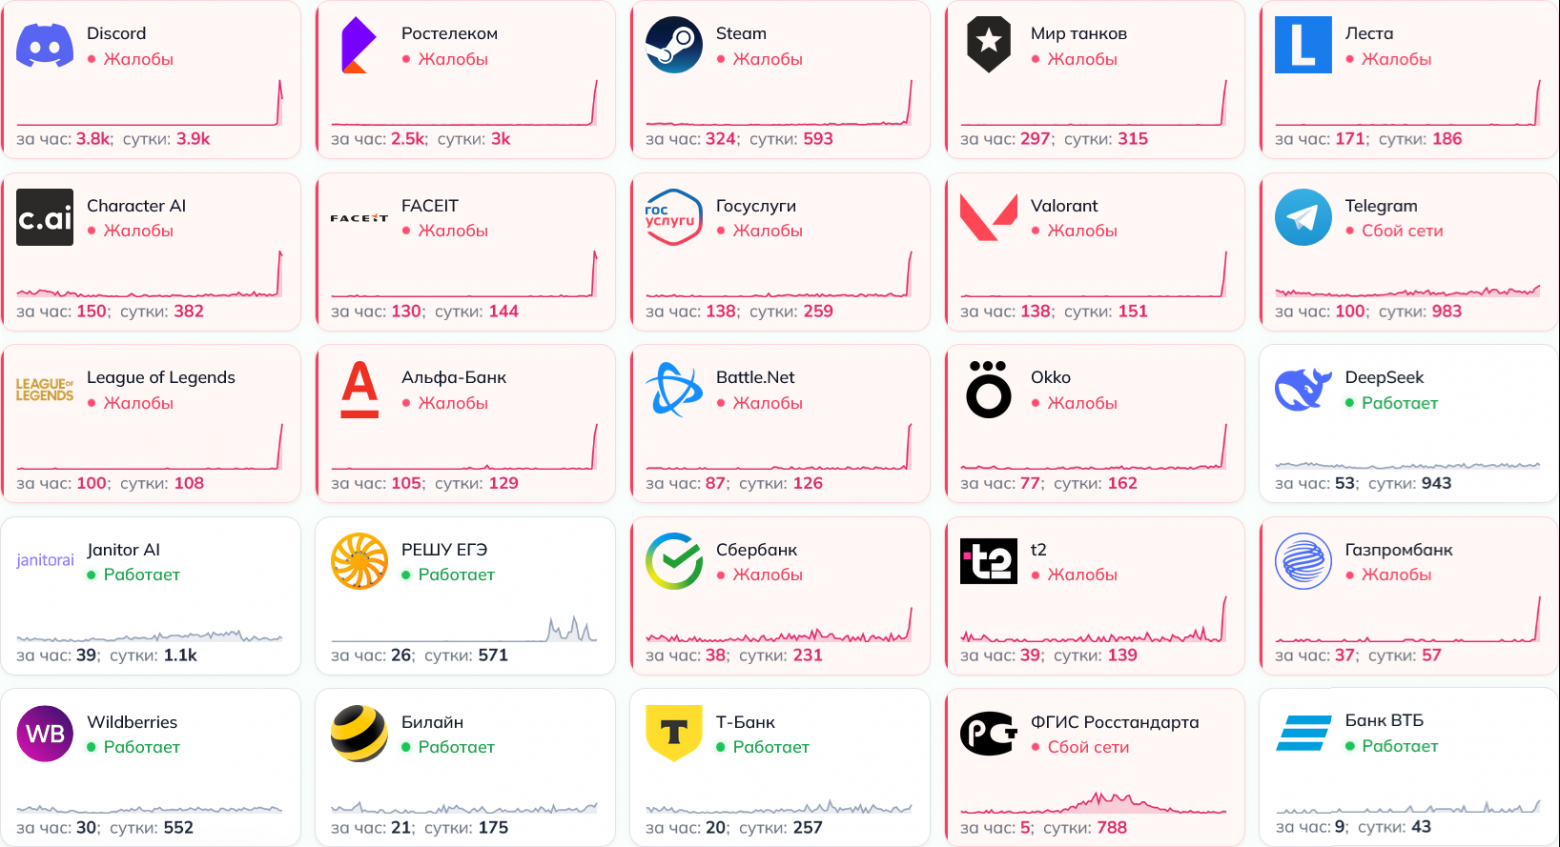
По данным портала Downdetector, резкий рост числа жалоб начался около 22:00 по московскому времени. При этом первые проблемы наблюдались ещё около 21:00. Сбой затронул практически всю территорию России, за исключением Дальнего Востока.

Проблемы затронули множество ресурсов и онлайн-сервисов — развлекательных, образовательных, банковских и коммуникационных. В частности, сбой коснулся Steam, игр «Мир танков» и League of Legends, Wink, Rutube, портала Госуслуг, Сбербанка, ВТБ и «Альфа-Банка».

Как сообщил ТАСС, проблемы также затронули всех операторов «большой четвёрки» и крупнейшие маркетплейсы. Позже издание «Код Дурова» сообщило, что сбой затронул даже сервис сбора информации о сетевых проблемах «Сбой.РФ», который тоже оказался недоступен.

Наиболее вероятной причиной сбоя стала мощная DDoS-атака на ресурсы «Ростелекома». Оператор заявил о её отражении около 23:00.

«Вечером 6 апреля была зафиксирована мощная DDoS-атака на сеть „Ростелекома“. Была введена фильтрация входящего трафика, что повлияло на доступность части интернет-ресурсов. Действия киберпреступников были оперативно нейтрализованы», — сообщила пресс-служба «Ростелекома».

Аналогичный сбой в рунете произошёл 14 января 2025 года. Тогда он также затронул большое количество сервисов, но был кратковременным. О его причинах публично не сообщалось.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru