


МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

МВД опровергло сообщения о проверке телефонов на наличие VPN

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) опровергло информацию о том, что сотрудники полиции проводят осмотры личных смартфонов граждан на предмет наличия VPN-приложений.

Официальное опровержение опубликовано в телеграм-канале профильного подразделения МВД «Вестник киберполиции России»:

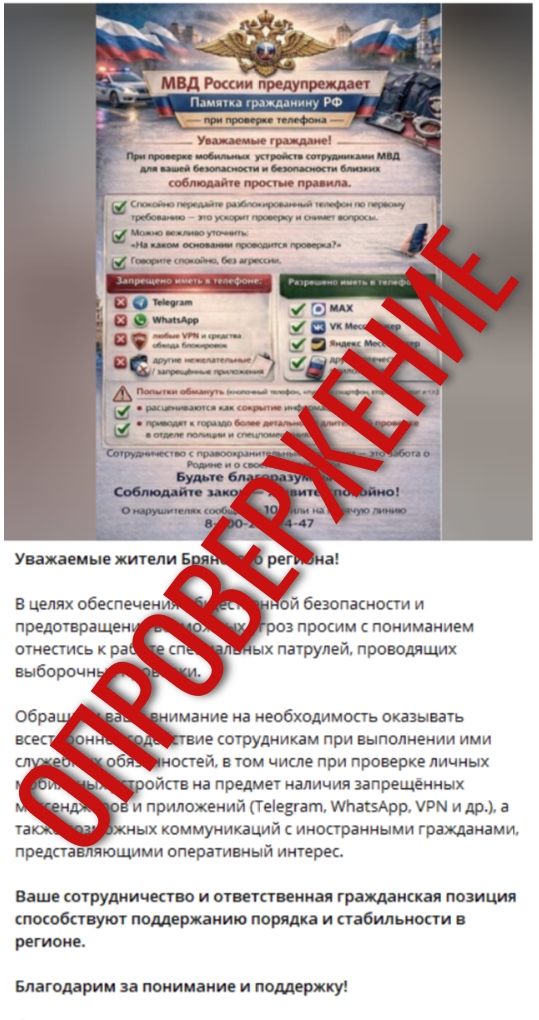
«Указанная информация не соответствует действительности и транслируется с целью повышения социальной напряжённости. Подобные мероприятия не проводятся, проверка телефонов граждан на предмет наличия VPN или иных приложений не осуществляется».

Такие сообщения распространялись через мессенджеры и социальные сети в течение последнего месяца. В ряде регионов также публиковались «памятки», якобы предназначенные для сотрудников полиции. В них говорилось о проверках устройств на наличие «запрещённых приложений» и контактов с иностранными гражданами. В частности, подобная кампания была развёрнута в Брянской области.


Как напомнили в УБК МВД, само по себе использование VPN не является нарушением действующего законодательства. При этом в ведомстве отметили, что распространение информации о способах обхода блокировок уже может квалифицироваться как административное правонарушение. Кроме того, многие VPN-сервисы, особенно бесплатные, могут быть небезопасны. Это подтверждают и независимые исследования.

Сообщения о якобы проводимых российскими полицейскими проверках телефонов регулярно появляются с 2018 года, однако ни одно из них до сих пор не подтвердилось.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru