


В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

Google наконец решает одну из самых бытовых проблем безопасности, когда даёшь кому-то свой смартфон на минуту, а внутри у тебя половина жизни. В свежей сборке Android Canary 2603 появилась функция App Lock — возможность поставить дополнительную защиту на любое приложение.

Теперь, чтобы открыть, например, галерею, мессенджер или банковское приложение, потребуется отпечаток пальца или ПИН-код.

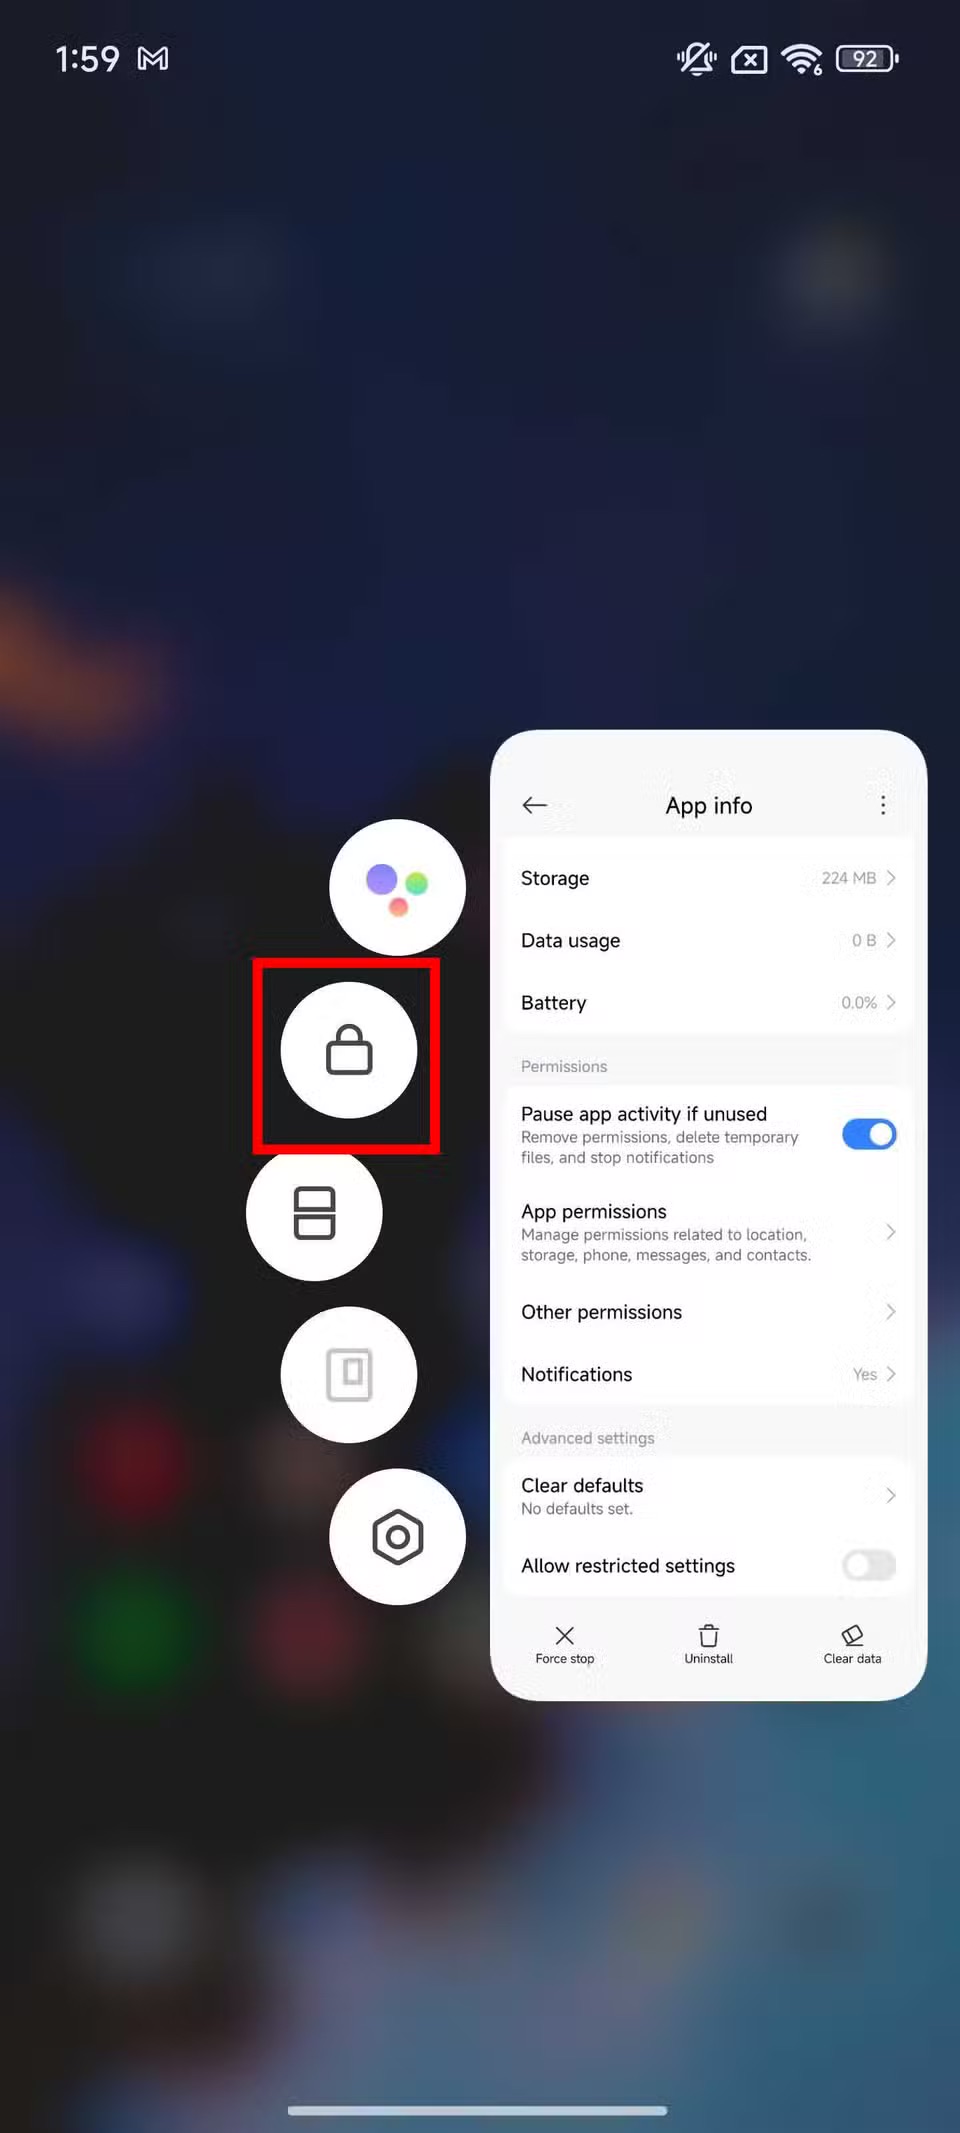
Функционально всё работает просто: достаточно зажать иконку приложения, и в выпадающем меню появится опция блокировки. После включения App Lock приложение нельзя открыть без аутентификации, уведомления от него скрываются, виджеты исчезают с рабочего стола, пропадают быстрые ярлыки.


По сути, приложение становится полностью «невидимым» без разблокировки. Google сразу предупреждает: если пользователь дал доступ к данным приложения каким-то ИИ-агентам или сервисам, они всё равно смогут к ним обращаться.

Пока неясно, можно ли, например, обойти защиту через тот же Gemini, но сам факт такого ограничения уже вызывает вопросы.

С Android 15 у Google уже есть функция Private Space — отдельный скрытый профиль, куда можно убирать приложения и данные. Но она подходит скорее для жёсткой изоляции.

App Lock — более гибкий вариант, поскольку не нужно не нужно прятать всё приложение, достаточно просто закрыть к нему доступ.

Если функция доберётся до релиза, это может сильно изменить повседневный сценарий использования смартфона. Его можно будет спокойно передать другому человеку, не переживая за личные данные.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru