


В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

В Android появится блокировка приложений по отпечатку и ПИН-коду

Google наконец решает одну из самых бытовых проблем безопасности, когда даёшь кому-то свой смартфон на минуту, а внутри у тебя половина жизни. В свежей сборке Android Canary 2603 появилась функция App Lock — возможность поставить дополнительную защиту на любое приложение.

Теперь, чтобы открыть, например, галерею, мессенджер или банковское приложение, потребуется отпечаток пальца или ПИН-код.

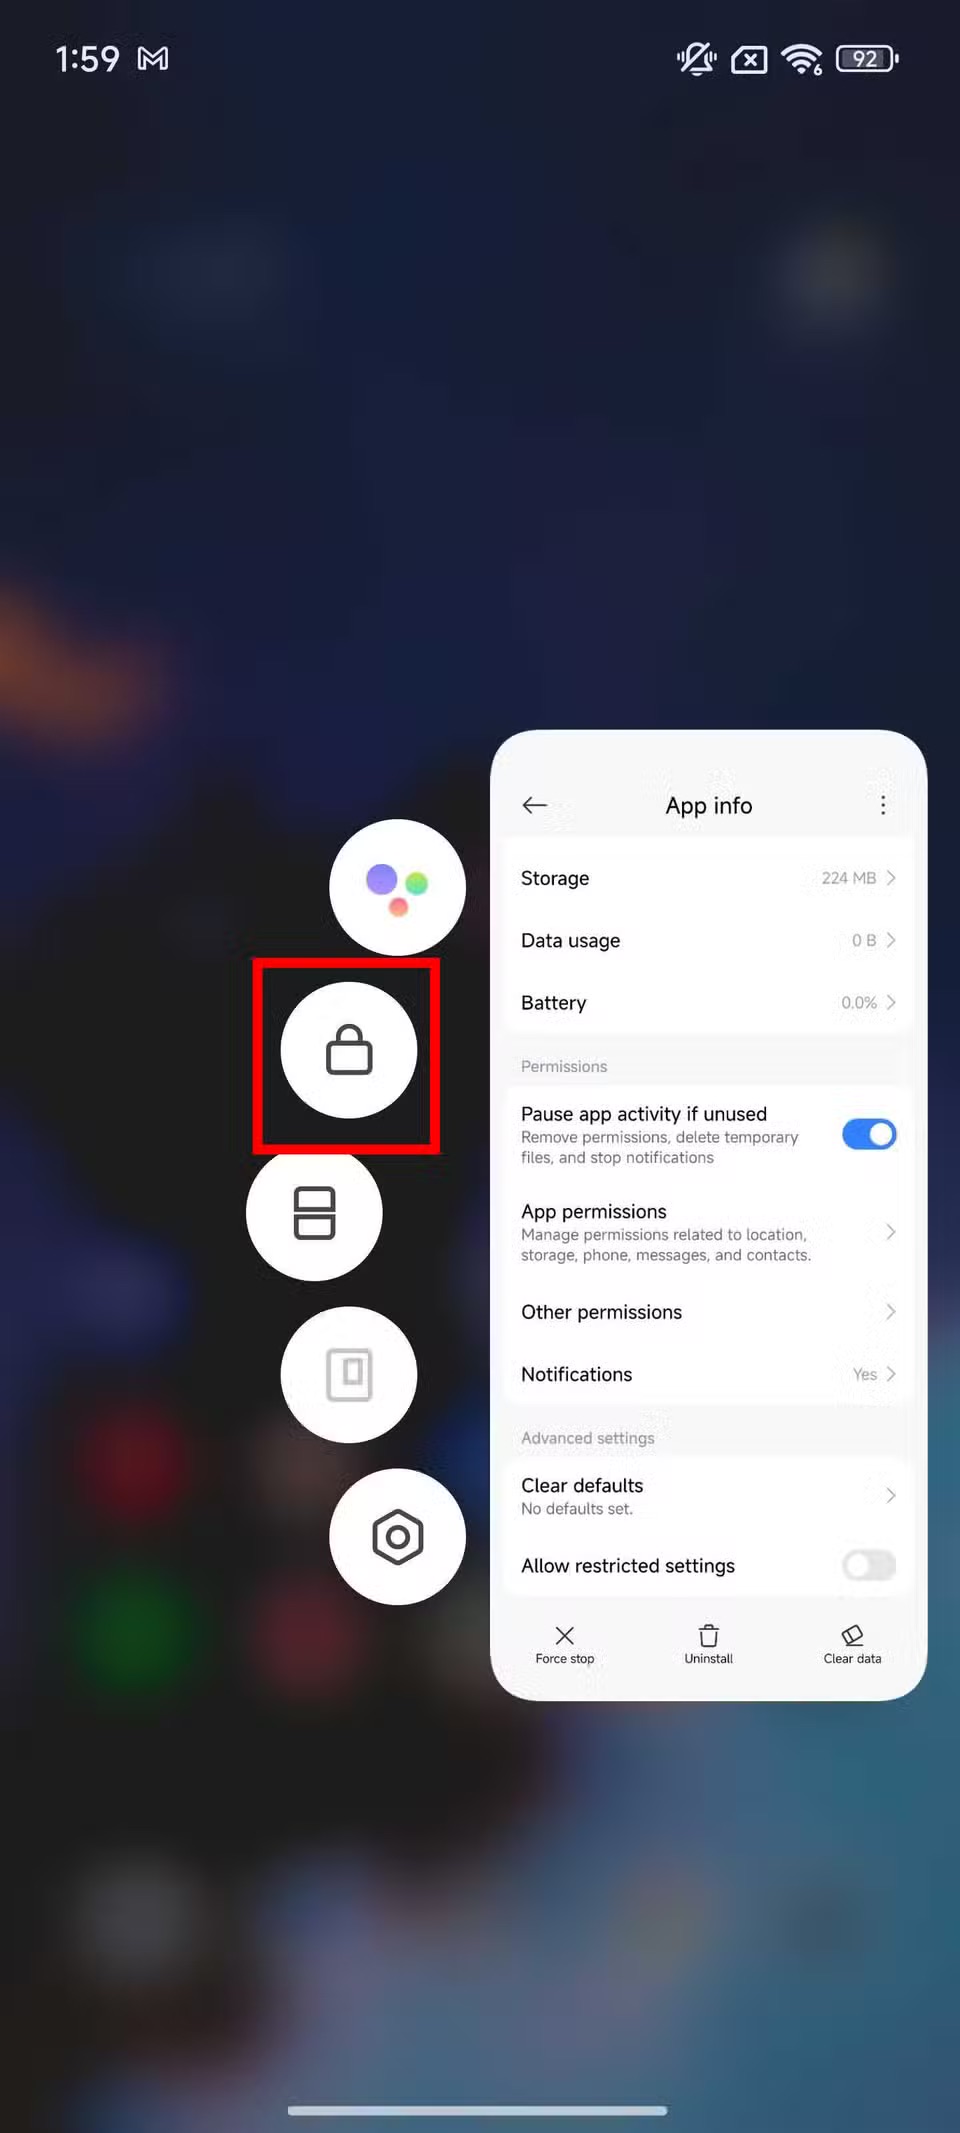
Функционально всё работает просто: достаточно зажать иконку приложения, и в выпадающем меню появится опция блокировки. После включения App Lock приложение нельзя открыть без аутентификации, уведомления от него скрываются, виджеты исчезают с рабочего стола, пропадают быстрые ярлыки.


По сути, приложение становится полностью «невидимым» без разблокировки. Google сразу предупреждает: если пользователь дал доступ к данным приложения каким-то ИИ-агентам или сервисам, они всё равно смогут к ним обращаться.

Пока неясно, можно ли, например, обойти защиту через тот же Gemini, но сам факт такого ограничения уже вызывает вопросы.

С Android 15 у Google уже есть функция Private Space — отдельный скрытый профиль, куда можно убирать приложения и данные. Но она подходит скорее для жёсткой изоляции.

App Lock — более гибкий вариант, поскольку не нужно не нужно прятать всё приложение, достаточно просто закрыть к нему доступ.

Если функция доберётся до релиза, это может сильно изменить повседневный сценарий использования смартфона. Его можно будет спокойно передать другому человеку, не переживая за личные данные.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru