


Российские пользователи Telegram столкнулись с частым сбросом сессий

Российские пользователи Telegram столкнулись с частым сбросом сессий

Российские пользователи Telegram столкнулись с частым сбросом сессий

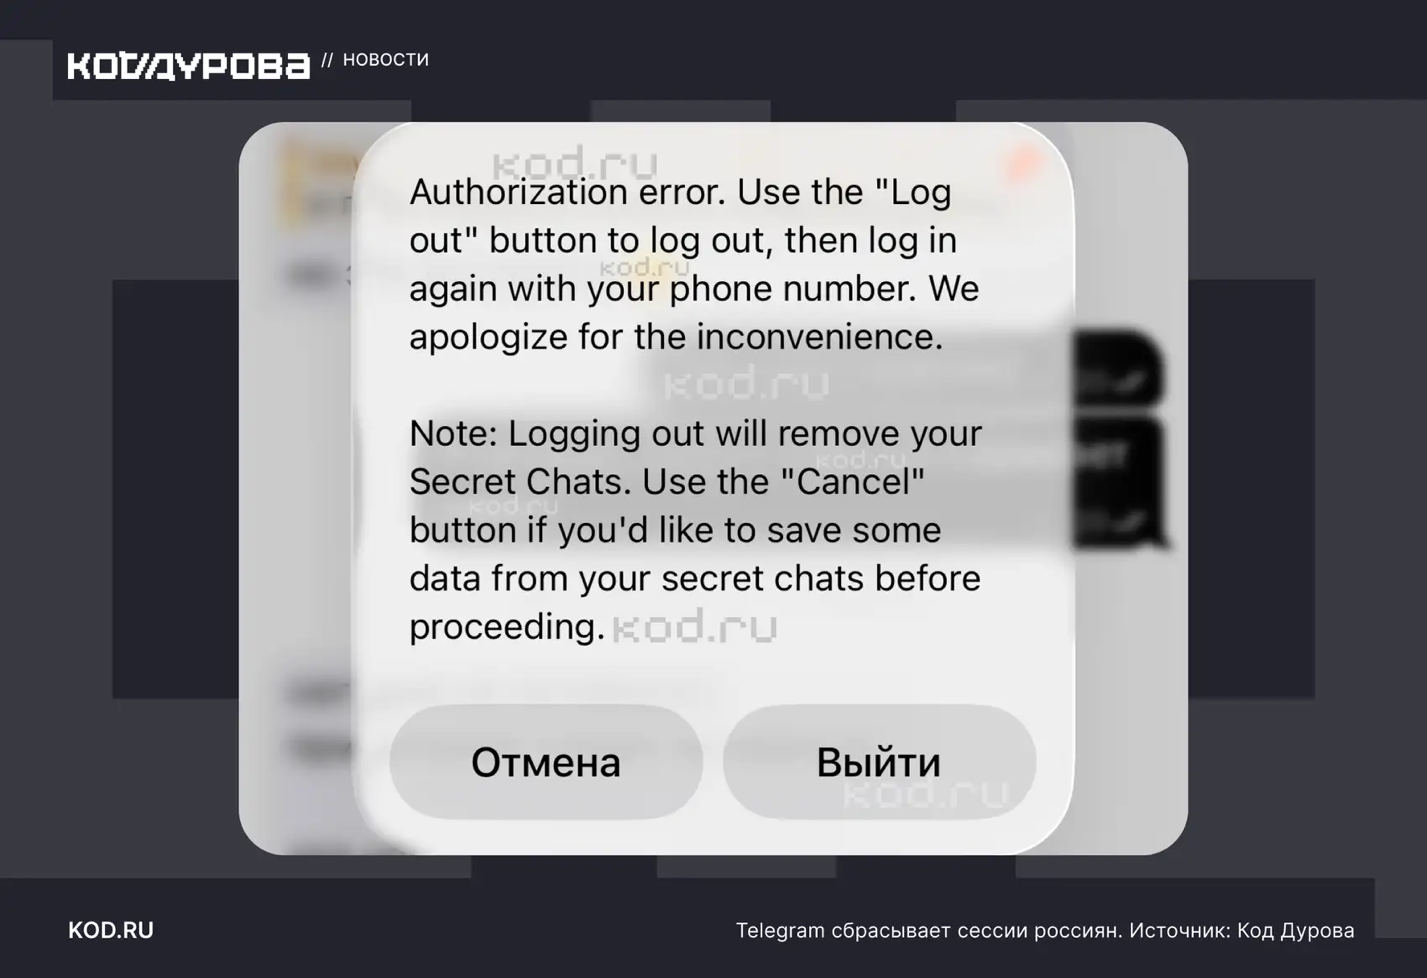
Пользователи Telegram в России начали сталкиваться с новой проблемой: мессенджер периодически перестаёт отправлять сообщения и требует повторной авторизации. Предположительно, причиной могут быть средства подмены сетевых адресов. Основной признак сбоя — системное уведомление об ошибке авторизации.

«Ошибка авторизации. Воспользуйтесь кнопкой “Выйти“, чтобы выйти из системы, а затем войдите снова, указав свой номер телефона. Приносим извинения за неудобства».

О появлении такой проблемы сообщил портал «Код Дурова». На данный момент известно уже о нескольких подобных случаях.

После появления ошибки отправка любых сообщений блокируется до тех пор, пока пользователь заново не войдёт в аккаунт. При этом, как отмечается, все столкнувшиеся со сбоем пользовались только официальными клиентами Telegram.

Наиболее вероятной причиной называют использование сервисов подмены сетевых адресов, причём IP-адреса в таких случаях могли часто меняться.

«Я включила VPN, как и обычно, а спустя пару минут после того, как писала сообщение, появилась плашка о сбое авторизации. Потом я хотела отправить это сообщение, но Telegram выдал ошибку. Пришлось выйти из аккаунта через настройки и повторно авторизоваться», — рассказала одна из пользователей, столкнувшихся с проблемой.

Официальных комментариев от администрации Telegram по поводу этой ситуации пока не поступало.

Роскомнадзор начал замедлять Telegram с 10 февраля. При этом пользователи массово не уходят с платформы, хотя часть аудитории всё же продолжает искать альтернативы — порой довольно экзотические.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru