


Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

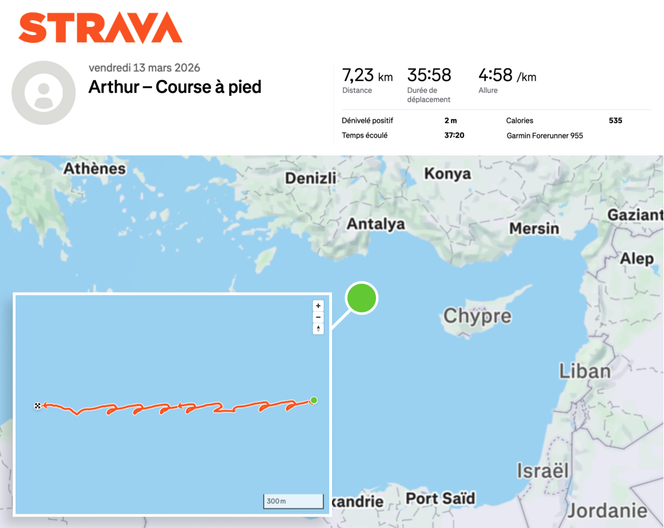
Координаты авианосца «Шарль де Голль», как выяснилось, можно было отслеживать в реальном времени. Для этого оказалось достаточно данных из фитнес-приложения Strava. По данным СМИ, один из офицеров авианосца использовал популярный сервис для отслеживания нагрузок во время пробежек по палубе.

Об этом инциденте сообщила газета Le Monde. При этом профиль упомянутого офицера, как отмечает издание, был открыт для всех пользователей.

В результате, пишет Le Monde, любой желающий мог видеть местоположение не только самого авианосца, но и всей сопровождающей его корабельной группы. И хотя сам факт нахождения этой группы в Средиземном море не является секретом, раскрытие точных координат издание назвало «опасной неосторожностью».

В комментарии Le Monde французское Министерство обороны назвало использование Strava с публичным профилем опасным нарушением дисциплины. Ведомство также пообещало принять дисциплинарные меры в отношении всех, кто будет уличён в подобной неосторожности.

При этом Strava уже не впервые оказывается в центре подобных историй. Ранее сервис критиковали за утечку чувствительной информации даже в случаях, когда пользователи настраивали приватные зоны.

Однако многие по-прежнему оставляют свои профили открытыми — по небрежности или просто по незнанию. Как оказалось, так иногда поступают даже сотрудники спецслужб. Именно таким образом ранее были деанонимизированы сотрудники шведской Säpo, отвечающие за охрану первых лиц государства, включая премьер-министра и членов королевской семьи.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru