


Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

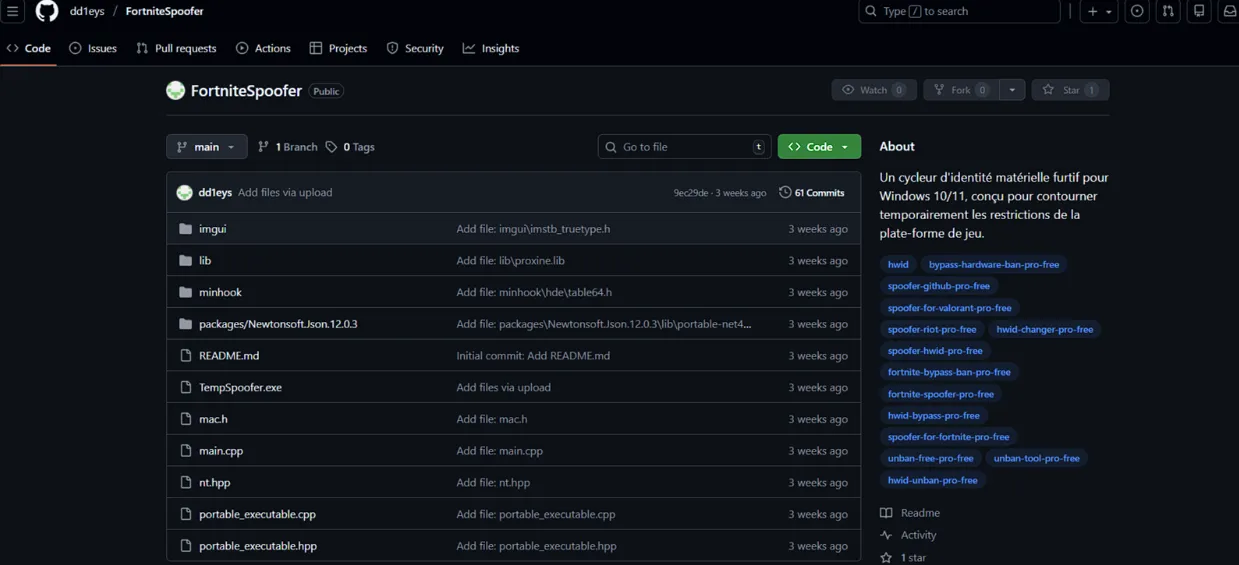
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


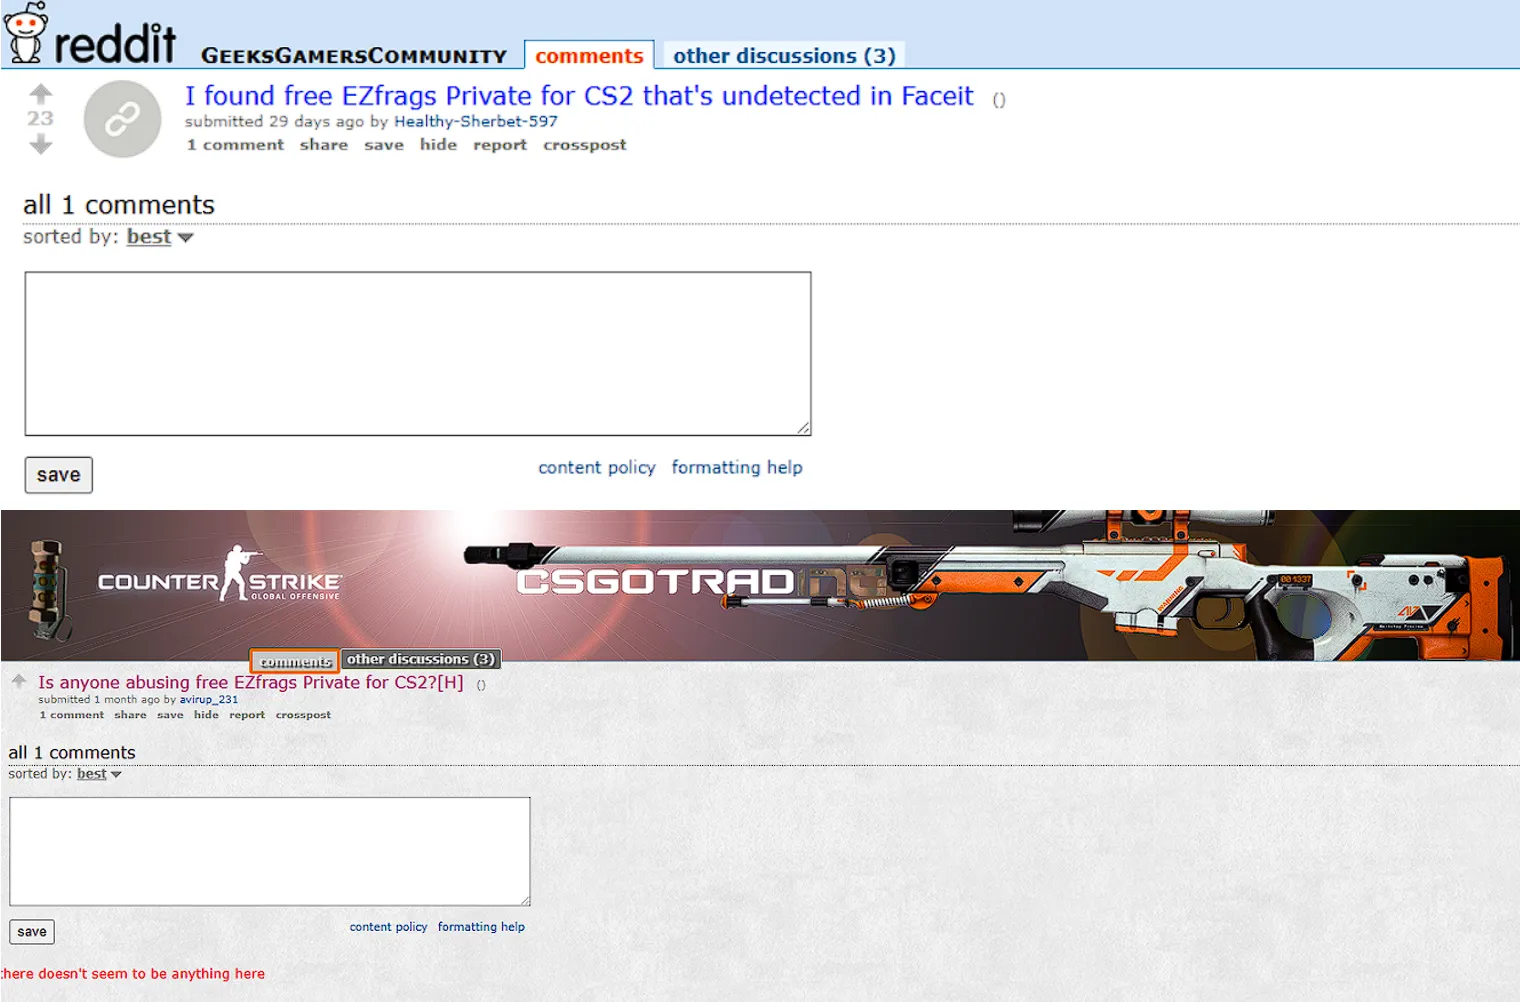
В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru