


Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Специалисты по кибербезопасности из компании F6 рассказали о мошеннической схеме, в которой злоумышленники маскировали обман под безобидные адвент-календари с якобы гарантированными подарками. На деле всё сводилось к старой цели: выманить у людей персональные данные и деньги.

Схема особенно активно работала в конце 2025 года — как раз в тот момент, когда вокруг подарков, акций и праздничных спецпредложений традиционно становится больше шума.

Мошенники сделали ставку на знакомую механику адвент-календарей: пользователю обещали быстрый и приятный бонус, а дальше аккуратно выводили его за пределы привычного сценария покупки.

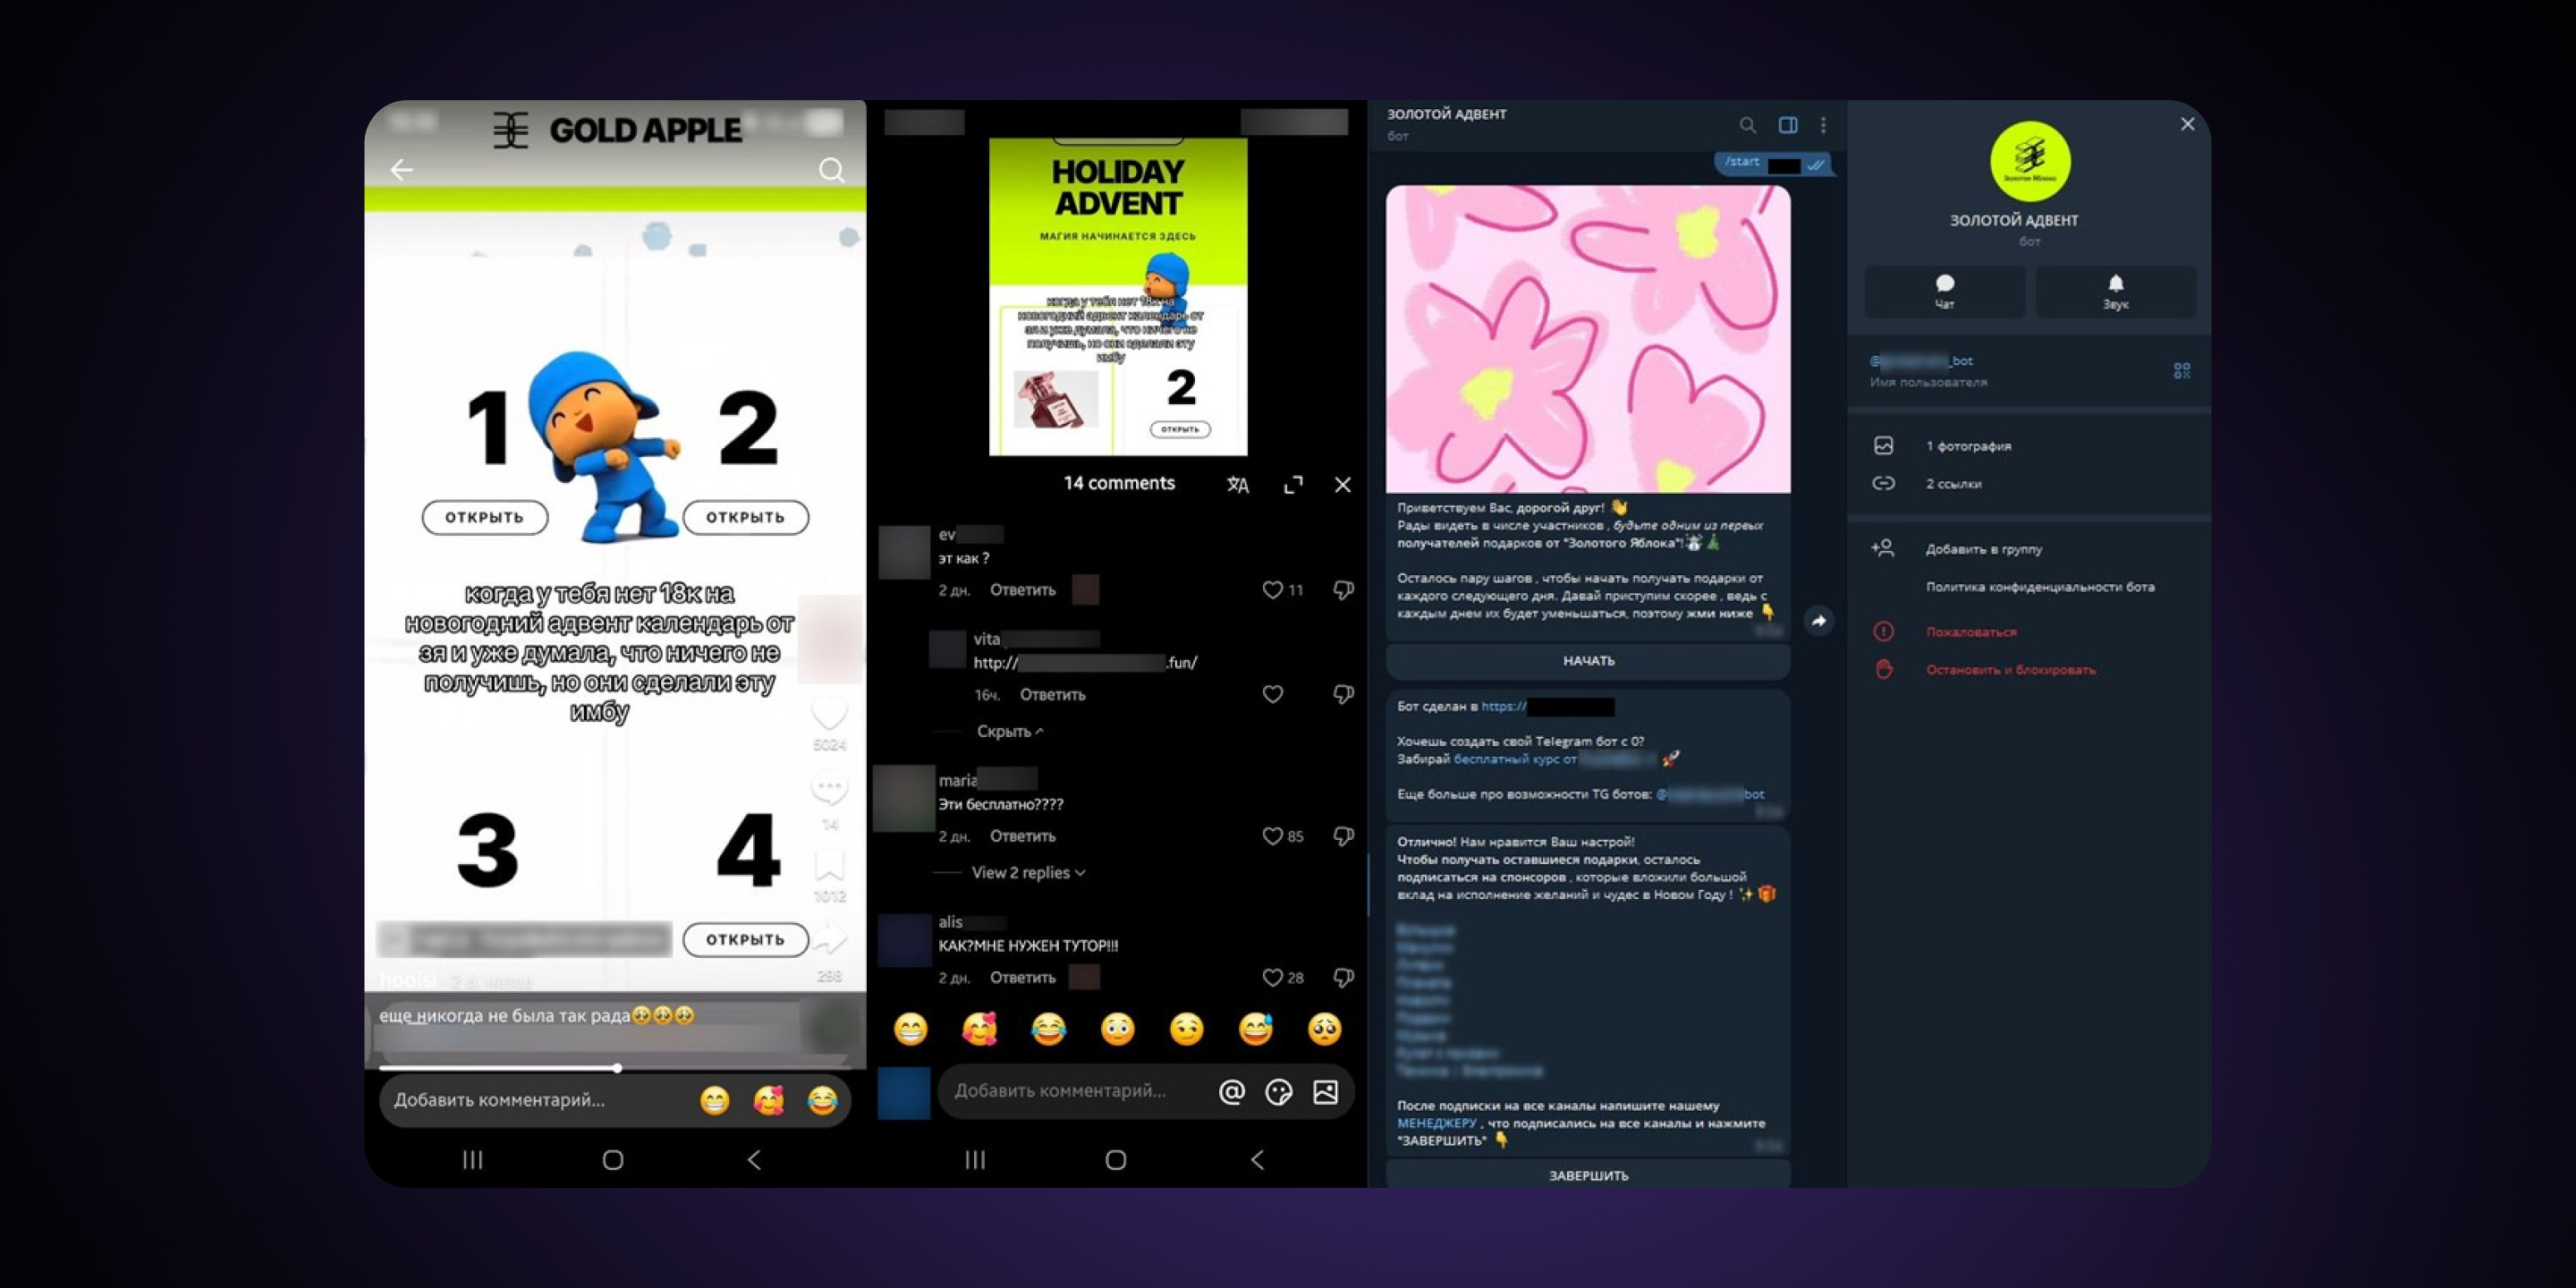
Через новые или угнанные аккаунты в TikTok распространялись ролики с анонсом якобы выгодной акции. Пользователю предлагали перейти по ссылке в профиле или в комментариях, после чего он попадал на сайт, визуально похожий на официальный ресурс ретейлера. Там всё выглядело довольно безобидно: нужно было открывать ячейки адвент-календаря и получать «гарантированные призы».


Но дальше человека переводили в Telegram-бот, который уже и был основным инструментом схемы. Через него злоумышленники собирали аудиторию, навязывали дополнительные действия, предлагали подписки, а в отдельных случаях доводили сценарий до передачи персональных данных или оплаты в пользу мошенников.

По данным экспертов, с конца ноября 2025 года до середины января 2026 года в рамках этой схемы удалось выявить и заблокировать 12 поддельных сайтов, более 220 роликов в TikTok и свыше 20 телеграм-каналов и ботов.

В F6 отмечают, что подобные истории особенно часто всплывают именно в праздничный сезон. Легенды могут меняться, но суть обычно одна и та же: пользователю обещают розыгрыш, промокод, подарочную карту, закрытую акцию или эксклюзивное предложение, а затем уводят его на сторонние площадки, где уже начинается собственно мошенничество.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru