


Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

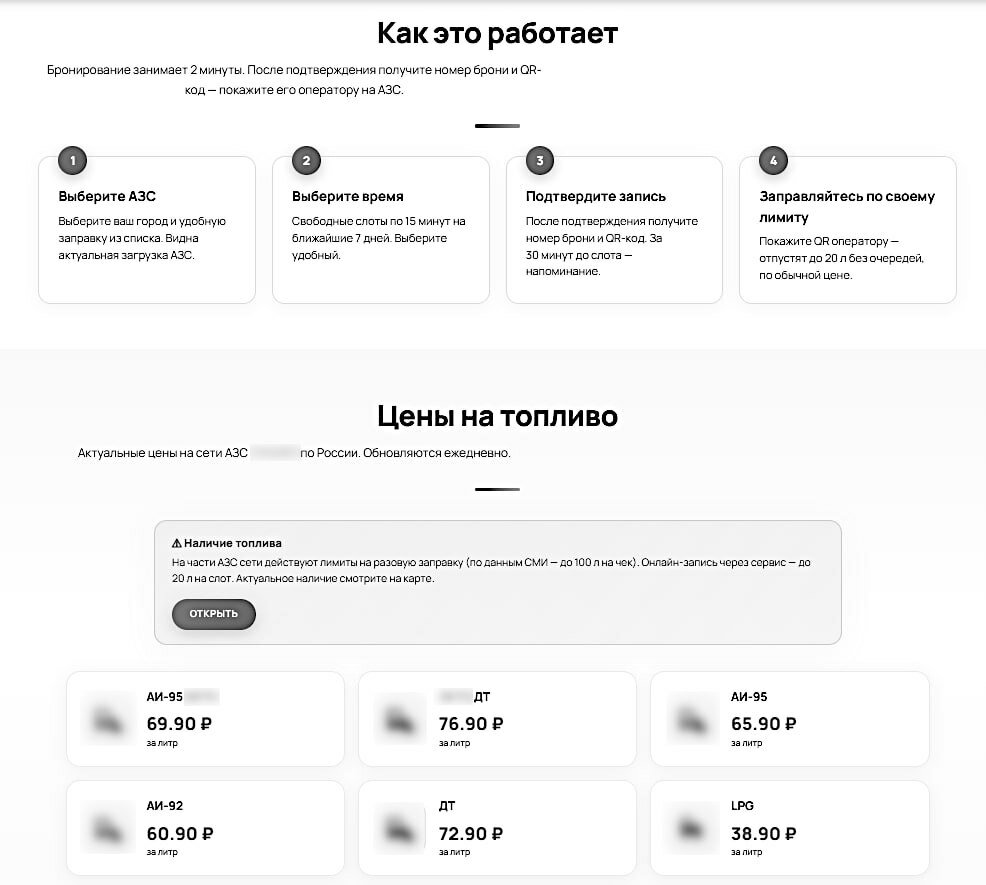
Киберпреступники нашли свежий способ угонять телеграм-аккаунты россиян. На этот раз в качестве приманки используются фейковые сайты крупных сетей АЗС, где обещают зарезервировать до 20 литров топлива без очередей и талонов.

О новой схеме сообщили специалисты компании Эфшесть/F6. По данным исследователей, злоумышленники создают поддельные сайты под брендами известных автозаправочных сетей, в том числе работающих на территории Крыма.

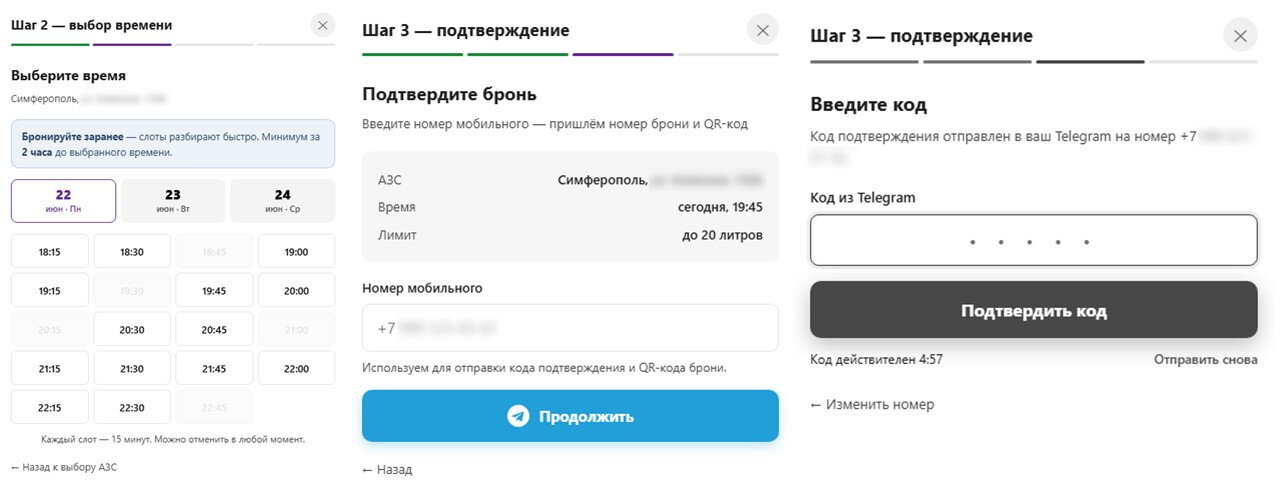
Посетителям предлагают оформить предварительную бронь топлива и приехать на АЗС к назначенному времени. Легенда выглядит убедительно: пользователю обещают 20 литров бензина, персональный номер брони и QR-код для получения топлива без ожидания в очереди.


Для оформления заявки жертву просят указать номер телефона, привязанный к Telegram, а затем ввести код подтверждения, который приходит в мессенджер. На самом деле этот код нужен вовсе не для получения бензина, он используется для входа в телеграм-аккаунт жертвы.


После ввода кода злоумышленники получают полный контроль над учетной записью.

Дальше сценариев может быть несколько. Киберпреступники могут читать переписку и получать доступ к файлам, рассылать сообщения контактам с просьбами занять денег, распространять вредоносные ссылки или просто продать угнанный аккаунт на теневых площадках.

В Эфшесть/F6 отмечают, что мошенники традиционно подстраиваются под актуальную информационную повестку и используют темы, которые вызывают у людей повышенный интерес. В данном случае ставка сделана на желание сэкономить время и получить топливо без очередей.

Эксперты напоминают простое правило: никакая акция, скидка или бронь бензина не требует передачи кодов из Telegram. Если сайт просит ввести код подтверждения из мессенджера, речь почти наверняка идет о попытке угона аккаунта.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru