


Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

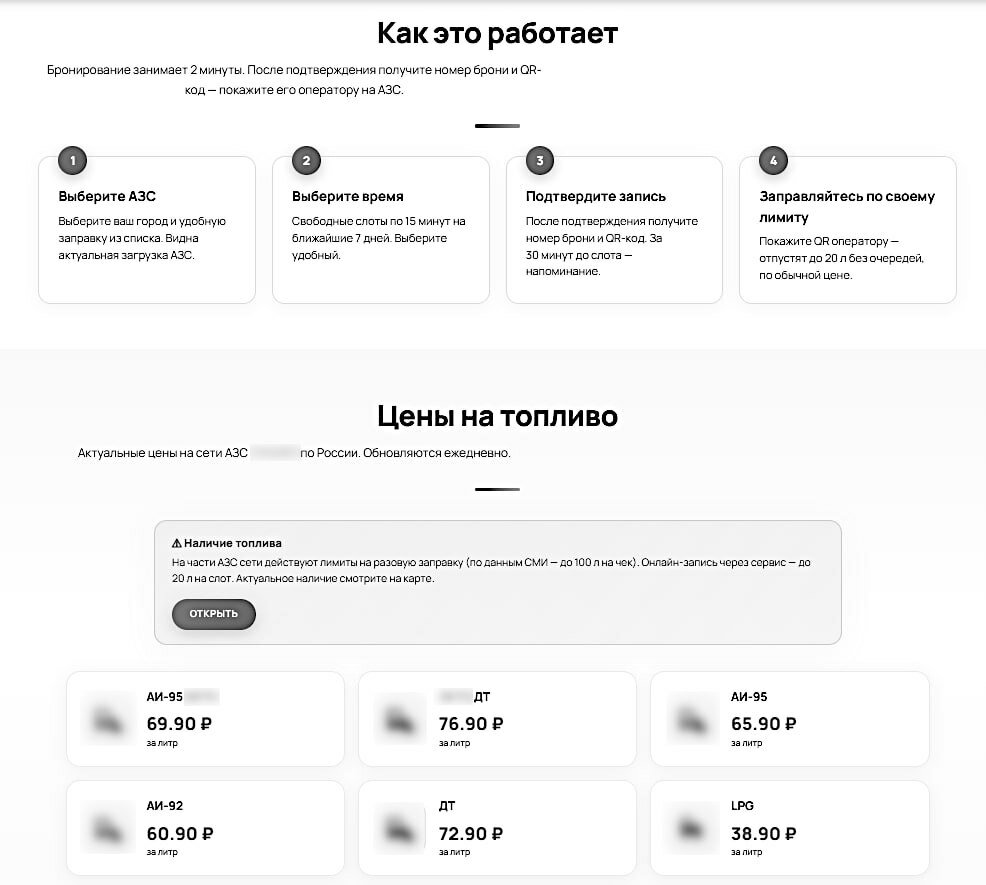
Киберпреступники нашли свежий способ угонять телеграм-аккаунты россиян. На этот раз в качестве приманки используются фейковые сайты крупных сетей АЗС, где обещают зарезервировать до 20 литров топлива без очередей и талонов.

О новой схеме сообщили специалисты компании Эфшесть/F6. По данным исследователей, злоумышленники создают поддельные сайты под брендами известных автозаправочных сетей, в том числе работающих на территории Крыма.

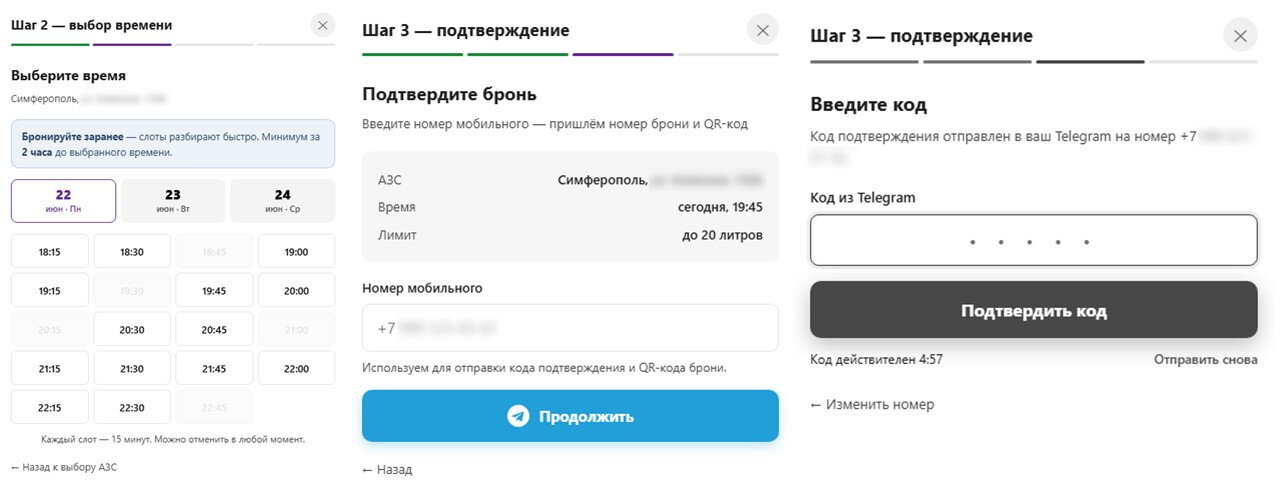
Посетителям предлагают оформить предварительную бронь топлива и приехать на АЗС к назначенному времени. Легенда выглядит убедительно: пользователю обещают 20 литров бензина, персональный номер брони и QR-код для получения топлива без ожидания в очереди.


Для оформления заявки жертву просят указать номер телефона, привязанный к Telegram, а затем ввести код подтверждения, который приходит в мессенджер. На самом деле этот код нужен вовсе не для получения бензина, он используется для входа в телеграм-аккаунт жертвы.


После ввода кода злоумышленники получают полный контроль над учетной записью.

Дальше сценариев может быть несколько. Киберпреступники могут читать переписку и получать доступ к файлам, рассылать сообщения контактам с просьбами занять денег, распространять вредоносные ссылки или просто продать угнанный аккаунт на теневых площадках.

В Эфшесть/F6 отмечают, что мошенники традиционно подстраиваются под актуальную информационную повестку и используют темы, которые вызывают у людей повышенный интерес. В данном случае ставка сделана на желание сэкономить время и получить топливо без очередей.

Эксперты напоминают простое правило: никакая акция, скидка или бронь бензина не требует передачи кодов из Telegram. Если сайт просит ввести код подтверждения из мессенджера, речь почти наверняка идет о попытке угона аккаунта.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru