


Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

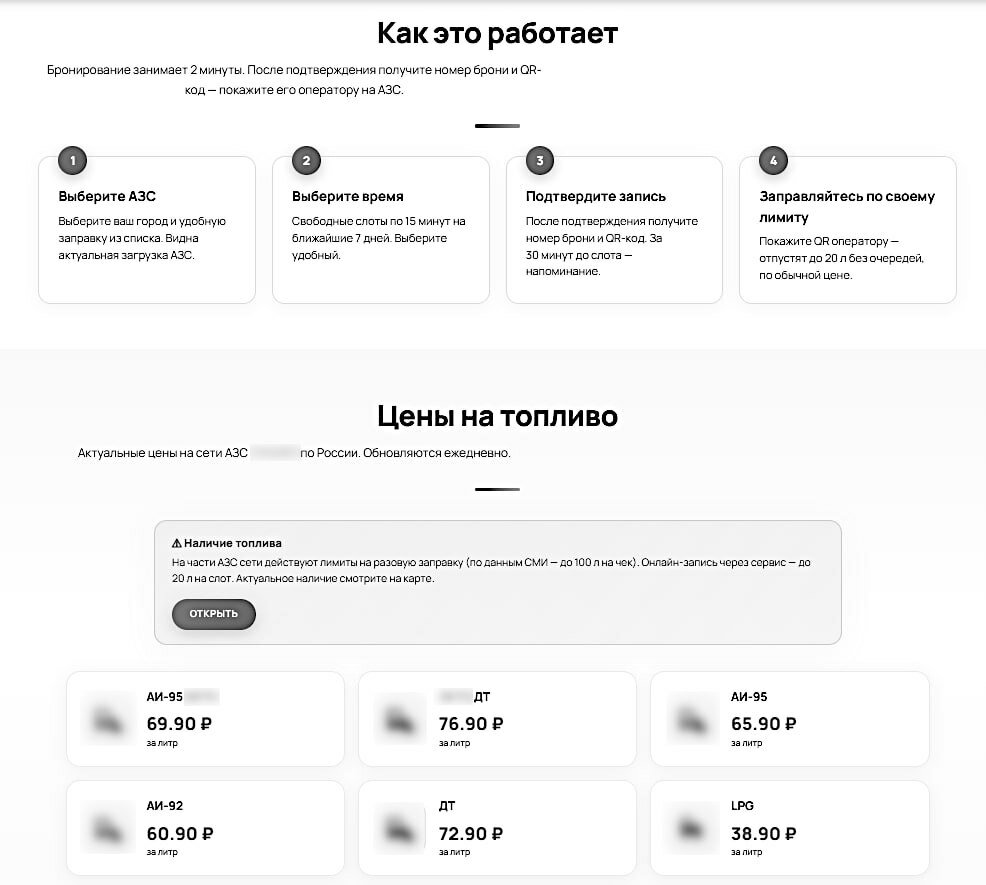
Киберпреступники нашли свежий способ угонять телеграм-аккаунты россиян. На этот раз в качестве приманки используются фейковые сайты крупных сетей АЗС, где обещают зарезервировать до 20 литров топлива без очередей и талонов.

О новой схеме сообщили специалисты компании Эфшесть/F6. По данным исследователей, злоумышленники создают поддельные сайты под брендами известных автозаправочных сетей, в том числе работающих на территории Крыма.

Посетителям предлагают оформить предварительную бронь топлива и приехать на АЗС к назначенному времени. Легенда выглядит убедительно: пользователю обещают 20 литров бензина, персональный номер брони и QR-код для получения топлива без ожидания в очереди.


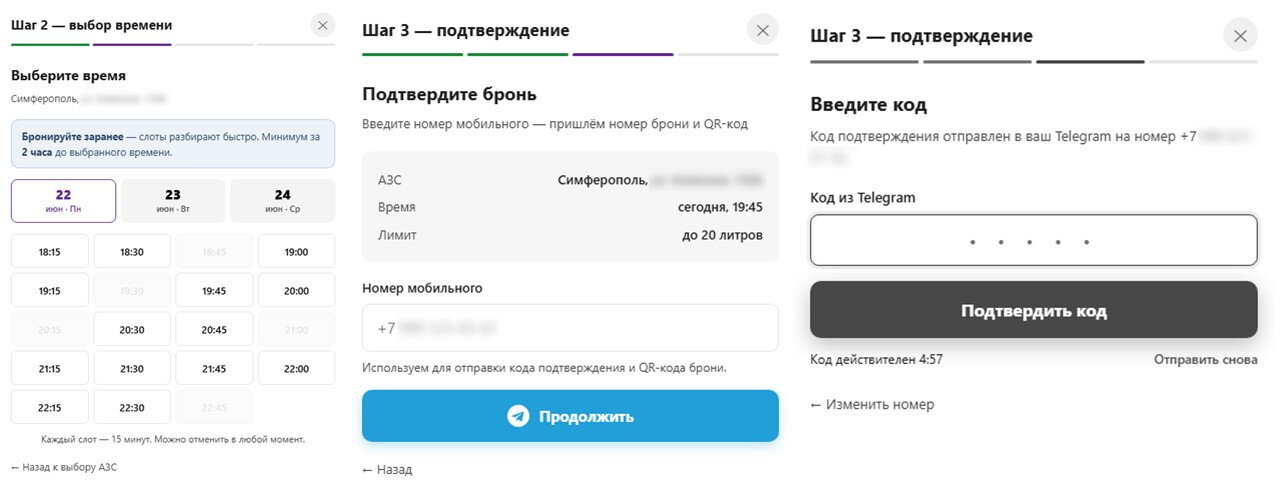
Для оформления заявки жертву просят указать номер телефона, привязанный к Telegram, а затем ввести код подтверждения, который приходит в мессенджер. На самом деле этот код нужен вовсе не для получения бензина, он используется для входа в телеграм-аккаунт жертвы.


После ввода кода злоумышленники получают полный контроль над учетной записью.

Дальше сценариев может быть несколько. Киберпреступники могут читать переписку и получать доступ к файлам, рассылать сообщения контактам с просьбами занять денег, распространять вредоносные ссылки или просто продать угнанный аккаунт на теневых площадках.

В Эфшесть/F6 отмечают, что мошенники традиционно подстраиваются под актуальную информационную повестку и используют темы, которые вызывают у людей повышенный интерес. В данном случае ставка сделана на желание сэкономить время и получить топливо без очередей.

Эксперты напоминают простое правило: никакая акция, скидка или бронь бензина не требует передачи кодов из Telegram. Если сайт просит ввести код подтверждения из мессенджера, речь почти наверняка идет о попытке угона аккаунта.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru