


Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Мобильные зловреды давно перестали быть чем-то примитивным, но история с BeatBanker всё равно умудряется удивить. Исследователи из «Лаборатории Касперского» описали новую Android-угрозу, которая одновременно работает как банковский троян и как скрытый майнер.

Причём распространяется она через фишинговые сайты, замаскированные под Google Play, а в последних версиях ещё и через приёмы социальной инженерии в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Главная фишка BeatBanker — очень необычный способ удержаться на заражённом устройстве. Чтобы Android не завершал вредоносные процессы, троян крутит по кругу почти неслышимый аудиофайл.

Именно из-за этого странного механизма исследователи и дали ему такое название. Параллельно зловред следит за состоянием смартфона: смотрит на заряд батареи, температуру устройства и активность пользователя, чтобы выбирать момент, когда его действия будут менее заметны.


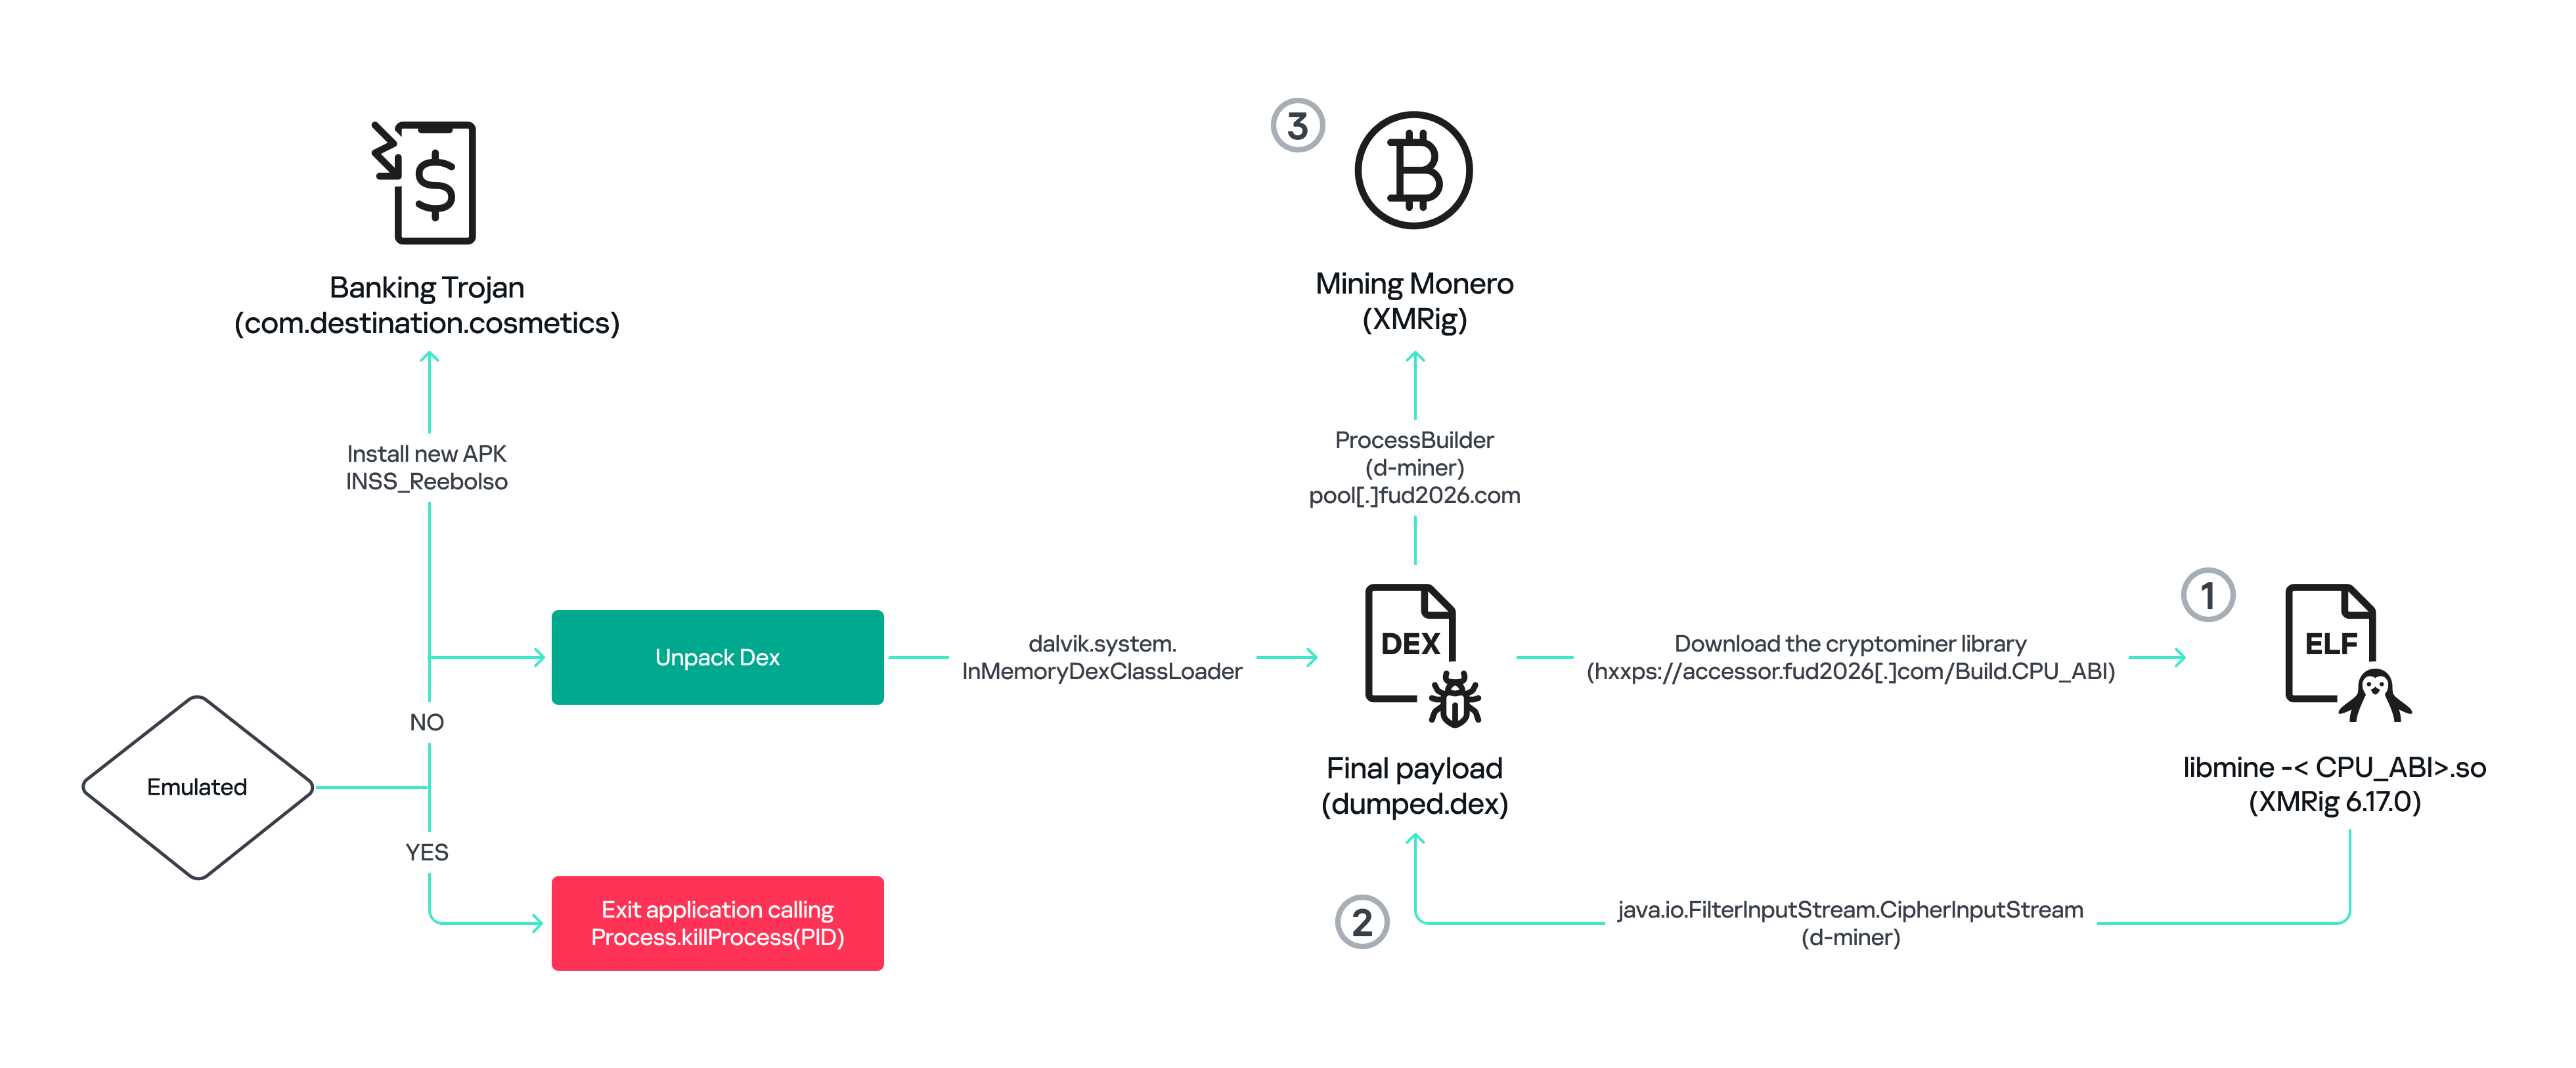
Снаружи всё выглядит довольно буднично. Пользователю подсовывают фальшивое приложение, которое мимикрирует под легитимный сервис из Google Play или вообще под сам магазин приложений. После установки начинается уже менее приятная часть: BeatBanker разворачивает сразу два вредоносных вектора.

С одной стороны, он тихо майнит Monero, высаживая батарею и нагружая устройство. С другой — работает как банковский троян, который охотится за финансовыми данными и вмешивается в криптовалютные переводы.

По данным исследователей, банковский модуль умеет накладывать фальшивые экраны поверх приложений Binance и Trust Wallet. А в случае перевода USDT троян может незаметно подменить адрес получателя на адрес злоумышленника. Для жертвы это выглядит особенно неприятно: человек вроде бы сам подтверждает операцию, но деньги уходят уже не туда, куда он собирался их отправить.

При этом кампания, судя по наблюдениям Kaspersky, развивается. В более свежих вариантах злоумышленники начали заменять банковский модуль на полноценный BTMOB RAT — троян для удалённого доступа. Это уже заметно расширяет возможности атакующих: речь идёт не просто о краже учётных данных, а о куда более глубоком контроле над заражённым устройством.

Подпишитесь на новости

Использование VPN в сетях 5G может обернуться для россиян доплатой

К счёту за мобильную связь может добавиться плата за активное использование зарубежных ресурсов. Минцифры вновь обсуждает с операторами тарификацию международного трафика, на этот раз сверх 50 ГБ и только в сетях 5G. Конкретного решения пока нет.

Как пишет «Коммерсантъ», один из источников связывает запуск с октябрём, но предупреждает: сроки могут сдвинуться.

Размер платежа в нынешнем варианте не указан. Минцифры не ответило изданию, операторы отказались от комментариев.

Главная загвоздка — техника. Нынешние сети 5G связаны с инфраструктурой LTE, и готового механизма тарификации у операторов, по словам источников, нет. Опрошенные эксперты считают задачу решаемой, но потребуется разделять трафик, учитывать переключения между сетями и перенастраивать биллинг.

Ещё предстоит определить, какой трафик считать международным. Поэтому заголовки СМИ в стиле «VPN стал платным» пока сильно опережает события: обсуждается плата за зарубежный трафик, которая потенциально затронет и другие сервисы.

Порог тоже немаленький. По приведённым оценкам, в 2025 году абонент расходовал в среднем 24 ГБ всего мобильного трафика в месяц. Международные 50 ГБ исключительно через 5G — куда более узкий сценарий.

RSS: Новости на портале Anti-Malware.ru