

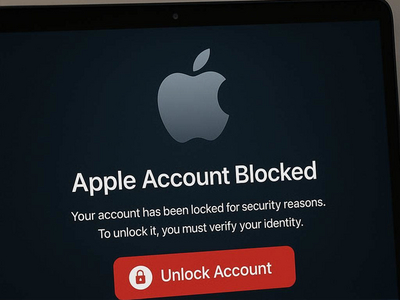

У депутатов Госдумы начали блокировать аккаунты Apple

У депутатов Госдумы начали блокировать аккаунты Apple

У депутатов Госдумы начали блокировать аккаунты Apple

С блокировками аккаунтов Apple столкнулись как минимум три депутата Госдумы. По их словам, это связано с санкционной политикой США. Один из парламентариев получил блокировку при попытке оплатить подписку, другому уведомление пришло неожиданно.

О блокировке аккаунтов депутатов сообщили «Ведомости» со ссылкой на самих парламентариев.

Ранее единственным российским политиком, публично заявлявшим о такой блокировке, был Дмитрий Рогозин, ныне сенатор от Запорожской области. При этом, по его словам, техникой Apple он никогда не пользовался, а о блокировке узнал случайно, проверяя почту на почти заброшенном аккаунте.

Депутаты Роза Чемерис и Виталий Милонов, которые пользуются iPhone, утверждают, что Apple ID у них нет. Еще один депутат, как отмечает издание, смог оплатить подписку на один из сервисов на глазах у корреспондента.

Политолог Константин Калачев назвал использование депутатами смартфонов Apple проявлением двоемыслия. В то же время, по его словам, такая практика объяснима: iPhone — качественный продукт, а от привычек в целом сложно отказаться. Тем, кто столкнулся с блокировкой, он посоветовал перейти на альтернативные платформы.

Руководитель отдела разработки компании EvApps Дмитрий Ентин исключил возможность передачи данных российских депутатов операторами связи или продавцами устройств: это прямо запрещено российским законодательством. Он также допустил, что с блокировками могут столкнуться полные тезки подсанкционных лиц. При этом Ентин отметил, что ему не известны случаи реальных блокировок аккаунтов подсанкционных лиц.

Аналитик акселератора Fintech Lab Сергей Вильянов назвал блокировку аккаунтов нелогичным шагом: подобные меры, по его словам, не применялись даже в отношении представителей Ирана. Он подчеркнул, что поддержка оборудования и ПО — важное условие для спокойного возвращения на российский рынок. В качестве возможного решения Вильянов упомянул оформление аккаунтов на других людей или регистрацию в другой стране.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru