


Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

Действующая в России кибергруппа Head Mare обновила Windows-бэкдор

В этом месяце хактивисты Head Mare провели еще одну вредоносную рассылку с прицелом на российские организации. При разборе атак эксперты «Лаборатории Касперского» обнаружили новый вариант трояна PhantomCore.

В предыдущей серии имейл-атак, тоже февральских, группировка Head Mare пыталась заселить в российские корпоративные сети схожий Windows-бэкдор PhantomHeart.

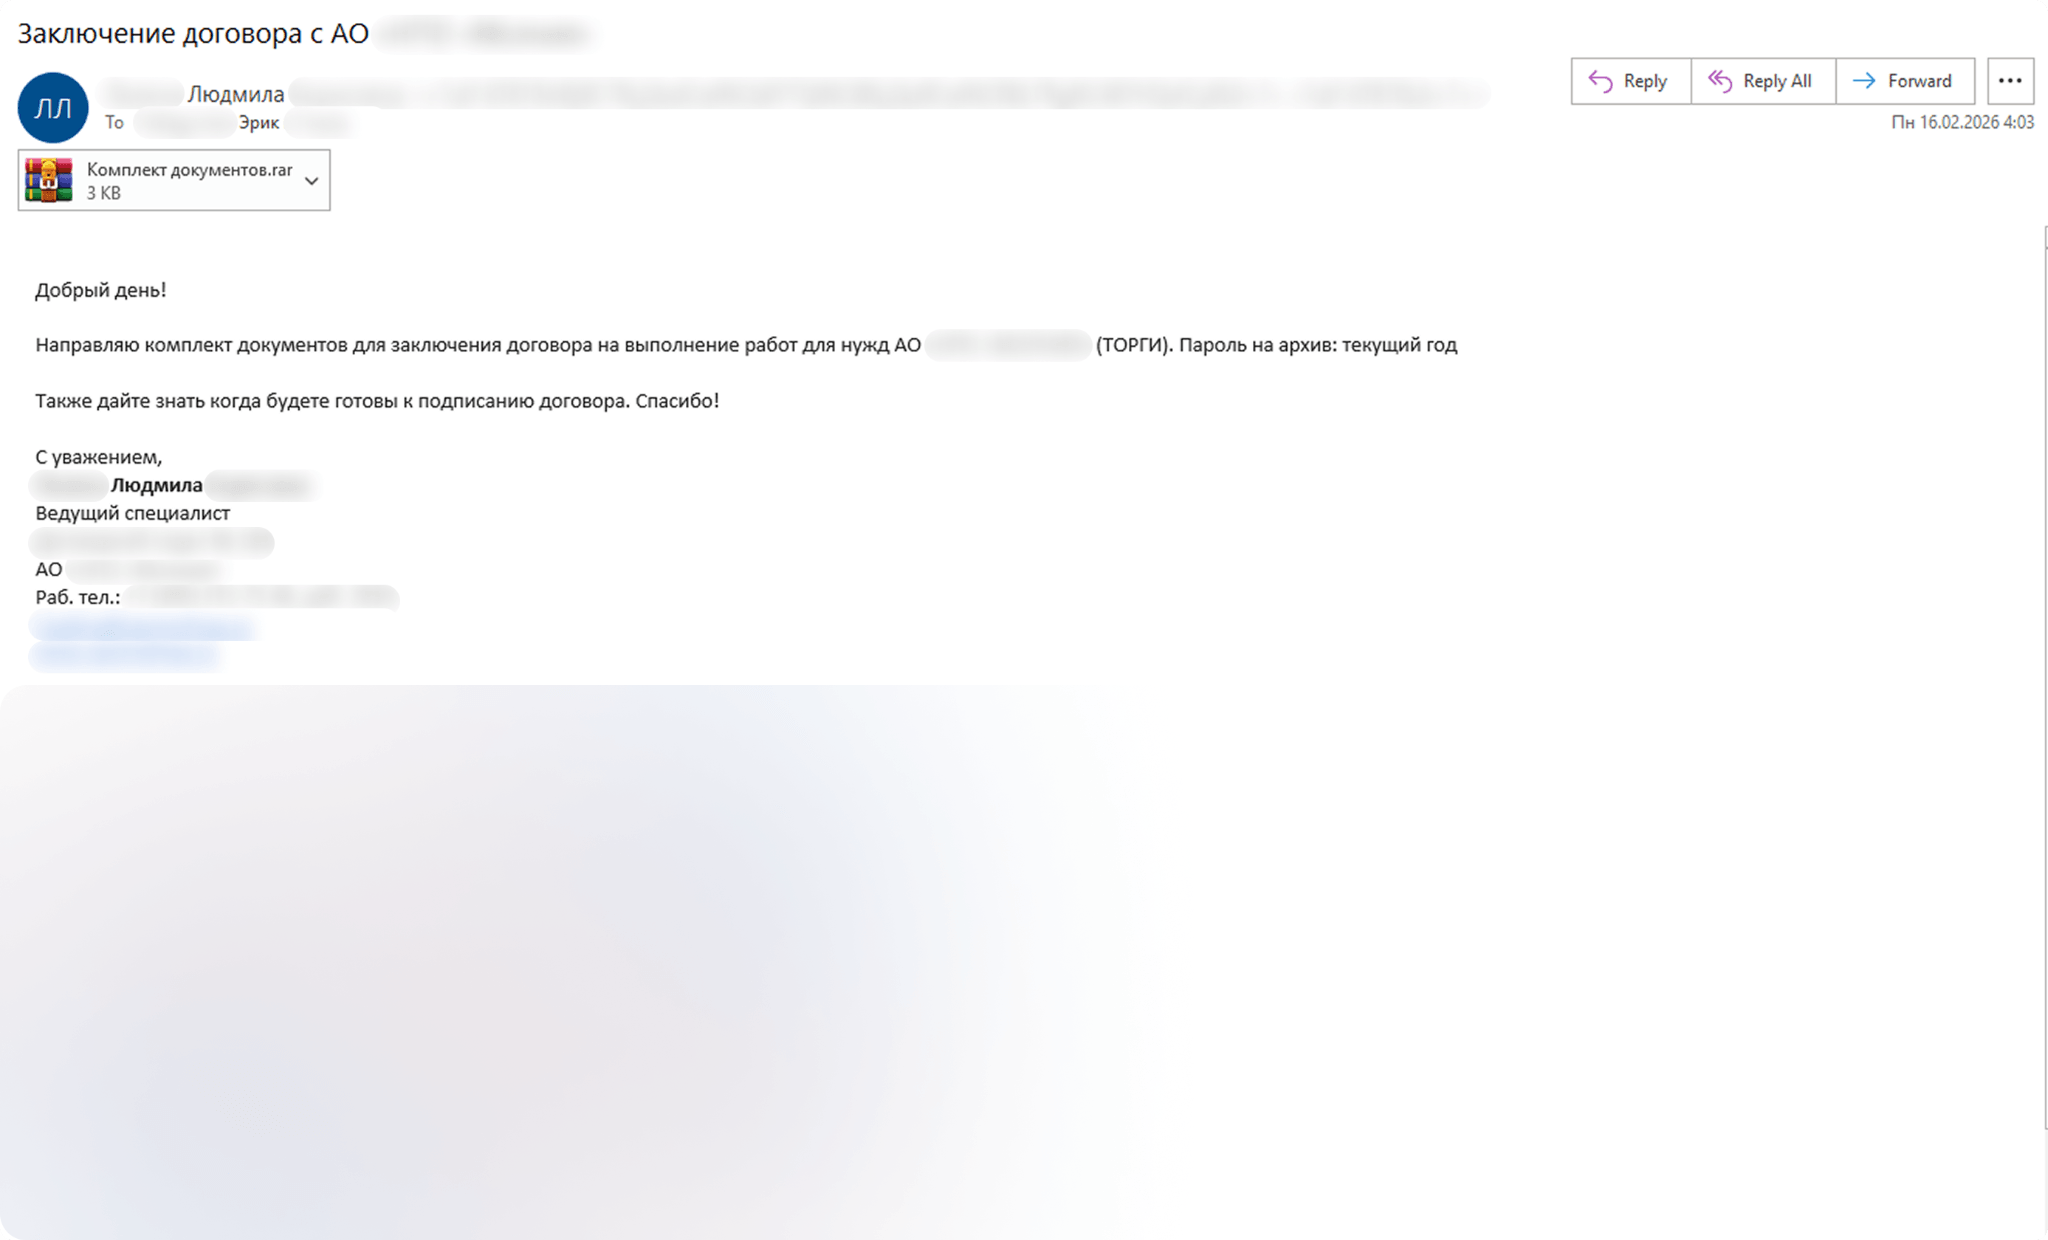
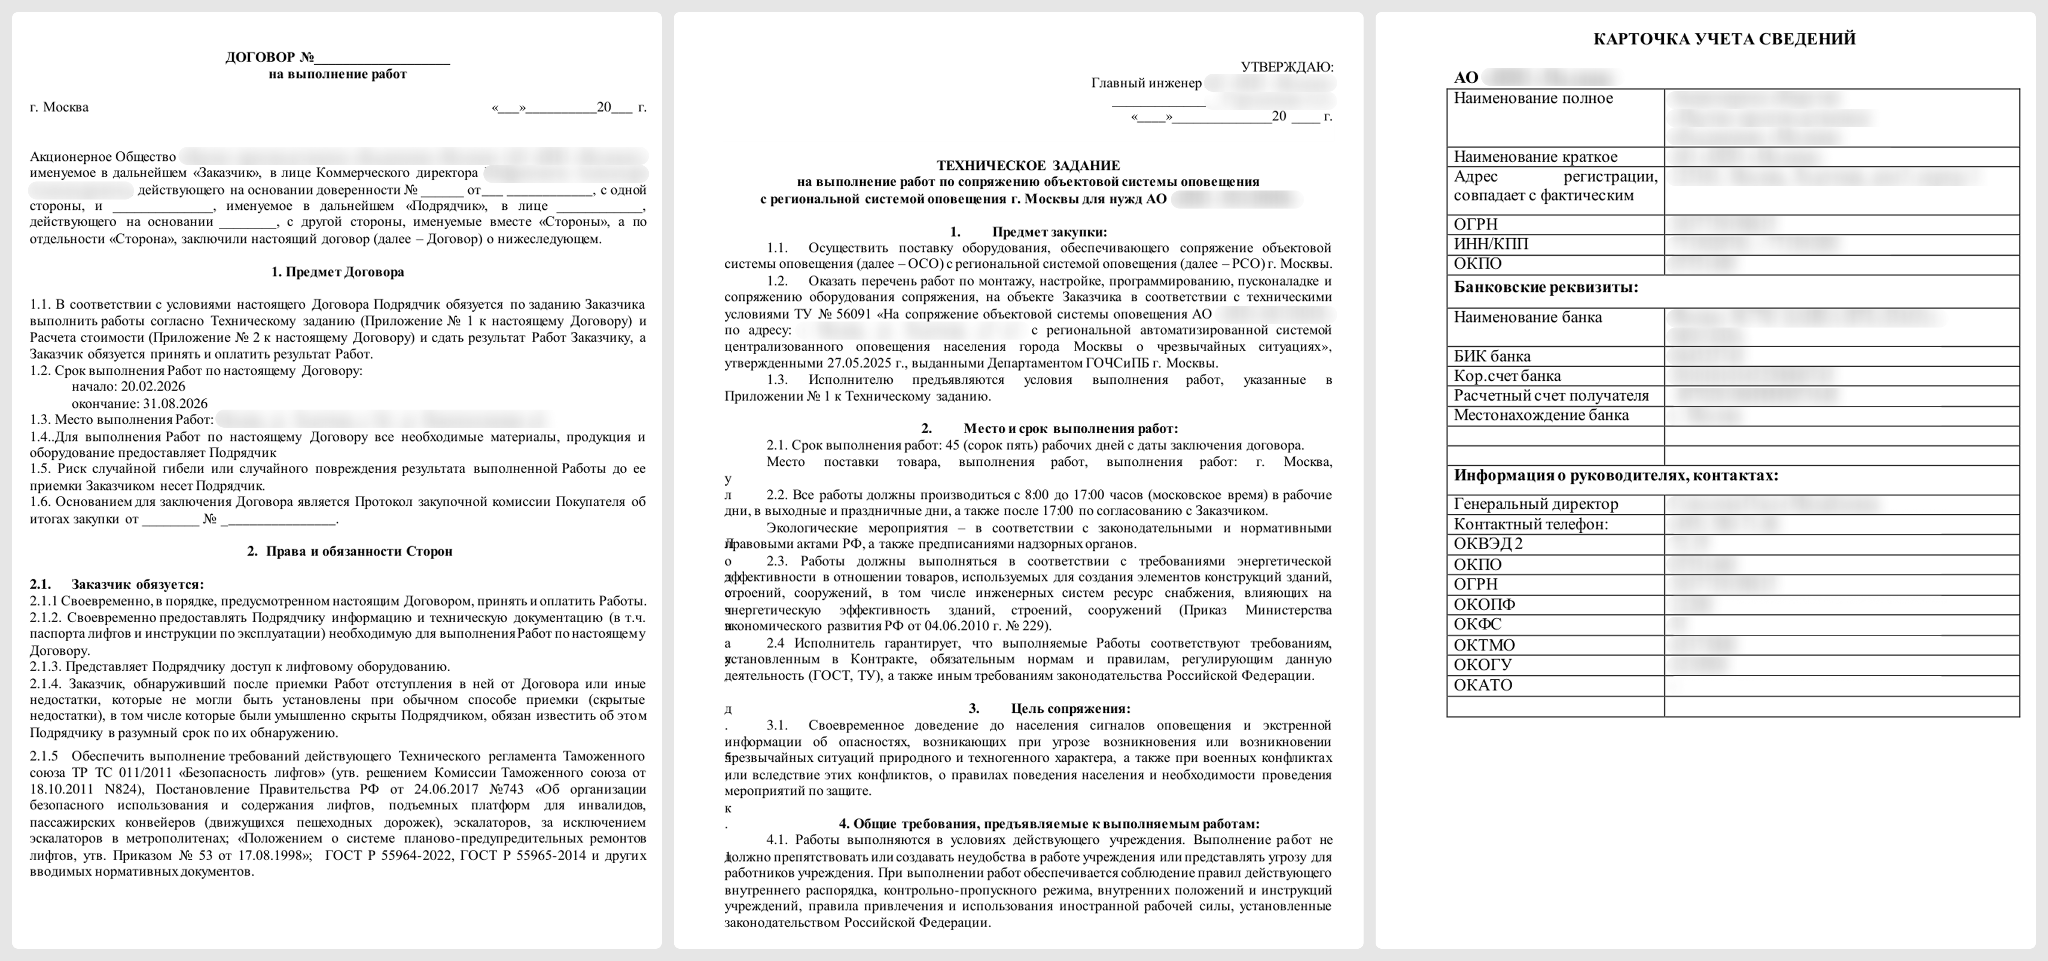
Новые письма-ловушки злоумышленники рассылали от имени некоего НИИ, предлагая его услуги в качестве подрядчика. Вложенный архив под паролем содержал несколько файлов с двойным расширением .pdf.lnk.


При запуске эти ярлыки действуют одинаково: автоматически скачивают с внешнего сервера документы-приманки и файл USOCachedData.txt. Загрузчики различаются лишь ссылками, по которым они работают.


Невинный на вид USOCachedData.txt на самом деле скрывает DLL обновленного PhantomCore. Анализ образца (результат VirusTotal на 23 февраля — 34/72) показал, что новобранец написан на C++, строки кода зашифрованы путем побайтового XOR, а основной задачей трояна является обеспечение удаленного доступа к консоли в зараженной системе.

При подключении к C2-серверу вредонос отправляет два POST-запроса с данными жертвы для регистрации и ожидает команд. В ответ он получает координаты архива с TemplateMaintenanceHost.exe — модулем для создания туннеля, который оседает в папке %AppData% и обживается через создание нового запланированного задания.

Написанный на Go компонент TemplateMaintenanceHost.exe отвечает за запуск утилиты ssh.exe, которая может работать как SOCKS5-прокси и по дефолту включена в состав новейших Windows. Итоговый туннель открывает злоумышленникам возможность подключаться к другим машинам в той же локальной сети.

По данным Kaspersky, новые поддельные письма Head Mare были разосланы на адреса сотен сотрудников российских госучреждений, финансовых институтов, промышленных предприятий и логистических компаний.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru