


Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

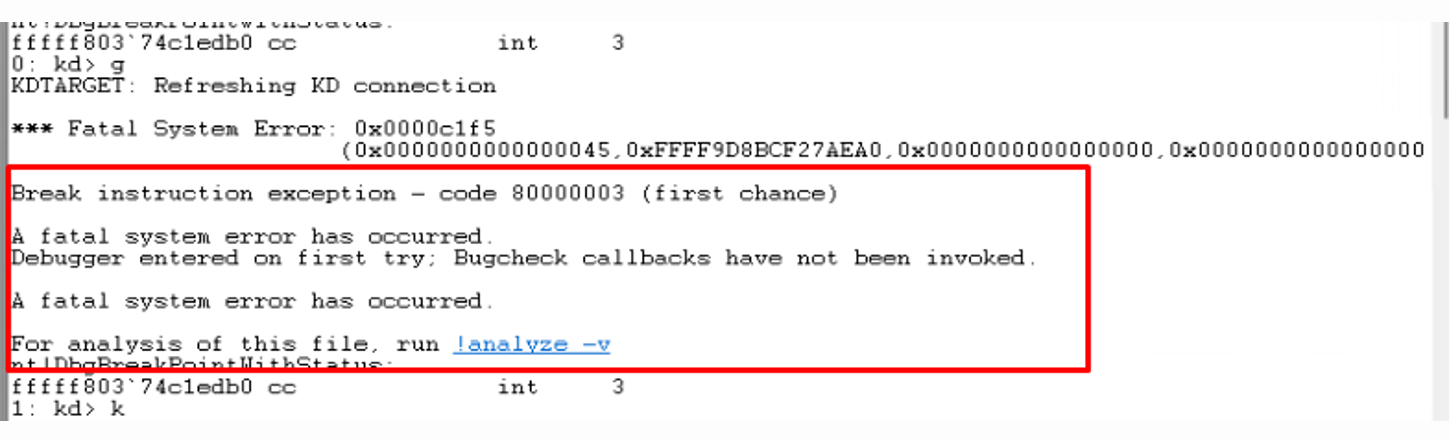
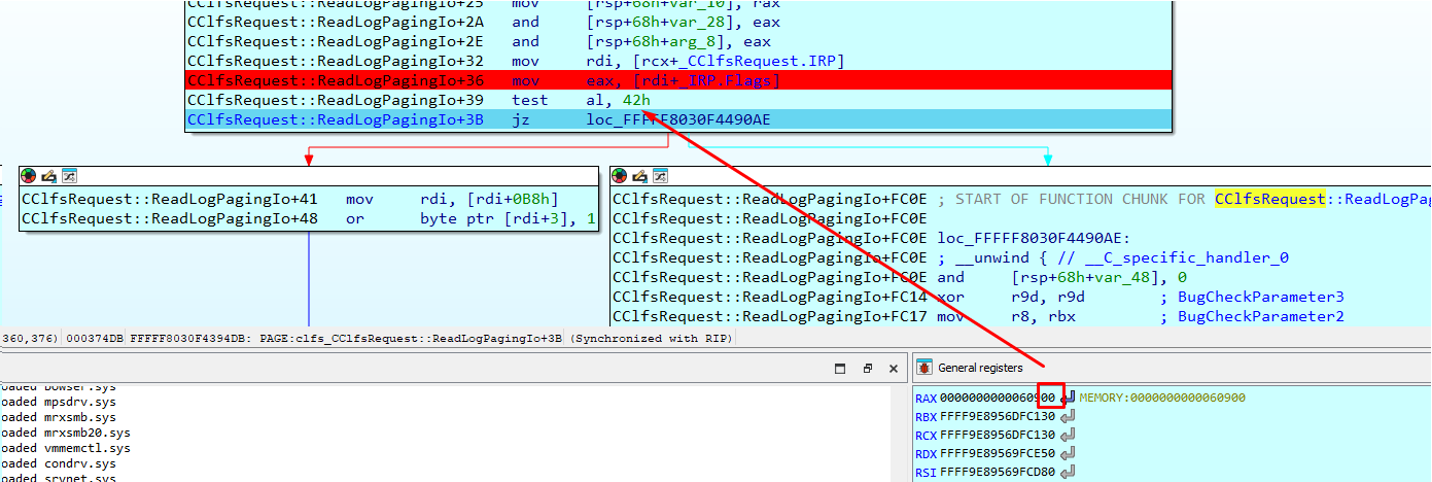
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru