

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

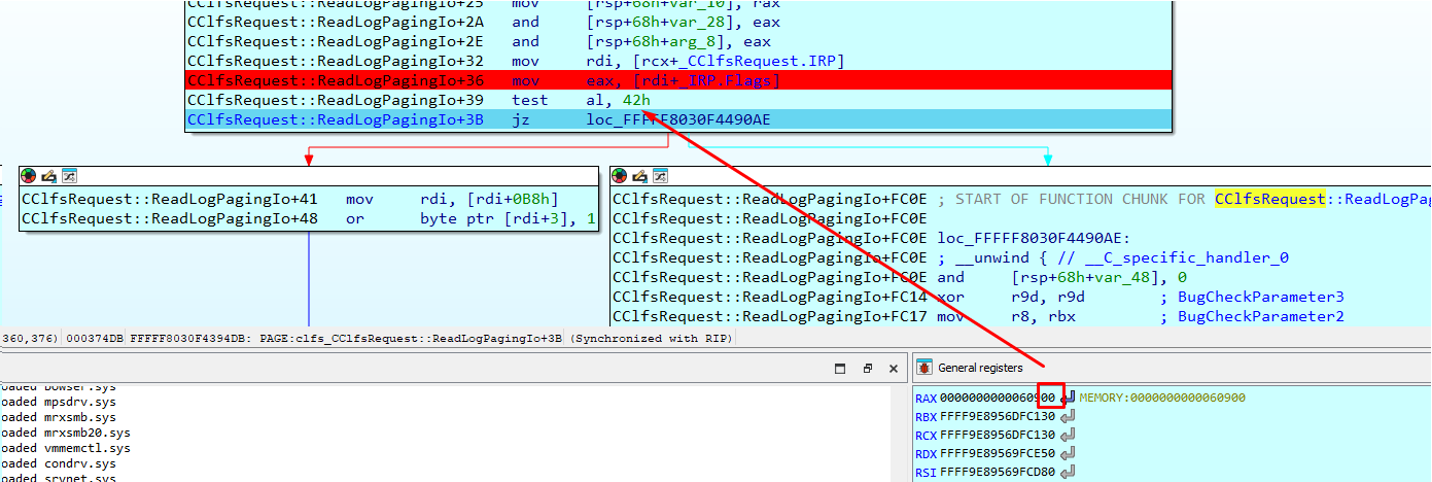
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


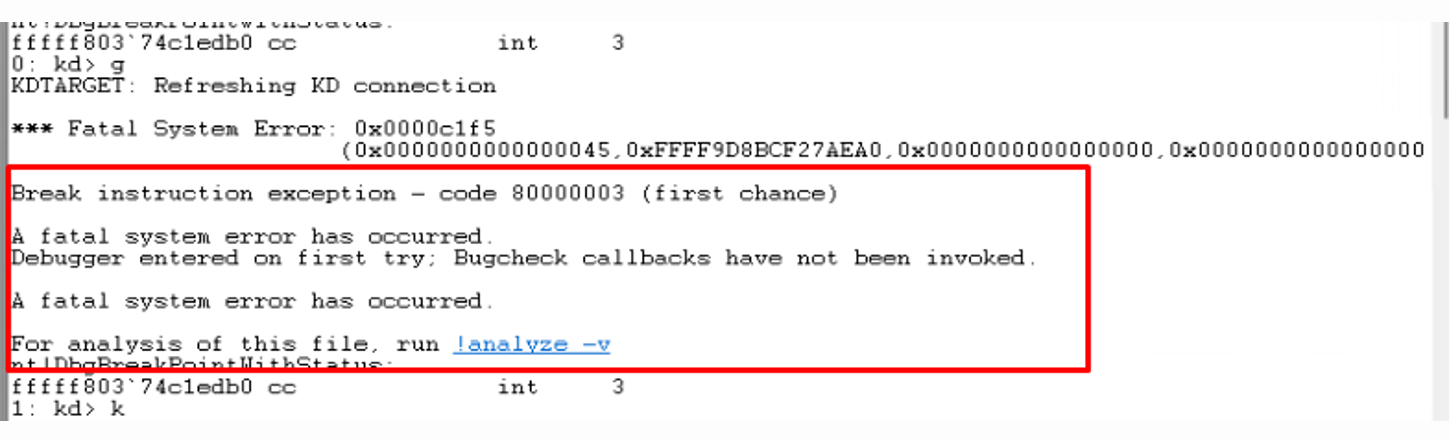
В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Selectel покупает M1Cloud за 2,6 млрд и усиливает приватные облака

Selectel покупает облачного провайдера M1Cloud за сумму до 2,6 млрд рублей. Компания получит 100% ООО «Стек Групп» и укрепит позиции на рынке приватных облаков. M1Cloud больше 15 лет создаёт высоконадёжную виртуальную инфраструктуру на базе партнёрских дата-центров в Москве.

Услугами провайдера пользуются свыше 170 представителей среднего и крупного бизнеса. Главная специализация компании — развёртывание и сопровождение приватных облачных решений.

После закрытия сделки клиенты M1Cloud получат доступ к более широкому портфелю продуктов и инфраструктурной экспертизе Selectel. Резких движений не планируется: действующие сервисы продолжат работать в обычном режиме, а условия их предоставления обещают сохранить без изменений.

В Selectel называют покупку последовательным шагом по усилению присутствия на облачном рынке. Компания намерена объединить органический рост с точечными приобретениями, которые способны расширить компетенции и принести дополнительную ценность бизнесу.

В данном случае целью стал сегмент приватных облаков, особенно востребованный компаниями с повышенными требованиями к безопасности, управляемости и отказоустойчивости инфраструктуры.

Сама Selectel подходит к покупке не с пустыми карманами. За первое полугодие 2026 года её выручка достигла 10,2 млрд рублей, увеличившись на 14% год к году. Рентабельность по скорректированной EBITDA составила внушительные 53%, а клиентская база выросла до 44,5 тысячи заказчиков.

Теперь к этой облачной машине присоединится M1Cloud. Если интеграция пройдёт без турбулентности, Selectel получит новые компетенции и корпоративных клиентов, а заказчики M1Cloud — заметно более крупную инфраструктурную платформу.

RSS: Новости на портале Anti-Malware.ru