Аналитики команды Threat Intelligence компании F6 рассказали о новой кибергруппировке, которая атакует российские организации из сфер ретейла, строительства, науки и приборостроения. Группу назвали PseudoSticky — за сходство с почерком известной проукраинской APT-группировки Sticky Werewolf. Однако, по мнению исследователей, речь, скорее всего, идёт о сознательной мимикрии.
Первая активность PseudoSticky была зафиксирована в ноябре 2025 года. Тогда злоумышленники распространяли архив «Изделие-44 ДСП.rar».
По данным F6, в создании вредоносных файлов могли использоваться нейросети (LLM). В дальнейшем стало ясно, что это не разовая атака, а полноценная кампания с собственным набором инструментов и инфраструктурой. В одном из случаев атакующие даже использовали название Sticky Werewolf в качестве пароля к архиву.
Для понимания контекста: Sticky Werewolf (она же MimiStick, Angry Likho, PhaseShifters) действует с 2023 года и известна рассылками зловреда от имени госструктур. Целями обычно становятся предприятия энергетики, промышленности, ОПК, строительства и транспорта. PseudoSticky явно старается выглядеть «похоже», но технические детали указывают на другую группу.
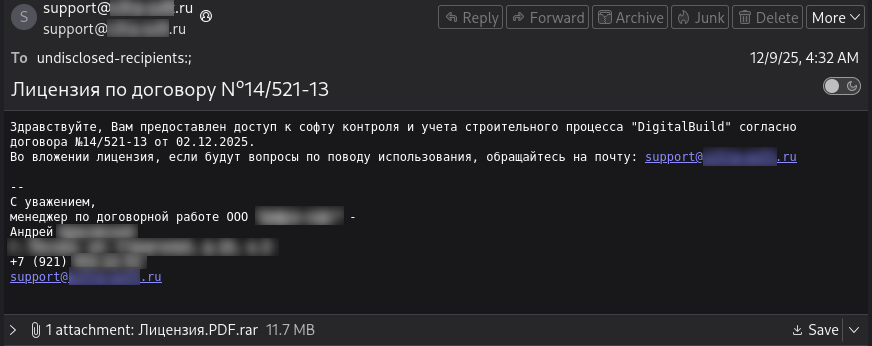
В декабре 2025 года атаки пришлись на компании из сфер ретейла и строительства. Письма рассылались с легитимного адреса ИТ-компании из Владимирской области — вероятно, скомпрометированного. Вложения маскировались под документы, например «Лицензия.PDF.rar», внутри — DarkTrack RAT. Это троян удалённого доступа с широкими возможностями: кейлоггер, управление рабочим столом, доступ к веб-камере и микрофону, работа с файлами.
В январе 2026 года злоумышленники сменили инструмент и начали использовать Remcos RAT — известный с 2016 года троян, который применяют десятки кибергрупп. Тогда же расширился и круг целей: под удар попали научно-исследовательские организации.
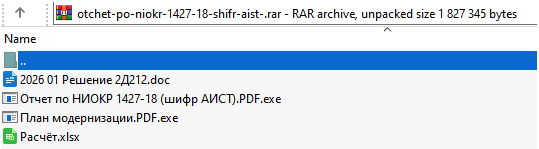
Одно из писем содержало архив «Отчет по НИОКР 1427-18 (шифр АИСТ).PDF.rar» с документами-приманками. В названиях фигурировали реальные индексы военной техники, например проект «Аист». При этом в документах обнаружились странности — упоминание несуществующих предприятий и следы украинских региональных настроек («Офіс» в параметрах стиля). Всё это говорит о продуманной легенде, но с техническими огрехами.
В феврале 2026 года атаки продолжились. Злоумышленники рассылали письма с темами вроде «Конструкторская документация по БЛА "ИТАЛМАС" (Изделие-54)» или «Извещение о судебном заседании…». В качестве отправителей использовались скомпрометированные адреса, а также домены, визуально похожие на сайты официальных органов. В одном случае письмо пришло якобы от «Челябинского завода двигателей для авиации» — компании, которой в реальности не существует.
По оценке F6, атакующие целенаправленно используют реальные или взломанные почтовые ящики, чтобы повысить доверие к рассылке. Одновременно они имитируют стиль и инструменты Sticky Werewolf, пытаясь запутать исследователей и усложнить атрибуцию.
В компании отмечают: практика маскировки под известные группировки — не редкость. Отличить мимикрию от реальной связи можно только при детальном анализе инфраструктуры, кода и тактик.
Подробности кампаний PseudoSticky и индикаторы компрометации опубликованы в блоге F6.