


Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

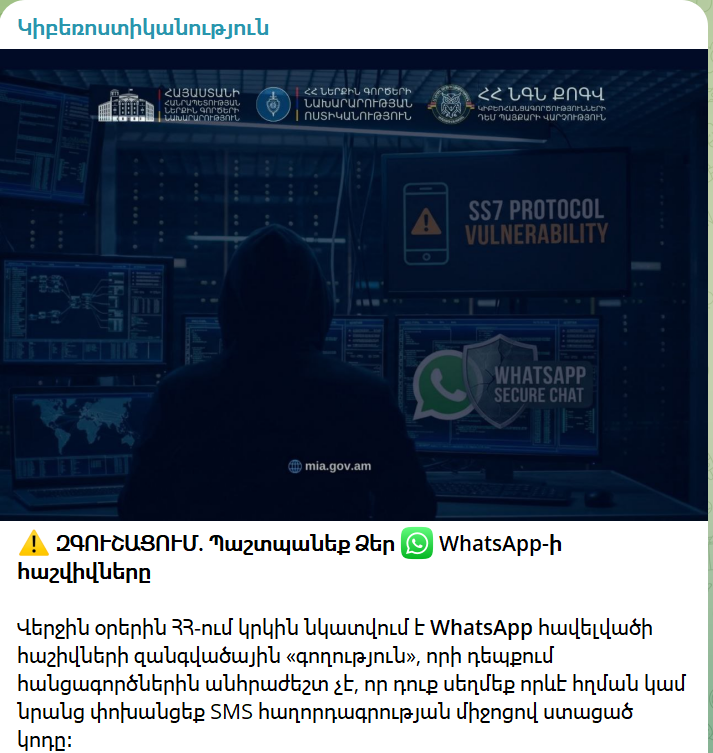
Во второй половине января в CyberHUB-AM (Группа реагирования на киберинциденты в Армении) посыпались жалобы на потерю доступа к аккаунту WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

За полмесяца армянская CERT получила более 2 тыс. подобных сообщений. По оценкам экспертов, злоумышленникам суммарно удалось взломать не менее 4 тыс. учетных записей.

Захватив контроль над аккаунтами, взломщики использовали их для создания бизнес-профилей, из-под которых в дальнейшем рассылался спам. Защитные системы мессенджера исправно отслеживали злоупотребления и блокировали жертв взлома.

Получить доступ к истории чатов, отправленным файлам, журналам вызовов авторам атак, по данным CyberHUB-AM, не удалось.

Расследование показало, что злоумышленники использовали уязвимости в цепочке доставки СМС. Эксплойт облегчил перехват регистрационных данных — в частности, кодов двухфакторной аутентификации (2FA).

По версии киберполиции Армении, перехват СМС в данном случае был реализован через атаку на протокол SS7.


Выявив хакерскую кампанию, команда CyberHUB-AM связалась с Meta (в России ее деятельность признана экстремистской и запрещена), и совместными усилиями они стали оказывать помощь в возврате доступа к аккаунтам. Эксперты также регулярно публиковали видео с соответствующими инструкциями, чтобы юзеры смогли самостоятельно решить проблему.

Более того, и Meta, и СМС-провайдер приняли дополнительные меры защиты. В результате к февралю поток жалоб в CERT от пользователей WhatsApp почти иссяк.

Примечательно, что тем, у кого в настройках был включен 2FA, оказалось проще вернуть контроль над аккаунтом. Злоумышленники не смогли от их имени создать бизнес-профиль и рассылать спам, поэтому такие жертвы не попали под блок.

В рунете доступ к WhatsApp в настоящее время блокируется из-за многократных нарушений IM-сервисом местного законодательства, которые тот, по версии Роскомнадзора, упорно отказывается устранять.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru