


Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

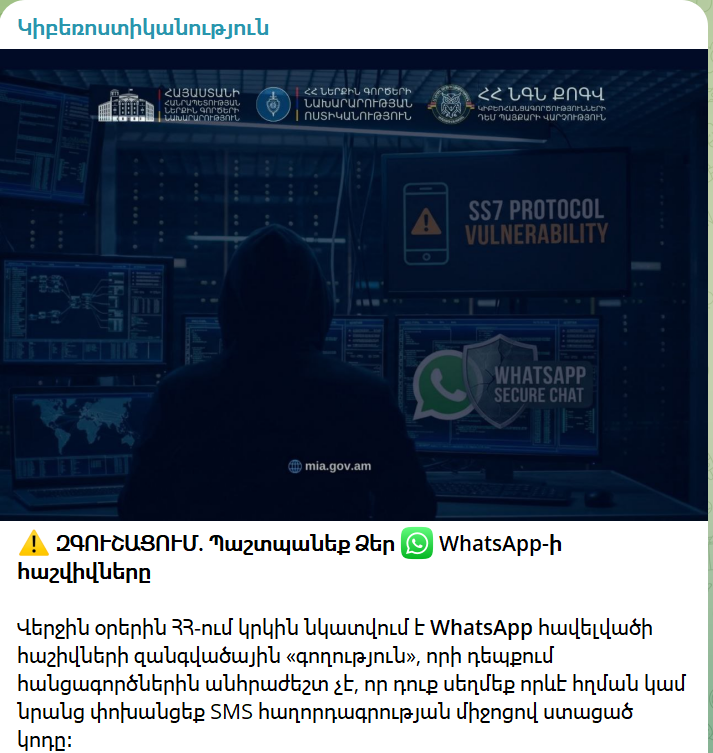
Во второй половине января в CyberHUB-AM (Группа реагирования на киберинциденты в Армении) посыпались жалобы на потерю доступа к аккаунту WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

За полмесяца армянская CERT получила более 2 тыс. подобных сообщений. По оценкам экспертов, злоумышленникам суммарно удалось взломать не менее 4 тыс. учетных записей.

Захватив контроль над аккаунтами, взломщики использовали их для создания бизнес-профилей, из-под которых в дальнейшем рассылался спам. Защитные системы мессенджера исправно отслеживали злоупотребления и блокировали жертв взлома.

Получить доступ к истории чатов, отправленным файлам, журналам вызовов авторам атак, по данным CyberHUB-AM, не удалось.

Расследование показало, что злоумышленники использовали уязвимости в цепочке доставки СМС. Эксплойт облегчил перехват регистрационных данных — в частности, кодов двухфакторной аутентификации (2FA).

По версии киберполиции Армении, перехват СМС в данном случае был реализован через атаку на протокол SS7.


Выявив хакерскую кампанию, команда CyberHUB-AM связалась с Meta (в России ее деятельность признана экстремистской и запрещена), и совместными усилиями они стали оказывать помощь в возврате доступа к аккаунтам. Эксперты также регулярно публиковали видео с соответствующими инструкциями, чтобы юзеры смогли самостоятельно решить проблему.

Более того, и Meta, и СМС-провайдер приняли дополнительные меры защиты. В результате к февралю поток жалоб в CERT от пользователей WhatsApp почти иссяк.

Примечательно, что тем, у кого в настройках был включен 2FA, оказалось проще вернуть контроль над аккаунтом. Злоумышленники не смогли от их имени создать бизнес-профиль и рассылать спам, поэтому такие жертвы не попали под блок.

В рунете доступ к WhatsApp в настоящее время блокируется из-за многократных нарушений IM-сервисом местного законодательства, которые тот, по версии Роскомнадзора, упорно отказывается устранять.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru