


Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

Армянская CERT остановила массовый угон аккаунтов WhatsApp

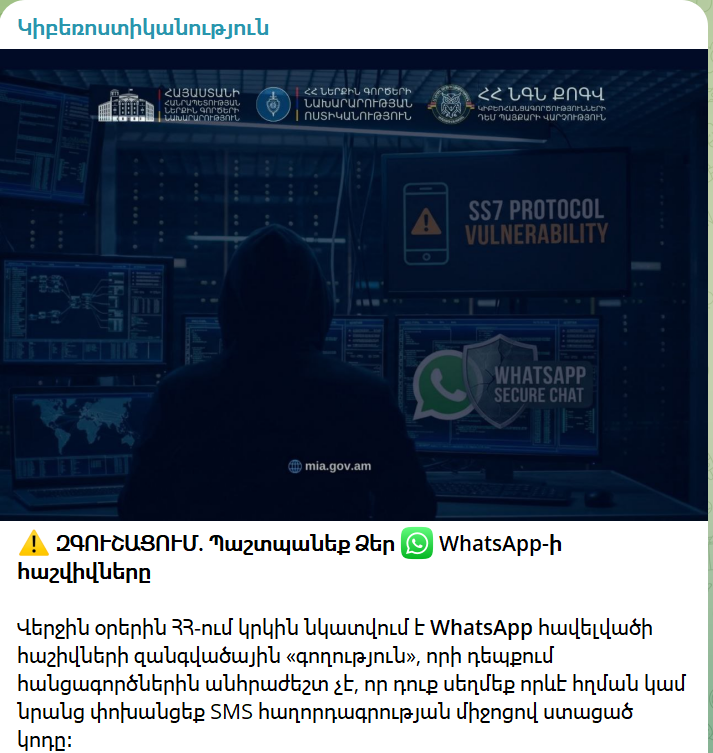
Во второй половине января в CyberHUB-AM (Группа реагирования на киберинциденты в Армении) посыпались жалобы на потерю доступа к аккаунту WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

За полмесяца армянская CERT получила более 2 тыс. подобных сообщений. По оценкам экспертов, злоумышленникам суммарно удалось взломать не менее 4 тыс. учетных записей.

Захватив контроль над аккаунтами, взломщики использовали их для создания бизнес-профилей, из-под которых в дальнейшем рассылался спам. Защитные системы мессенджера исправно отслеживали злоупотребления и блокировали жертв взлома.

Получить доступ к истории чатов, отправленным файлам, журналам вызовов авторам атак, по данным CyberHUB-AM, не удалось.

Расследование показало, что злоумышленники использовали уязвимости в цепочке доставки СМС. Эксплойт облегчил перехват регистрационных данных — в частности, кодов двухфакторной аутентификации (2FA).

По версии киберполиции Армении, перехват СМС в данном случае был реализован через атаку на протокол SS7.


Выявив хакерскую кампанию, команда CyberHUB-AM связалась с Meta (в России ее деятельность признана экстремистской и запрещена), и совместными усилиями они стали оказывать помощь в возврате доступа к аккаунтам. Эксперты также регулярно публиковали видео с соответствующими инструкциями, чтобы юзеры смогли самостоятельно решить проблему.

Более того, и Meta, и СМС-провайдер приняли дополнительные меры защиты. В результате к февралю поток жалоб в CERT от пользователей WhatsApp почти иссяк.

Примечательно, что тем, у кого в настройках был включен 2FA, оказалось проще вернуть контроль над аккаунтом. Злоумышленники не смогли от их имени создать бизнес-профиль и рассылать спам, поэтому такие жертвы не попали под блок.

В рунете доступ к WhatsApp в настоящее время блокируется из-за многократных нарушений IM-сервисом местного законодательства, которые тот, по версии Роскомнадзора, упорно отказывается устранять.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru