


В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

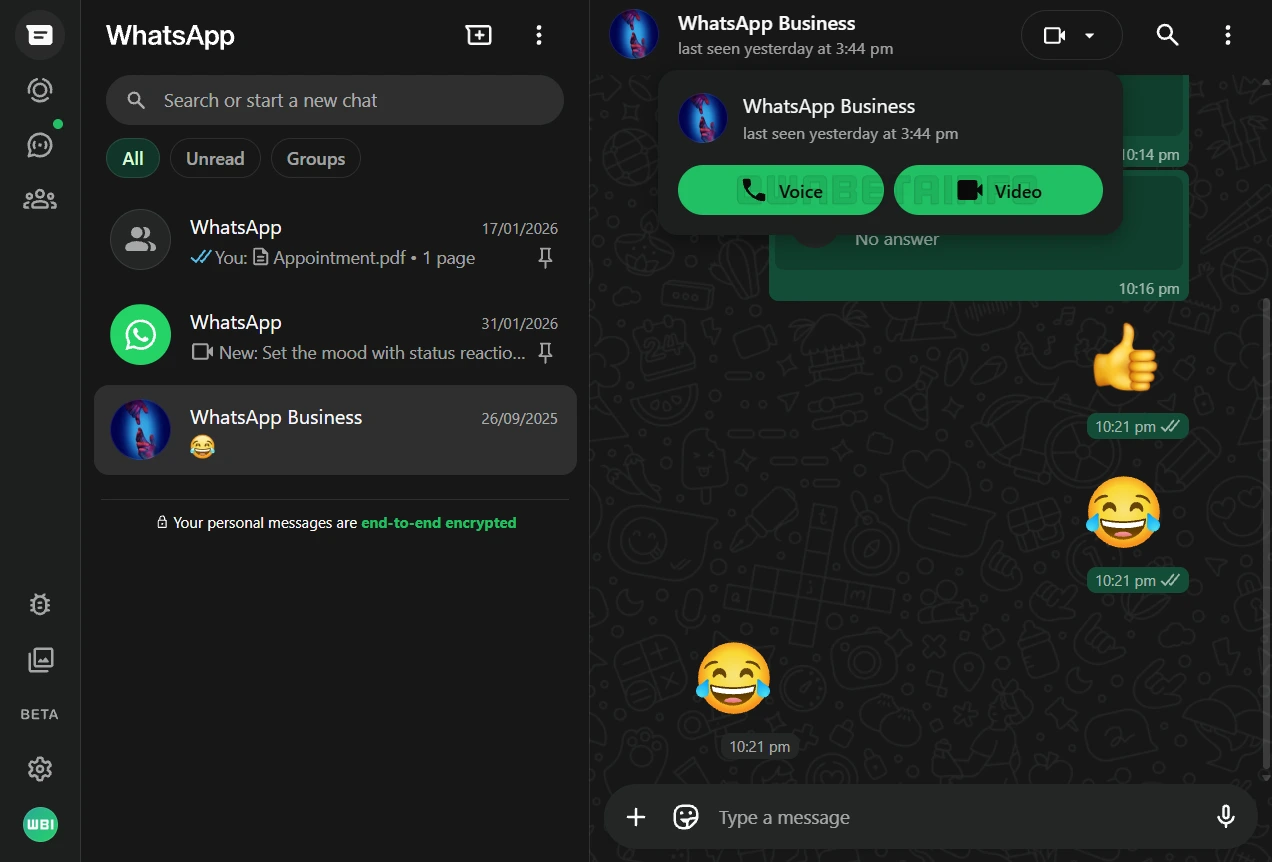
Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) наконец-то решились на шаг, которого пользователи ждали годами. Мессенджер начал постепенно включать голосовые и видеозвонки прямо в WhatsApp Web, без установки десктопного приложения. Пока функция доступна не всем, но процесс уже запущен.

Первыми нововведение получают участники бета-программы WhatsApp Web. На стартовом этапе звонки работают в индивидуальных чатах: достаточно открыть диалог в браузере и нажать кнопку вызова — всё, как в привычных мобильных и десктопных версиях.

В прошлом месяце мы рассказывали, что в WhatsApp Web появится поддержка групповых голосовых и видеозвонков, благодаря чему пользователи смогут участвовать в звонках независимо от того, с какого устройства они подключаются.

Все звонки в веб-версии защищены сквозным шифрованием. WhatsApp использует протокол Signal — тот же самый, что уже много лет защищает сообщения, звонки и статусы в приложениях для Android, iOS и компьютеров. Никаких дополнительных настроек включать не нужно: шифрование работает автоматически.


Веб-звонки поддерживают демонстрацию экрана — правда, только во время видеовызова. Функция работает так же, как в десктопных приложениях, и подойдёт для показов документов, презентаций или рабочих экранов. Впрочем, разработчики справедливо напоминают: делиться экраном стоит только с теми, кому вы действительно доверяете.

Особенно рады обновлению будут пользователи Linux. Официального десктопного клиента WhatsApp для этой ОС нет, и раньше для звонков приходилось доставать смартфон. Теперь полноценные голосовые и видеозвонки доступны прямо из браузера, что заметно упрощает жизнь.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru