


Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

«Лаборатория Касперского» разобрала свежую кампанию кибергруппы Stan Ghouls, которая в конце 2025 года активно атаковала организации в странах СНГ — от России до Казахстана, Кыргызстана и Узбекистана. Под удар попали финансовые компании, промышленные предприятия и ИТ-бизнес. В целом набор инструментов у злоумышленников остался прежним, но инфраструктуру они заметно обновили, плюс, похоже, начали присматриваться к атакам на IoT.

Stan Ghouls ведёт целевые кампании как минимум с 2023 года и уже успела выработать узнаваемый почерк.

Группировка использует собственные вредоносные загрузчики на Java и регулярно «освежает» инфраструктуру, регистрируя новые домены под каждую волну атак. Основной интерес злоумышленников, по оценке экспертов, по-прежнему связан с финансовой выгодой, но элементы кибершпионажа тоже не исключаются.

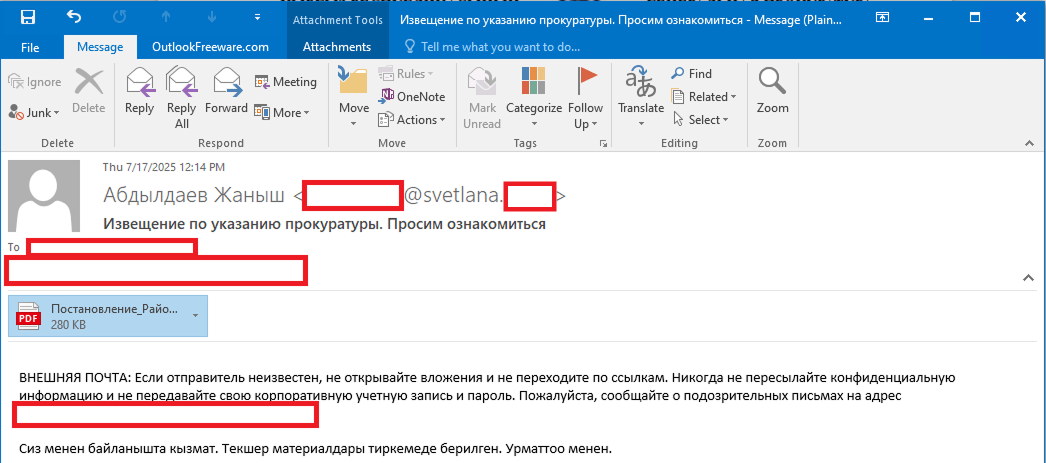
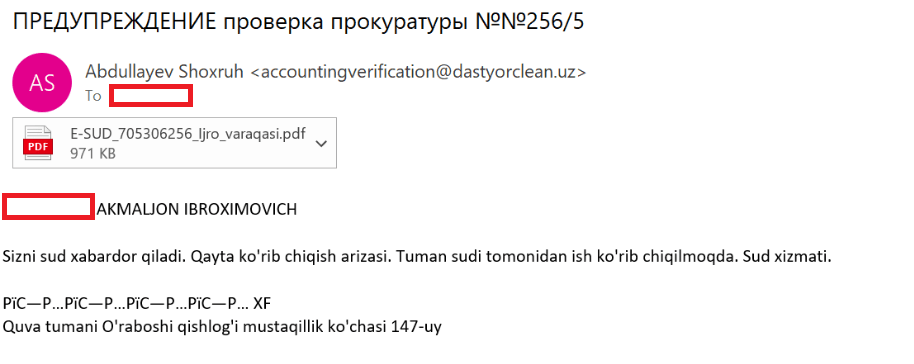
Сценарий атак выглядит классически, но исполнен аккуратно. Всё начинается с фишинговых писем с вредоносными PDF-вложениями. Письма тщательно подгоняются под конкретных жертв и пишутся на локальных языках.


Часто они маскируются под официальные уведомления — например, «предупреждение от прокуратуры» или «постановление районного суда». Внутри PDF скрыта ссылка: переход по ней запускает вредоносный загрузчик. Отдельно жертву просят установить Java, якобы без неё документ нельзя открыть.


После этого загрузчик скачивает легитимный софт для удалённого администрирования — NetSupport, который злоумышленники используют для полного контроля над заражённой системой. Ранее ключевым инструментом Stan Ghouls был коммерческий RAT STRRAT (он же Strigoi Master), и группа продолжает полагаться на проверенные решения, не меняя их без необходимости.

По данным «Лаборатории Касперского», в рамках этой кампании злоумышленники атаковали более 60 целей — довольно внушительное число для таргетированной операции. Это говорит о наличии ресурсов для ручного управления десятками скомпрометированных устройств одновременно.

Отдельный интерес вызвал один из доменов, использовавшихся в прошлых кампаниях группы. На нём исследователи обнаружили файлы, связанные с известным IoT-зловредом Mirai. Это может указывать на расширение арсенала Stan Ghouls и попытки группы попробовать себя в атаках на умные устройства.

Эксперты продолжают отслеживать активность группировки и предупреждать клиентов о новых кампаниях.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru