


База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

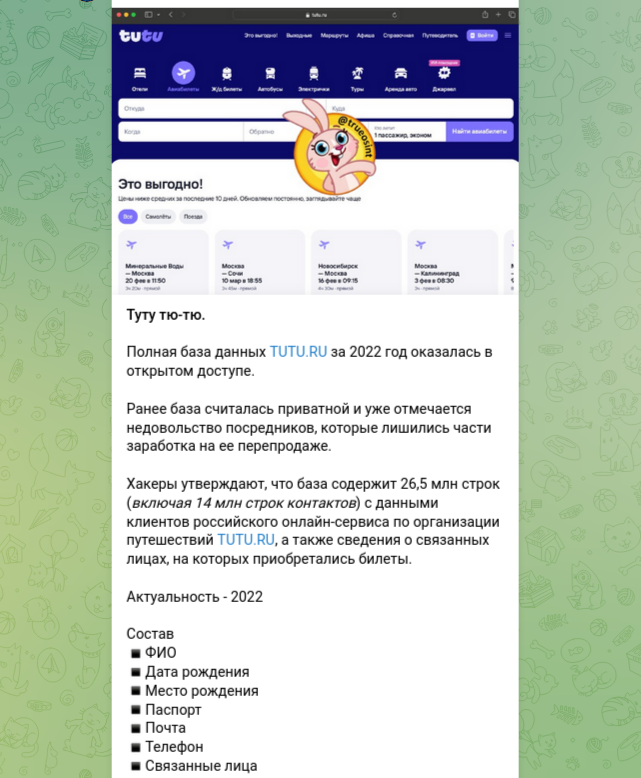
В открытом доступе обнаружена полная база данных сервиса бронирования Tutu.ru, украденная ещё в июле 2022 года. Появление новых данных не подтверждено. База насчитывает 26,5 млн строк, включая около 14 млн записей с контактной информацией. В массиве содержатся ФИО, номера телефонов, адреса электронной почты, почтовые адреса, дата и место рождения, паспортные данные, а также сведения о связанных лицах.

О публикации полной базы данных Tutu.ru образца 2022 года сообщил телеграм-канал True Osint.

Как отдельно отмечают авторы канала, с момента утечки в 2022 году эта база считалась «приватной» и распространялась ограниченным кругом посредников. Появление всего массива в открытом доступе, по их словам, вызвало заметное недовольство среди тех, кто ранее зарабатывал на перепродаже этих данных.

В пресс-службе Tutu.ru, комментируя ситуацию в ответ на запрос ТАСС, заявили, что в опубликованном массиве отсутствуют новые сведения. Вся информация относится исключительно к периоду до 2022 года.

Сам инцидент произошёл в начале июля 2022 года. Тогда злоумышленники заявили о компрометации трёх таблиц базы данных сервиса, одну из которых вскоре выложили в открытый доступ.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru