


Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

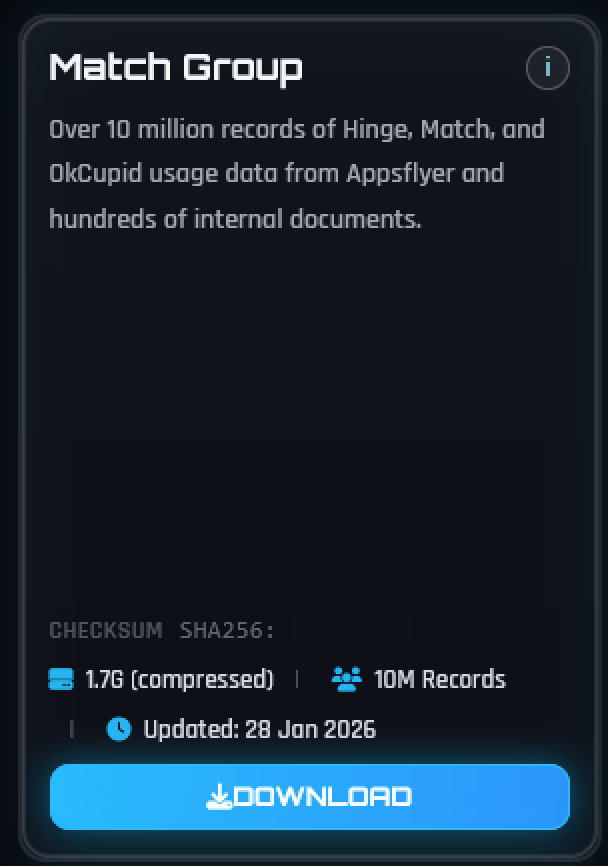
В списке жертв ShinyHunters появилось новое имя — Match Group. Кибергруппа утверждает, что ей удалось украсть 1,7 Гбайт данных, в том числе 10 млн записей об использовании дейтинг-сайтов Hinge, Match.com и OKCupid.

Как выяснил Bleeping Computer, для достижения своей цели ShinyHunters через фишинг взломали учетную запись Okta SSO, которая открыла им доступ к системе маркетинговой аналитики AppsFlyer, а также к хранилищам Google Drive и Dropbox.

Анализ слитых в даркнет образцов показал, что они содержат некоторые пользовательские данные и корпоративные материалы:

  • ID пользователей названных сервисов знакомств;
  • информацию из профилей (имя, краткая биография);
  • детали подписок на платные услуги;
  • IP-адреса заблокированных пользователей;
  • списки профилей и логи вносимых юзерами изменений;
  • отладочную информацию;
  • телефоны, имейл, токены аутентификации сотрудников Match Group;
  • сведения о контрактах с партнерами компании.


Жертва утечки подтвердила инцидент, заявив, что объем украденных взломщиками пользовательских данных невелик и логины-пароли, финансовая информация, личная переписка не пострадали.

Расследование проводится с привлечением сторонних экспертов. Оповещение затронутых пользователей уже запущено.

Хакерская группировка ShinyHunters приобрела широкую известность после кражи пользовательских данных у Salesforce с целью их использования в атаках на ее многочисленных клиентов. Этот инцидент уже аукнулся Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и другим известным компаниям.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru