


Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

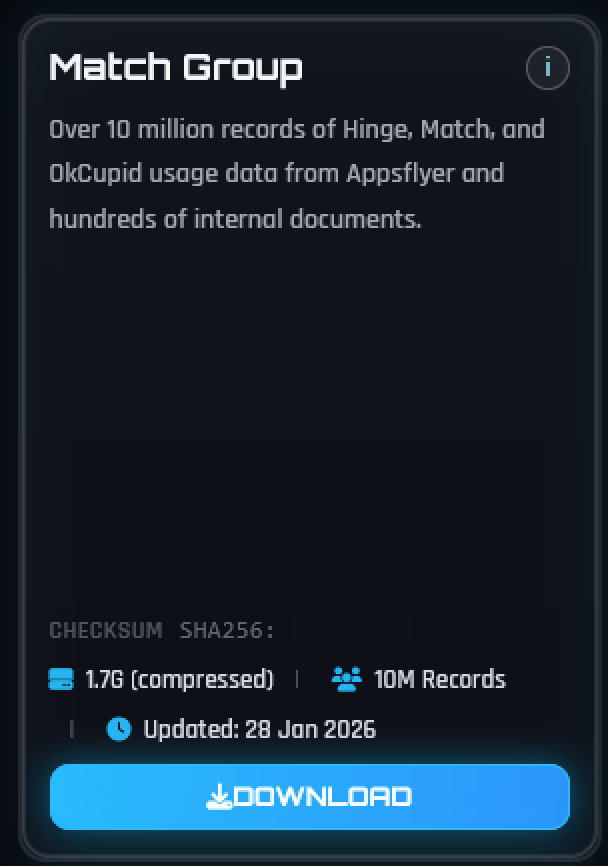
В списке жертв ShinyHunters появилось новое имя — Match Group. Кибергруппа утверждает, что ей удалось украсть 1,7 Гбайт данных, в том числе 10 млн записей об использовании дейтинг-сайтов Hinge, Match.com и OKCupid.

Как выяснил Bleeping Computer, для достижения своей цели ShinyHunters через фишинг взломали учетную запись Okta SSO, которая открыла им доступ к системе маркетинговой аналитики AppsFlyer, а также к хранилищам Google Drive и Dropbox.

Анализ слитых в даркнет образцов показал, что они содержат некоторые пользовательские данные и корпоративные материалы:

  • ID пользователей названных сервисов знакомств;
  • информацию из профилей (имя, краткая биография);
  • детали подписок на платные услуги;
  • IP-адреса заблокированных пользователей;
  • списки профилей и логи вносимых юзерами изменений;
  • отладочную информацию;
  • телефоны, имейл, токены аутентификации сотрудников Match Group;
  • сведения о контрактах с партнерами компании.


Жертва утечки подтвердила инцидент, заявив, что объем украденных взломщиками пользовательских данных невелик и логины-пароли, финансовая информация, личная переписка не пострадали.

Расследование проводится с привлечением сторонних экспертов. Оповещение затронутых пользователей уже запущено.

Хакерская группировка ShinyHunters приобрела широкую известность после кражи пользовательских данных у Salesforce с целью их использования в атаках на ее многочисленных клиентов. Этот инцидент уже аукнулся Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и другим известным компаниям.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru