


Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

Взломщики украли данные юзеров Match, Hinge, OKCupid — якобы 10 млн записей

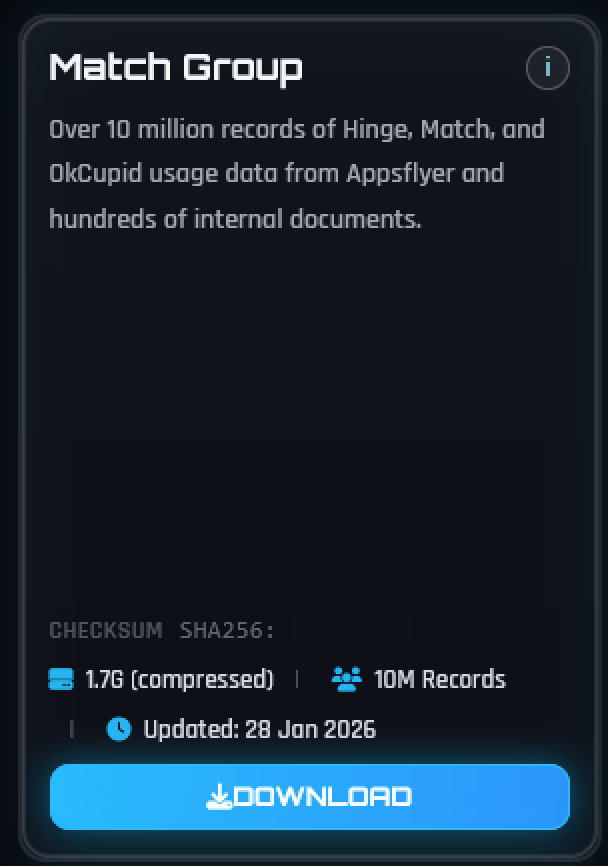
В списке жертв ShinyHunters появилось новое имя — Match Group. Кибергруппа утверждает, что ей удалось украсть 1,7 Гбайт данных, в том числе 10 млн записей об использовании дейтинг-сайтов Hinge, Match.com и OKCupid.

Как выяснил Bleeping Computer, для достижения своей цели ShinyHunters через фишинг взломали учетную запись Okta SSO, которая открыла им доступ к системе маркетинговой аналитики AppsFlyer, а также к хранилищам Google Drive и Dropbox.

Анализ слитых в даркнет образцов показал, что они содержат некоторые пользовательские данные и корпоративные материалы:

  • ID пользователей названных сервисов знакомств;
  • информацию из профилей (имя, краткая биография);
  • детали подписок на платные услуги;
  • IP-адреса заблокированных пользователей;
  • списки профилей и логи вносимых юзерами изменений;
  • отладочную информацию;
  • телефоны, имейл, токены аутентификации сотрудников Match Group;
  • сведения о контрактах с партнерами компании.


Жертва утечки подтвердила инцидент, заявив, что объем украденных взломщиками пользовательских данных невелик и логины-пароли, финансовая информация, личная переписка не пострадали.

Расследование проводится с привлечением сторонних экспертов. Оповещение затронутых пользователей уже запущено.

Хакерская группировка ShinyHunters приобрела широкую известность после кражи пользовательских данных у Salesforce с целью их использования в атаках на ее многочисленных клиентов. Этот инцидент уже аукнулся Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и другим известным компаниям.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru