


6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

Несмотря на годы разговоров о кибергигиене и бесконечные рекомендации использовать сложные пароли, пользователи продолжают наступать на одни и те же грабли. Анализ 6 млрд учётных данных, утёкших в Сеть в 2025 году, показал: самые популярные пароли практически не меняются.

Об этом говорится в отчёте (PDF) компании Specops Software, подготовленном на основе данных аналитической команды Outpost24.

Исследование показало, что в число самых часто скомпрометированных паролей снова вошли старые «хиты»: 123456, 123456789, 12345678, admin и password.

Такие комбинации годами возглавляют антирейтинги — и свежие данные подтверждают, что поведение пользователей почти не изменилось. Если цифровые последовательности вроде 123456 чаще встречаются в личных аккаунтах, то admin и password нередко используются как стандартные учётные данные в сетевом оборудовании, IoT-устройствах и промышленных системах управления в корпоративной среде.

Проблема в том, что эти пароли часто так и остаются без изменений. А это уже прямая угроза безопасности: доступ к критически важным системам может оказаться в руках злоумышленников.

В Specops подчёркивают, что в корпоративных сетях ситуация особенно опасна. Украденные вредоносными программами пароли могут повторно использоваться для входа в Active Directory, VPN или облачные сервисы, фактически давая атакующим легитимный доступ к инфраструктуре компании.

Даже когда пароли выглядят чуть сложнее, база остаётся предсказуемой. Среди часто встречающихся вариантов — слова admin, guest, qwerty, secret, welcome, student, hello и всё тот же password. Анализ 500 самых популярных скомпрометированных паролей показал явный перекос в сторону «служебных» учётных данных, связанных с инфраструктурой, VPN и внутренними сервисами — с вариациями admin, root и user.

Эксперты также отметили региональные и языковые особенности. В утёкших данных встречаются пароли вроде Pakistan123 или hola1234, а также именные комбинации — например, Kumar@123 и Rohit@123.

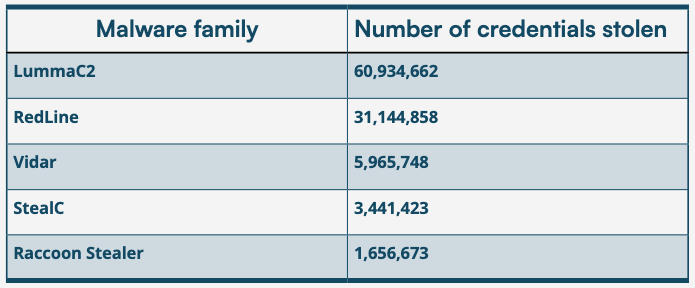
Большая часть этих учётных данных была похищена с помощью зловредов. Самыми «продуктивными» оказались инфостилеры Lumma и RedLine, которые продолжают активно собирать логины и пароли пользователей по всему миру.


При этом, как отмечают в Specops, даже компании, перешедшие на беспарольную аутентификацию и устойчивые к фишингу методы входа, всё равно часто используют пароли — для устаревших систем, сервисных аккаунтов и каталогов. Поэтому полностью уйти от этой проблемы пока не получается.

В качестве выхода эксперты рекомендуют многоуровневую защиту: постоянный мониторинг скомпрометированных учётных данных, блокировку предсказуемых шаблонов при создании паролей, а также обязательное внедрение многофакторной аутентификации.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru