


MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

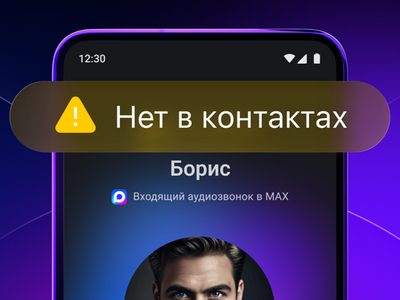
Мессенджер MAX продолжает усиливать защиту от телефонных мошенников. В новом обновлении сервис начал предупреждать пользователей о звонках от неизвестных абонентов — прямо во время входящего вызова. Теперь, если звонит номер, которого нет в списке контактов, на экране появится заметная плашка «Нет в контактах».

А если вызов поступает из-за границы, MAX дополнительно покажет регион, откуда звонят. Никаких сложных настроек не требуется — достаточно просто обновить приложение.

В компании уточняют, что нововведение стало частью общей антифрод-стратегии мессенджера и направлено на то, чтобы пользователи быстрее ориентировались в потенциально подозрительных звонках.

В MAX уже работает кнопка «Пожаловаться». Если сообщение или звонок вызывают сомнения, достаточно зажать сообщение в чате, выбрать пункт «Пожаловаться» и указать причину — спам, мошенничество или нежелательный контент. Такие обращения оперативно проверяют специалисты Центра безопасности MAX.

Дополнительно пользователям рекомендуют включить двухфакторную аутентификацию. Она настраивается в разделе «Приватность» и предполагает подтверждение входа сразу двумя способами: кодом из СМС и облачным паролем. В компании подчёркивают, что пароль должен быть сложным, а подсказка — неочевидной для посторонних.

По состоянию на 14 января в MAX зарегистрировано 85 млн пользователей, а суточный охват превышает 55 млн активных аккаунтов. С момента запуска пользователи отправили более 18 млрд сообщений, совершили 2,5 млрд звонков, записали свыше 200 млн видеокружков и отправили более 1 млрд стикеров.

Центр безопасности мессенджера также отчитывается о результатах борьбы с угрозами: только в сентябре было заблокировано 105 тысяч подозрительных аккаунтов и удалено более 350 тысяч вредоносных файлов. Совместная работа с МВД РФ, по данным компании, привела к задержанию девяти мошенников в разных регионах страны.

Сегодня мы также писали, что в России могут сделать ещё один шаг к «безбумажному» вождению. МВД РФ предлагает официально приравнять показ водительских прав и регистрационных документов на автомобиль в мессенджере MAX к предъявлению их бумажных оригиналов.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru