


WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

Исследователи обнаружили критическую уязвимость в протоколе Google Fast Pair, которая позволяет злоумышленникам перехватывать управление Bluetooth-аудиоустройствами, подслушивать разговоры и даже отслеживать перемещения пользователей. Проблема получила идентификатор CVE-2025-36911 и название WhisperPair, она затрагивает сотни миллионов наушников, гарнитур и колонок по всему миру.

Уязвимость нашли специалисты из группы Computer Security and Industrial Cryptography при Католическом университете Лёвена (KU Leuven).

По их словам, проблема кроется не в смартфонах, а в самих аксессуарах, поддерживающих Fast Pair. Это означает, что под угрозой находятся не только владельцы Android-устройств, но и владельцы iPhone, если они используют уязвимые Bluetooth-наушники или колонки.

Суть проблемы довольно неприятная. По спецификации Fast Pair, аксессуар должен игнорировать запросы на сопряжение, если он не находится в режиме создания пары. Но на практике многие производители этот механизм попросту не реализовали. В результате любой посторонний девайс может начать процесс сопряжения без ведома пользователя — и успешно его завершить.

Как объясняют исследователи, злоумышленнику достаточно отправить аксессуару запрос Fast Pair. Если устройство отвечает, дальше можно оформить обычное Bluetooth-подключение — и всё это происходит без подтверждений, уведомлений и физического доступа к целевому пользователю.

Атаку можно провести с помощью практически любого Bluetooth-устройства — ноутбука, смартфона или даже Raspberry Pi — на расстоянии до 14 метров. Под удар попали аксессуары от Google, Jabra, JBL, Logitech, Marshall, Nothing, OnePlus, Sony, Soundcore, Xiaomi и других брендов.

После успешного подключения атакующий получает полный контроль над аудиоустройством. В худшем случае это позволяет подслушивать разговоры через микрофон наушников, а в более безобидном — внезапно включать звук на максимальной громкости.

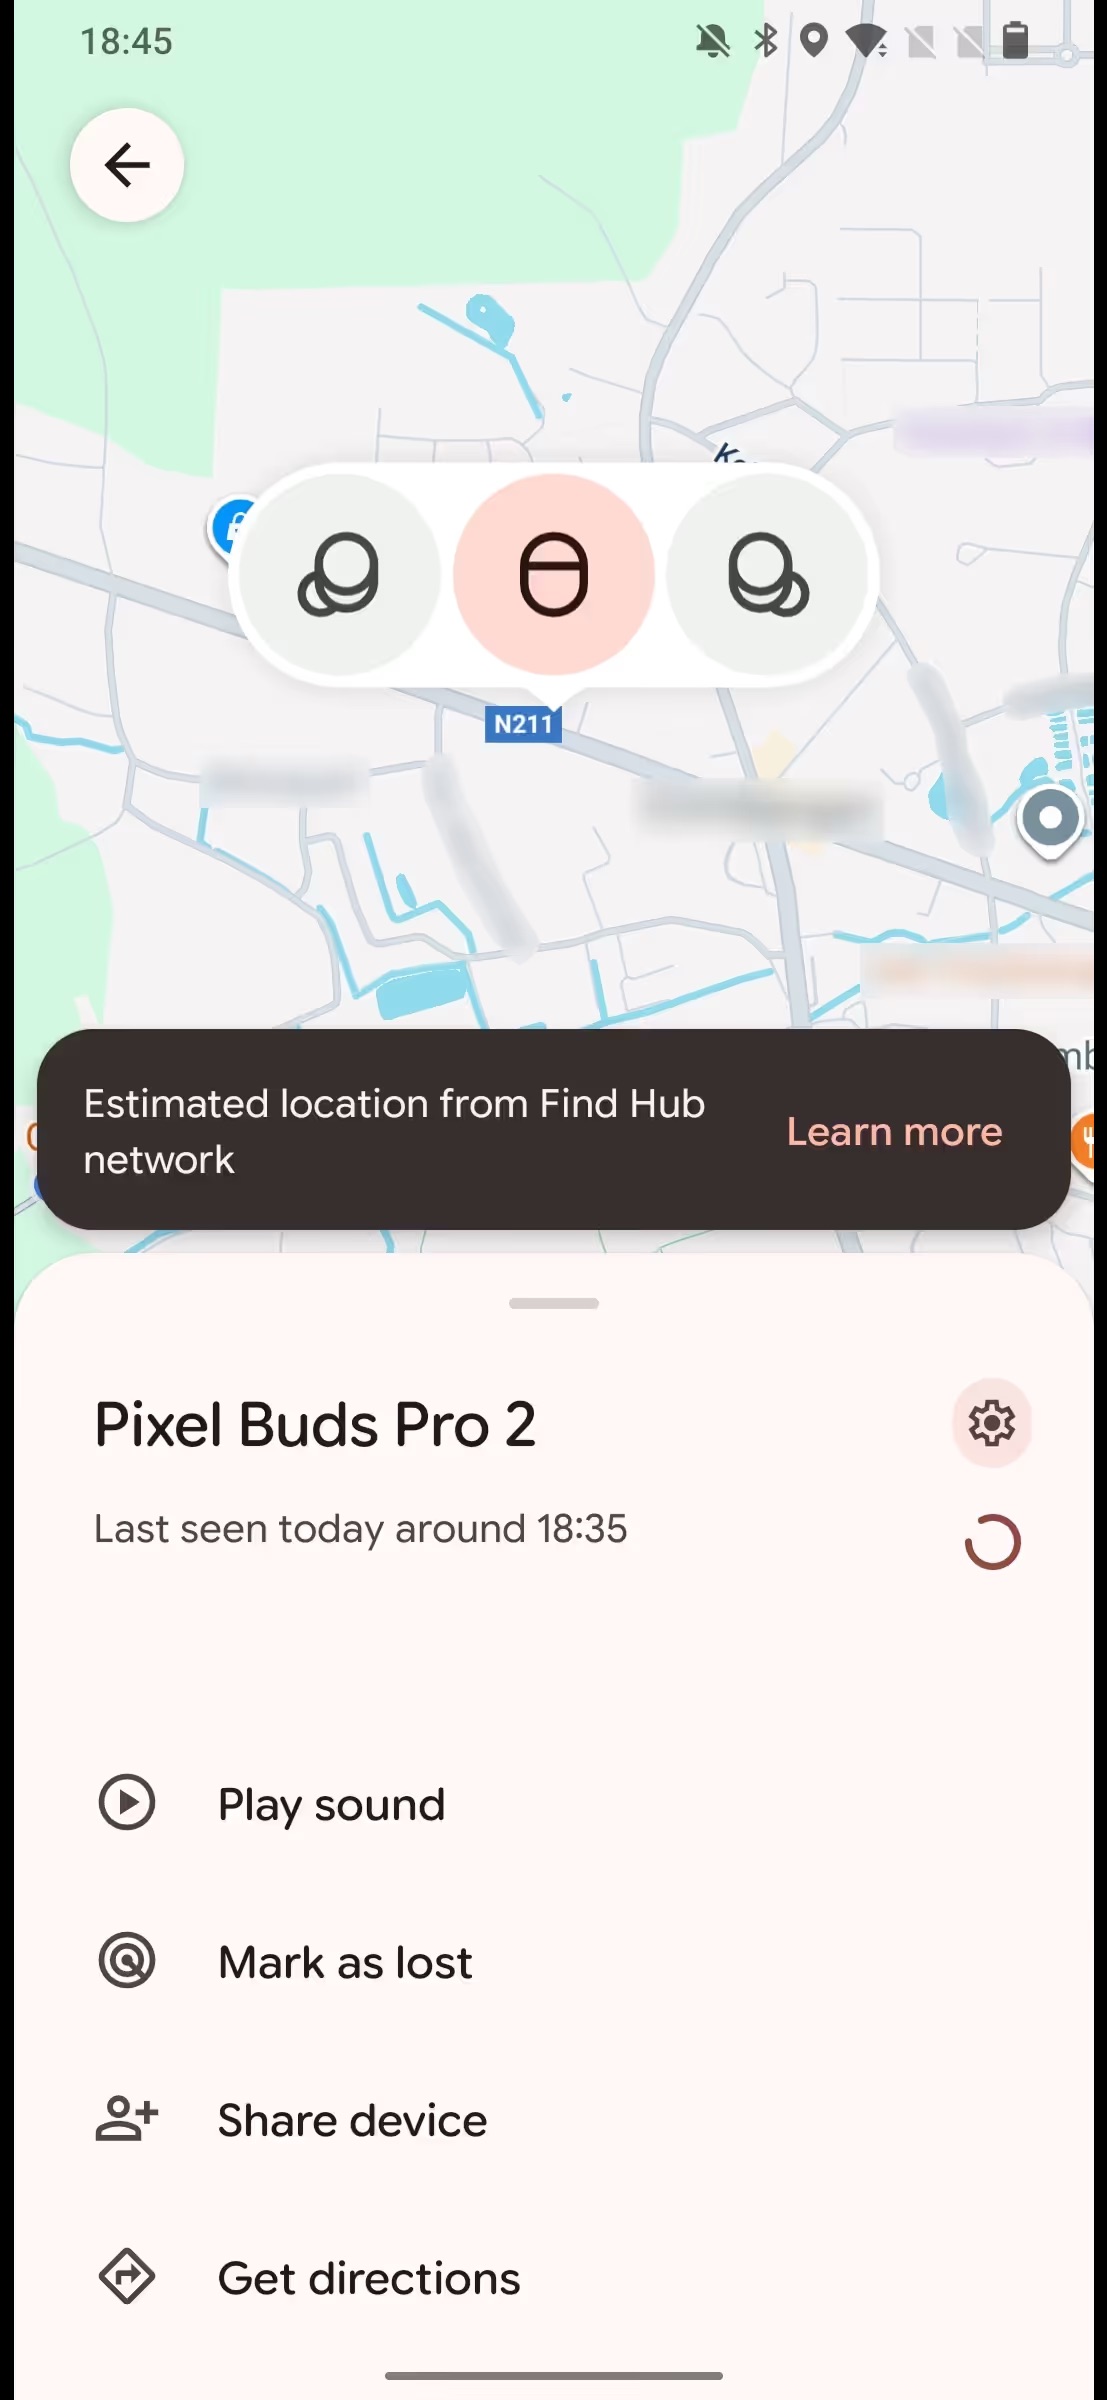
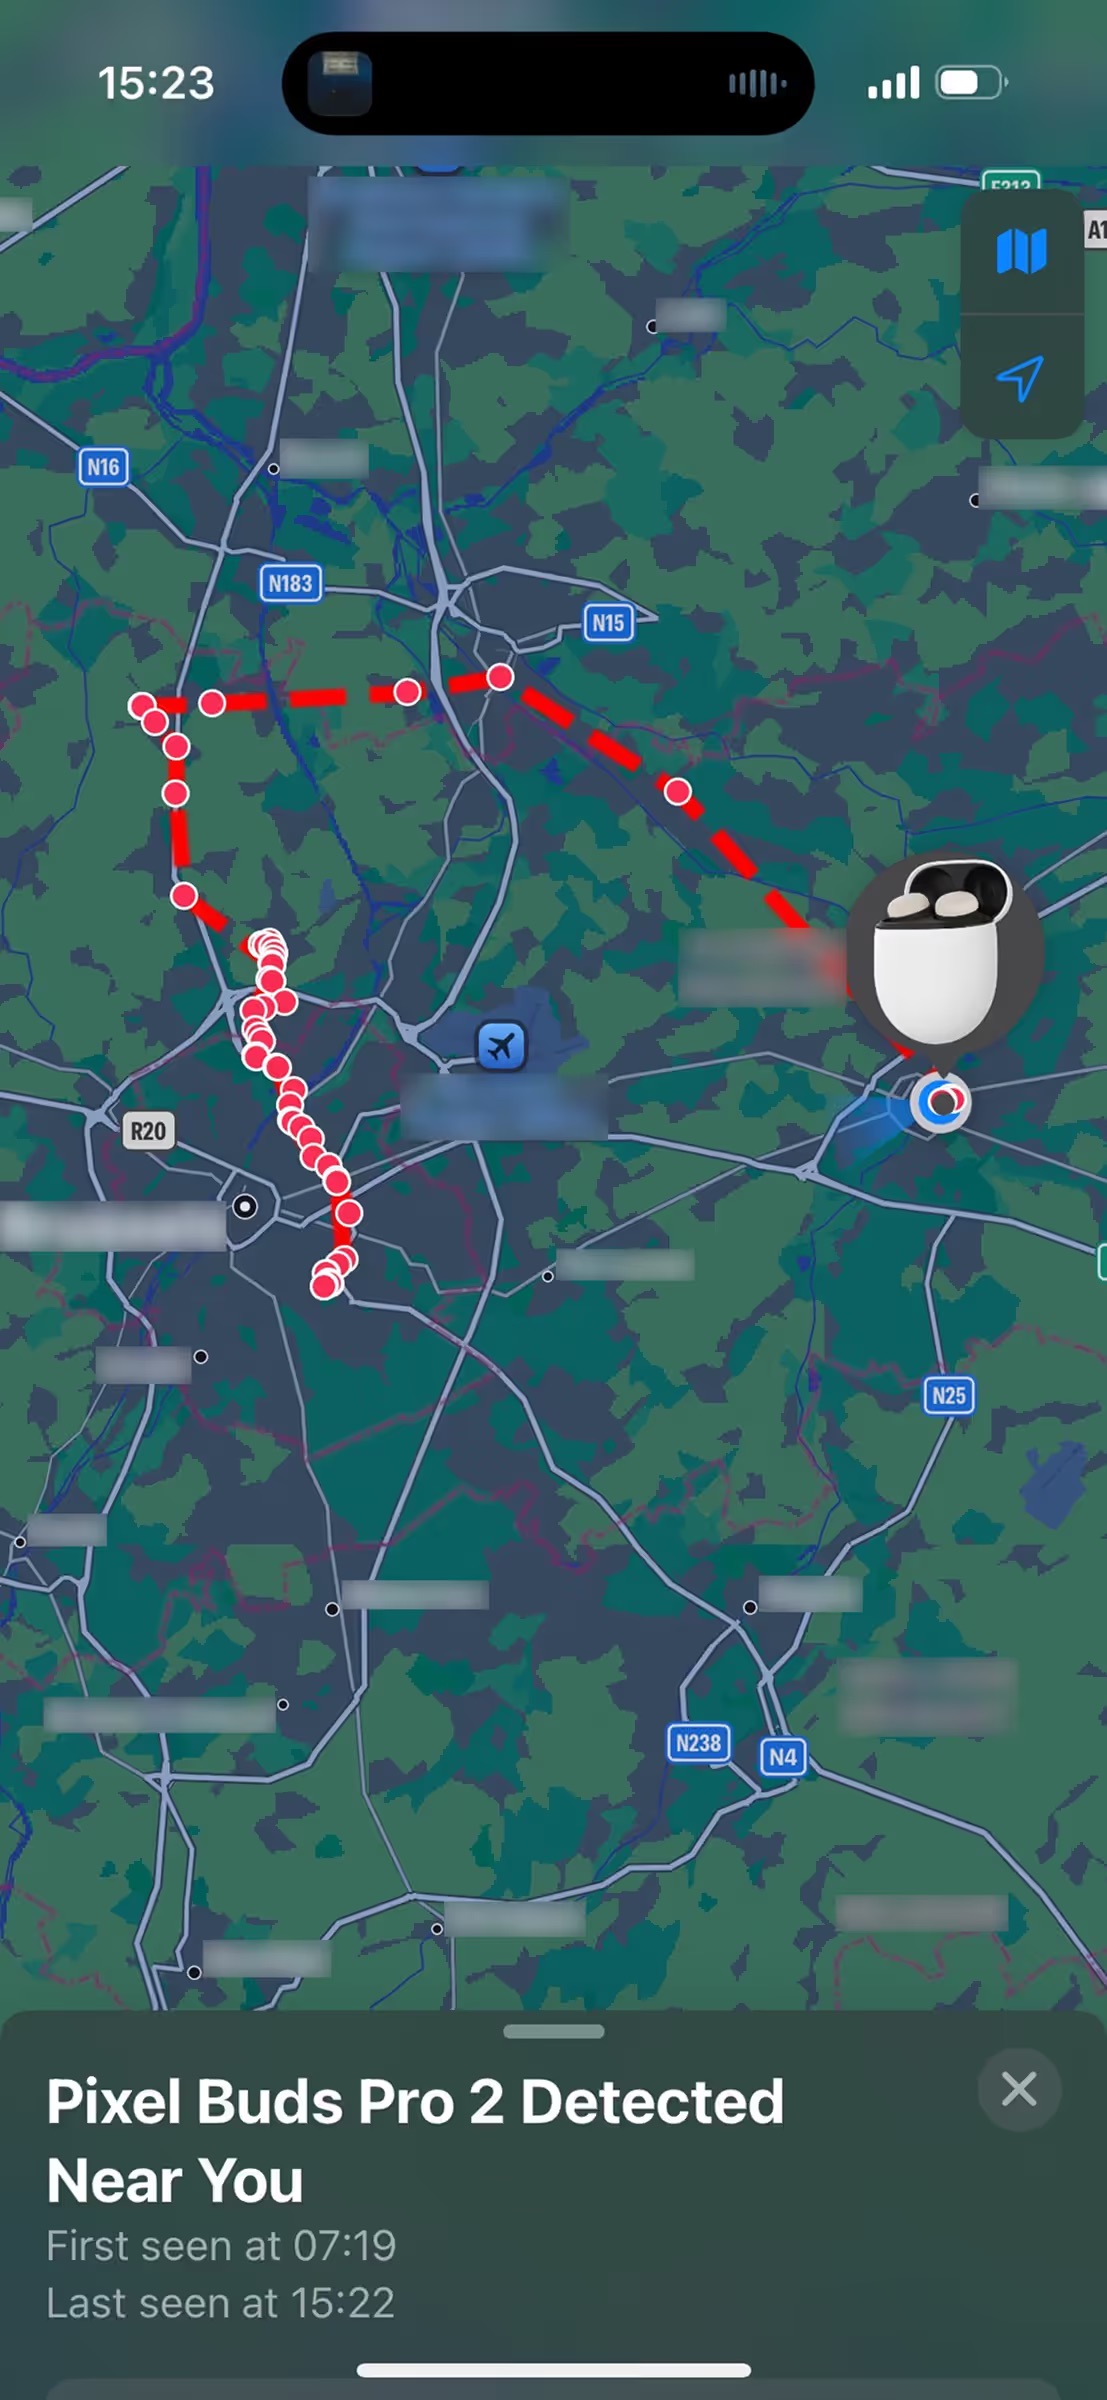
Но и это ещё не всё. WhisperPair также позволяет использовать Google Find Hub для слежки за жертвой — если аксессуар ни разу не был сопряжён с Android-устройством. В таком случае злоумышленник может добавить его в свой Google-аккаунт и отслеживать перемещения владельца. Причём предупреждение о трекинге пользователь увидит лишь спустя часы или даже дни. Что особенно коварно, уведомление будет выглядеть так, будто устройство отслеживает сам владелец, из-за чего многие просто игнорируют его как баг.


Google признала проблему, выплатила исследователям $15 000 — максимальное вознаграждение по программе баг-баунти и совместно с производителями начала выпуск патчей. Однако, как подчёркивают исследователи, фиксы доступны пока не для всех уязвимых устройств.

Важно и то, что отключение Fast Pair на Android-смартфоне не защищает от атаки — протокол невозможно отключить на самих аксессуарах. Единственный надёжный способ защиты сейчас — установить обновление прошивки от производителя, если оно уже выпущено.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru