


WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

Исследователи обнаружили критическую уязвимость в протоколе Google Fast Pair, которая позволяет злоумышленникам перехватывать управление Bluetooth-аудиоустройствами, подслушивать разговоры и даже отслеживать перемещения пользователей. Проблема получила идентификатор CVE-2025-36911 и название WhisperPair, она затрагивает сотни миллионов наушников, гарнитур и колонок по всему миру.

Уязвимость нашли специалисты из группы Computer Security and Industrial Cryptography при Католическом университете Лёвена (KU Leuven).

По их словам, проблема кроется не в смартфонах, а в самих аксессуарах, поддерживающих Fast Pair. Это означает, что под угрозой находятся не только владельцы Android-устройств, но и владельцы iPhone, если они используют уязвимые Bluetooth-наушники или колонки.

Суть проблемы довольно неприятная. По спецификации Fast Pair, аксессуар должен игнорировать запросы на сопряжение, если он не находится в режиме создания пары. Но на практике многие производители этот механизм попросту не реализовали. В результате любой посторонний девайс может начать процесс сопряжения без ведома пользователя — и успешно его завершить.

Как объясняют исследователи, злоумышленнику достаточно отправить аксессуару запрос Fast Pair. Если устройство отвечает, дальше можно оформить обычное Bluetooth-подключение — и всё это происходит без подтверждений, уведомлений и физического доступа к целевому пользователю.

Атаку можно провести с помощью практически любого Bluetooth-устройства — ноутбука, смартфона или даже Raspberry Pi — на расстоянии до 14 метров. Под удар попали аксессуары от Google, Jabra, JBL, Logitech, Marshall, Nothing, OnePlus, Sony, Soundcore, Xiaomi и других брендов.

После успешного подключения атакующий получает полный контроль над аудиоустройством. В худшем случае это позволяет подслушивать разговоры через микрофон наушников, а в более безобидном — внезапно включать звук на максимальной громкости.

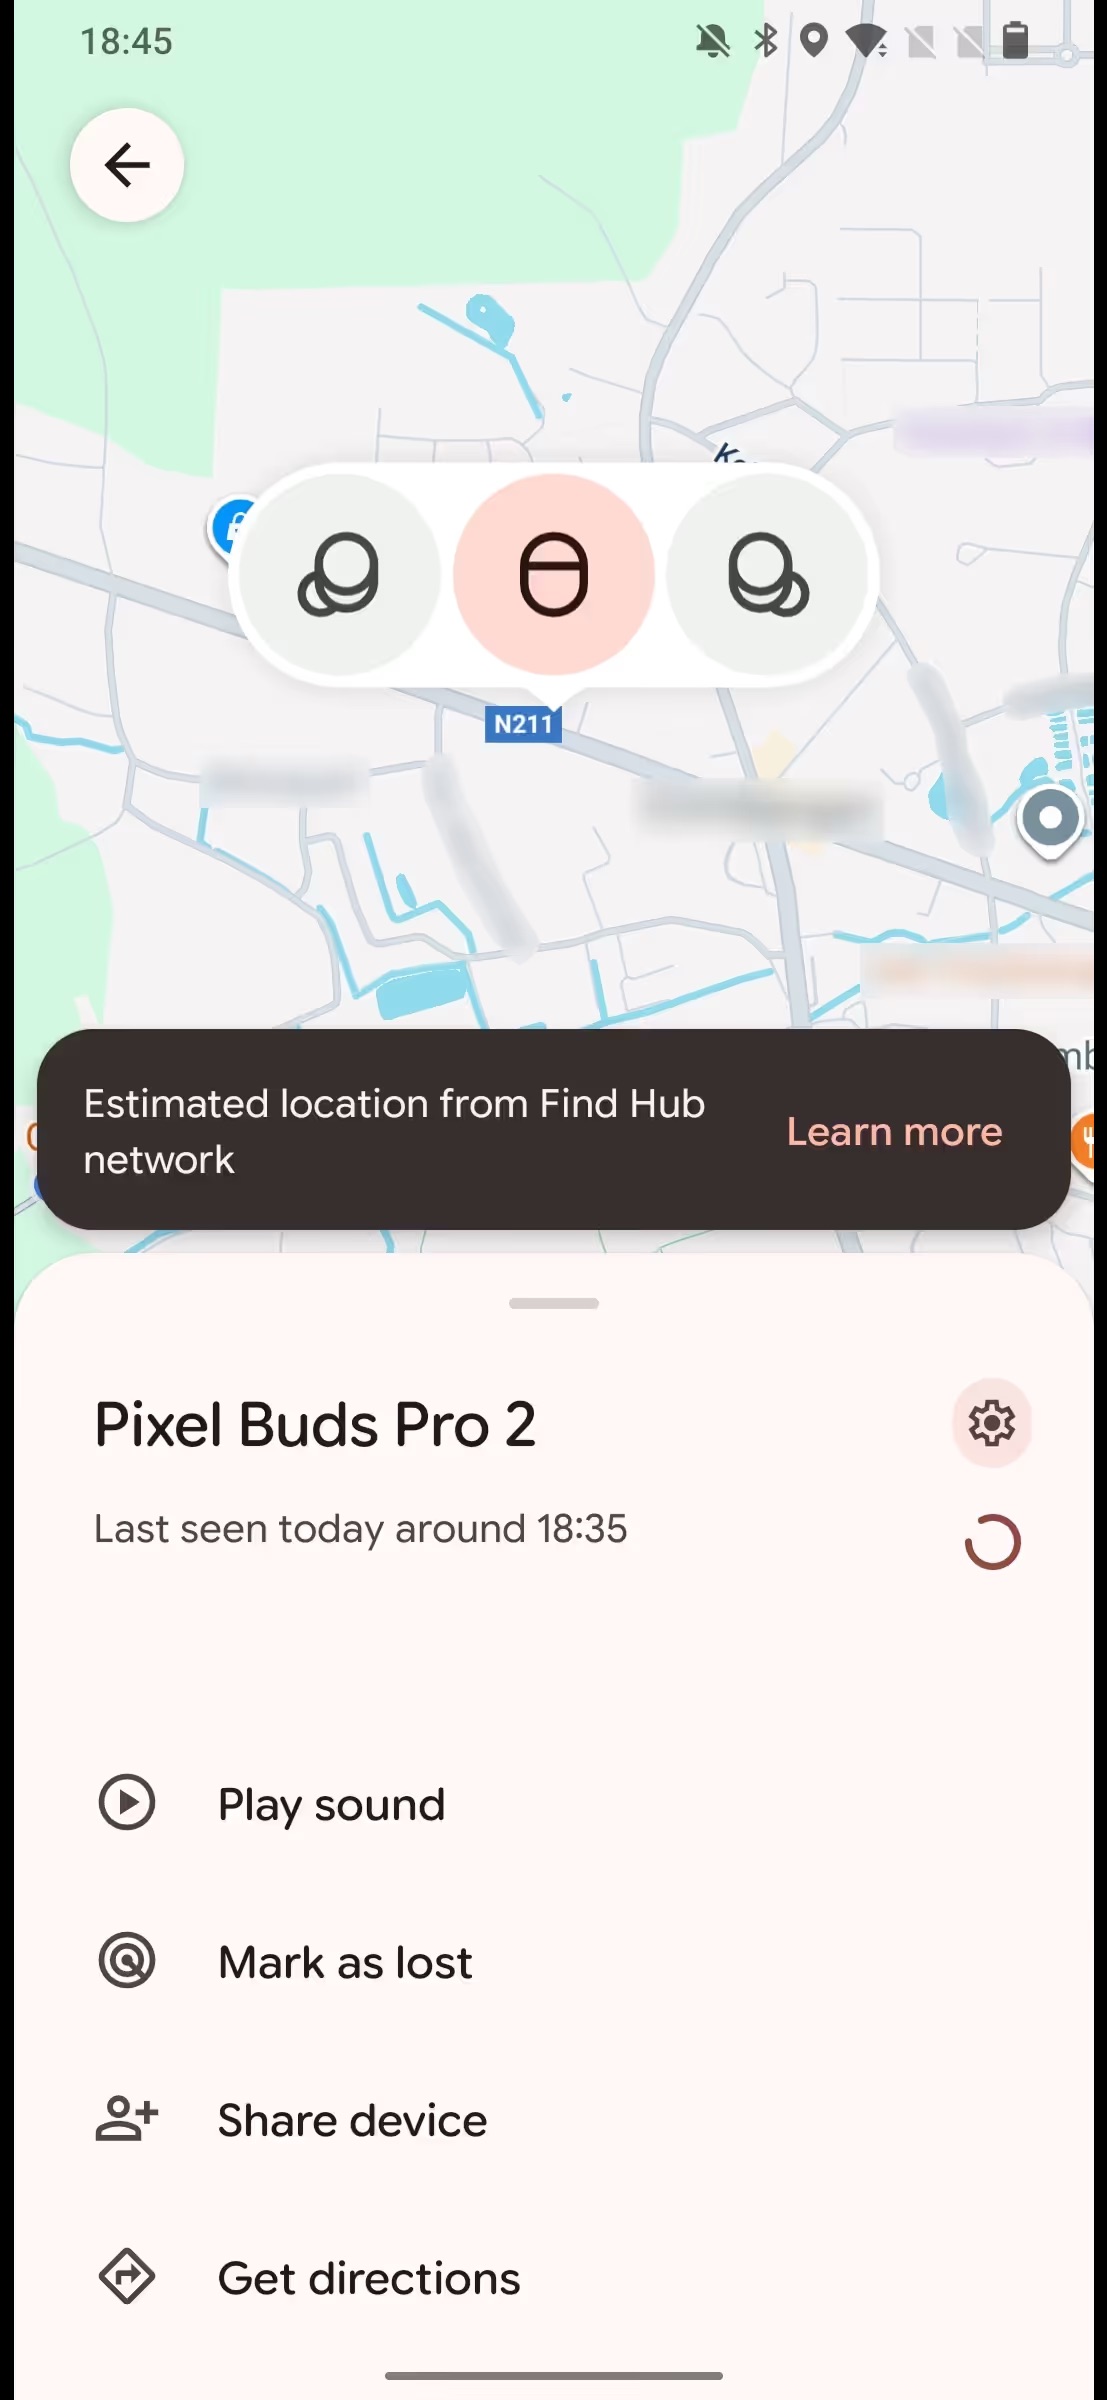
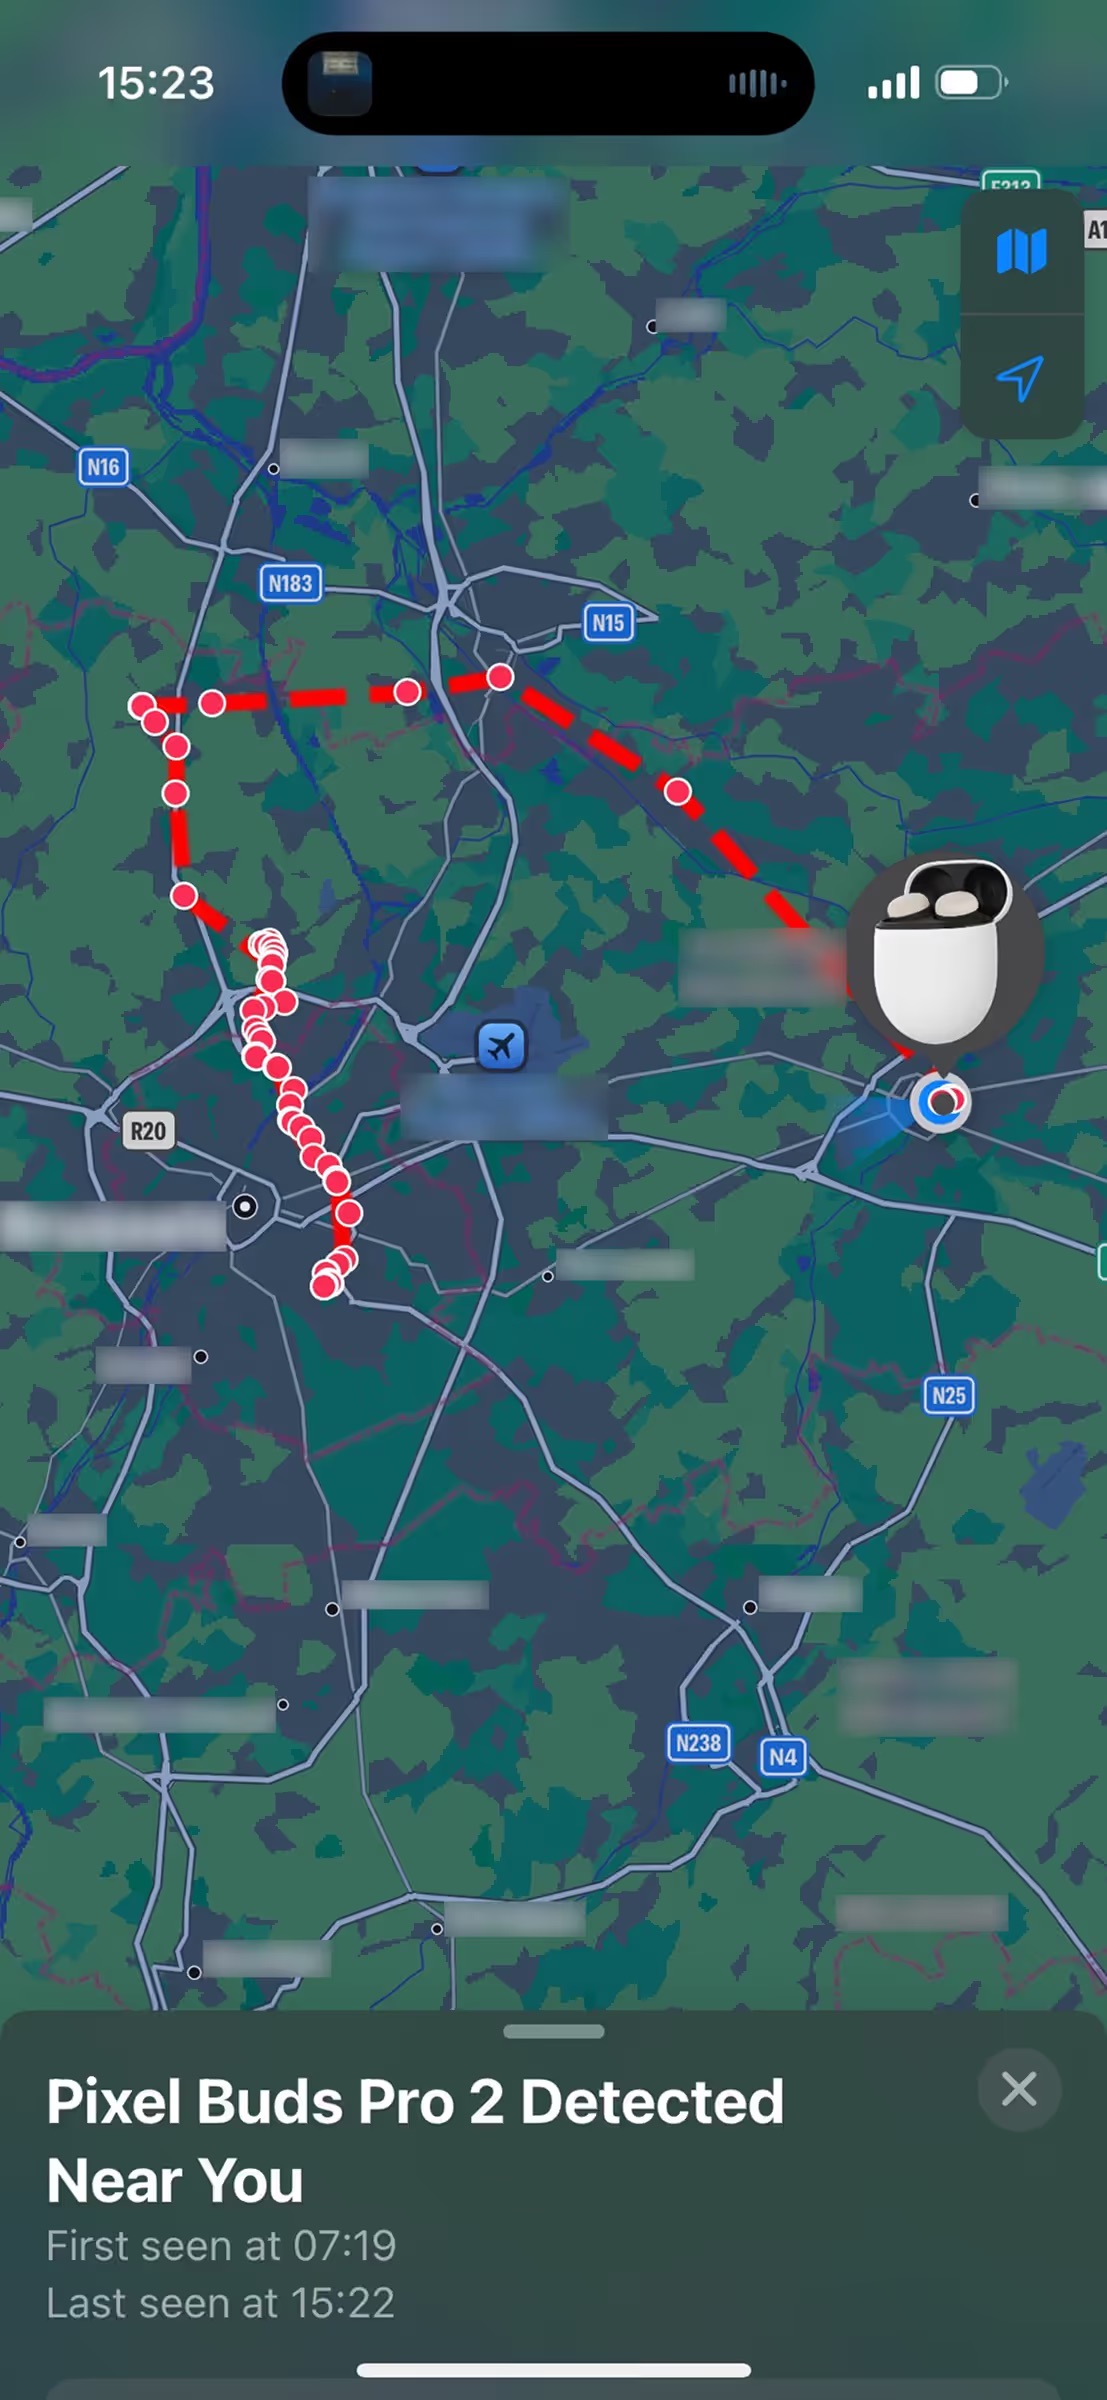
Но и это ещё не всё. WhisperPair также позволяет использовать Google Find Hub для слежки за жертвой — если аксессуар ни разу не был сопряжён с Android-устройством. В таком случае злоумышленник может добавить его в свой Google-аккаунт и отслеживать перемещения владельца. Причём предупреждение о трекинге пользователь увидит лишь спустя часы или даже дни. Что особенно коварно, уведомление будет выглядеть так, будто устройство отслеживает сам владелец, из-за чего многие просто игнорируют его как баг.


Google признала проблему, выплатила исследователям $15 000 — максимальное вознаграждение по программе баг-баунти и совместно с производителями начала выпуск патчей. Однако, как подчёркивают исследователи, фиксы доступны пока не для всех уязвимых устройств.

Важно и то, что отключение Fast Pair на Android-смартфоне не защищает от атаки — протокол невозможно отключить на самих аксессуарах. Единственный надёжный способ защиты сейчас — установить обновление прошивки от производителя, если оно уже выпущено.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru