


WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

Исследователи обнаружили критическую уязвимость в протоколе Google Fast Pair, которая позволяет злоумышленникам перехватывать управление Bluetooth-аудиоустройствами, подслушивать разговоры и даже отслеживать перемещения пользователей. Проблема получила идентификатор CVE-2025-36911 и название WhisperPair, она затрагивает сотни миллионов наушников, гарнитур и колонок по всему миру.

Уязвимость нашли специалисты из группы Computer Security and Industrial Cryptography при Католическом университете Лёвена (KU Leuven).

По их словам, проблема кроется не в смартфонах, а в самих аксессуарах, поддерживающих Fast Pair. Это означает, что под угрозой находятся не только владельцы Android-устройств, но и владельцы iPhone, если они используют уязвимые Bluetooth-наушники или колонки.

Суть проблемы довольно неприятная. По спецификации Fast Pair, аксессуар должен игнорировать запросы на сопряжение, если он не находится в режиме создания пары. Но на практике многие производители этот механизм попросту не реализовали. В результате любой посторонний девайс может начать процесс сопряжения без ведома пользователя — и успешно его завершить.

Как объясняют исследователи, злоумышленнику достаточно отправить аксессуару запрос Fast Pair. Если устройство отвечает, дальше можно оформить обычное Bluetooth-подключение — и всё это происходит без подтверждений, уведомлений и физического доступа к целевому пользователю.

Атаку можно провести с помощью практически любого Bluetooth-устройства — ноутбука, смартфона или даже Raspberry Pi — на расстоянии до 14 метров. Под удар попали аксессуары от Google, Jabra, JBL, Logitech, Marshall, Nothing, OnePlus, Sony, Soundcore, Xiaomi и других брендов.

После успешного подключения атакующий получает полный контроль над аудиоустройством. В худшем случае это позволяет подслушивать разговоры через микрофон наушников, а в более безобидном — внезапно включать звук на максимальной громкости.

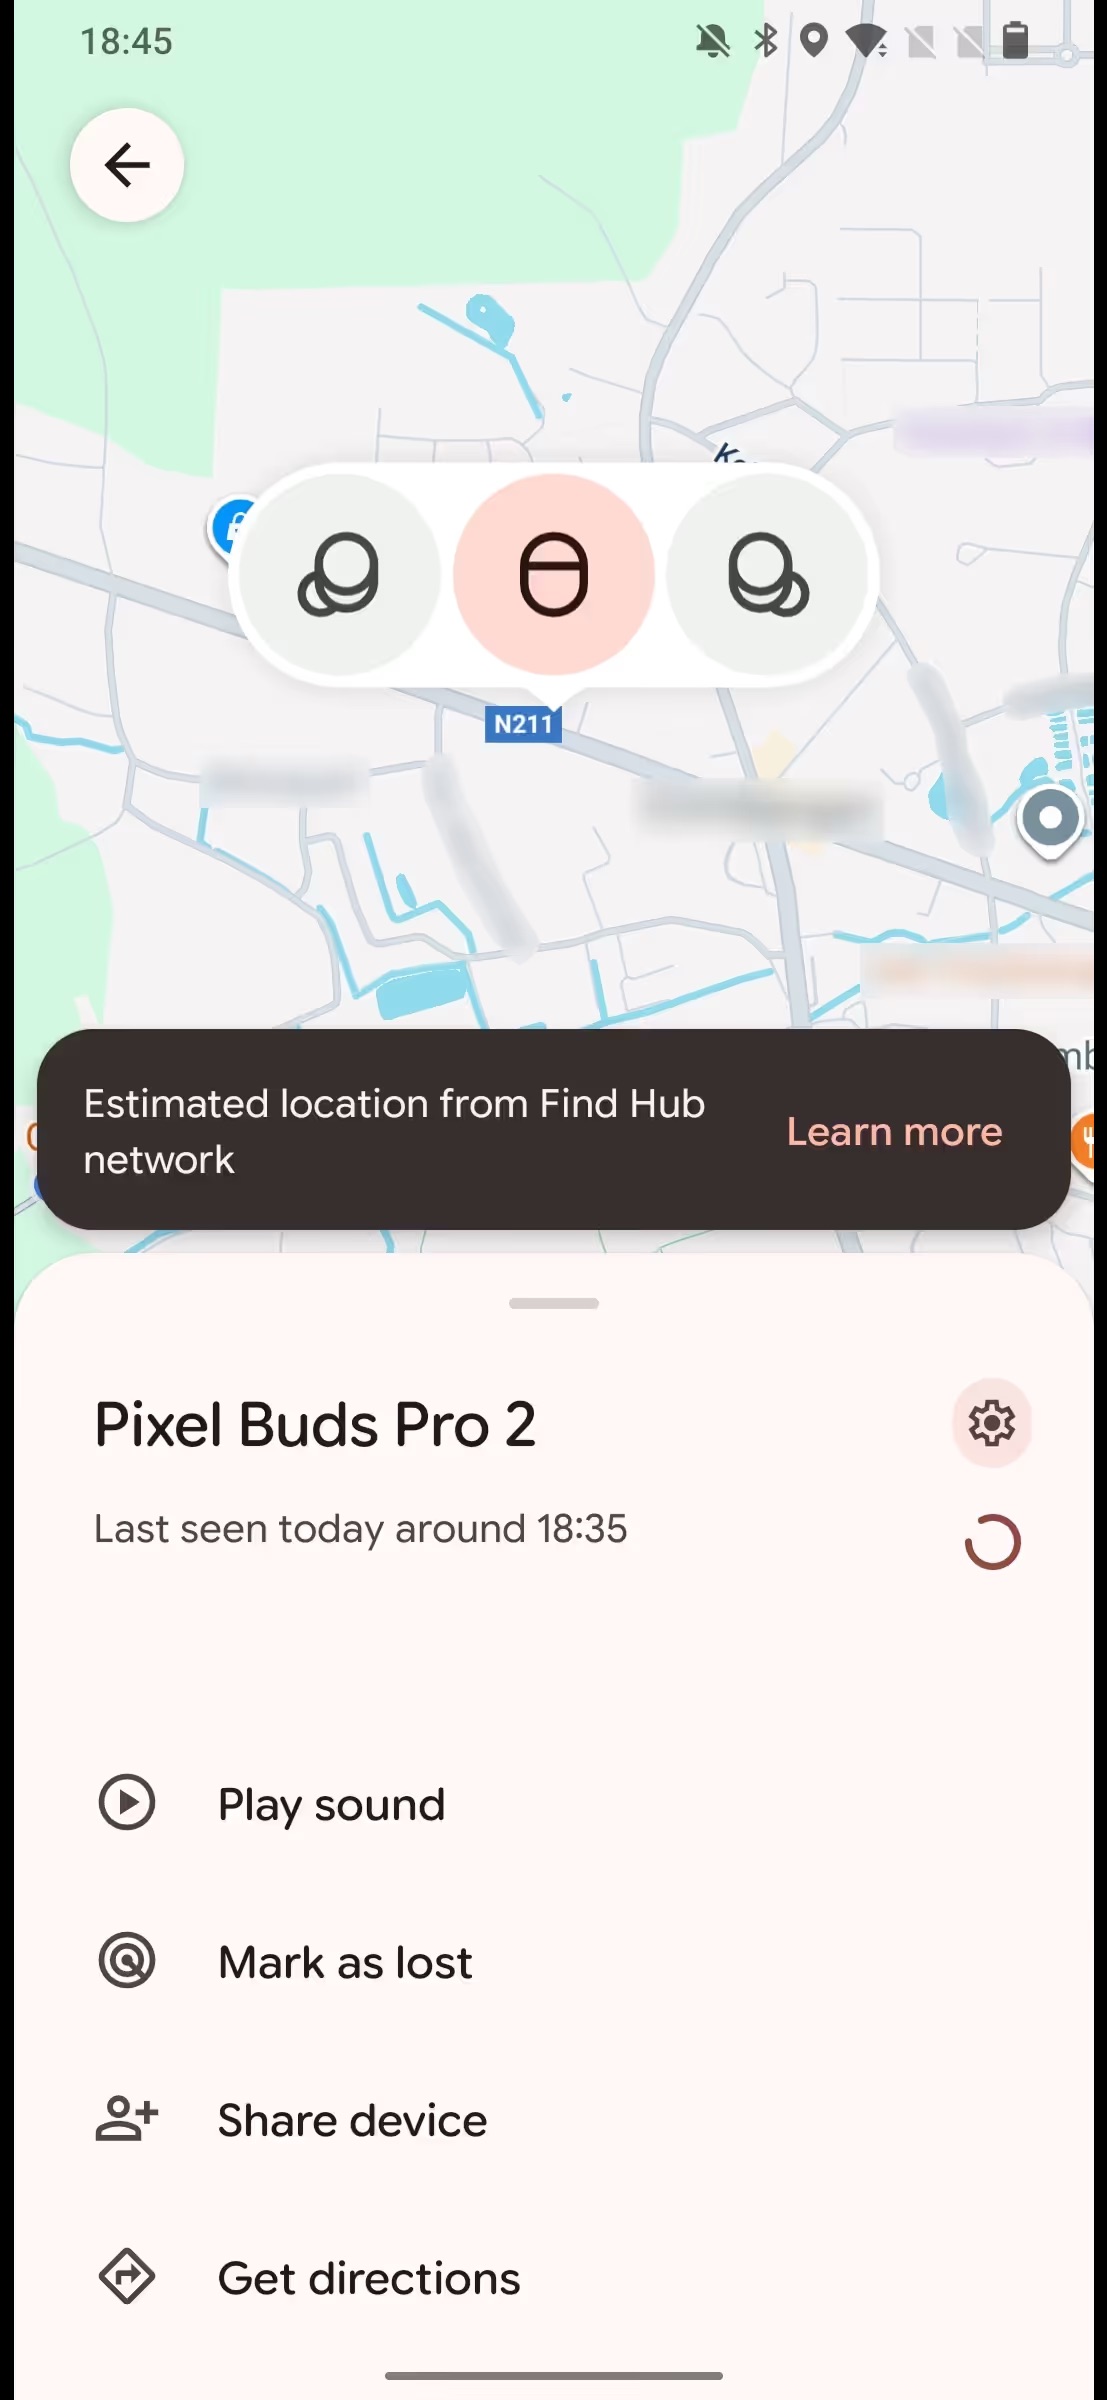
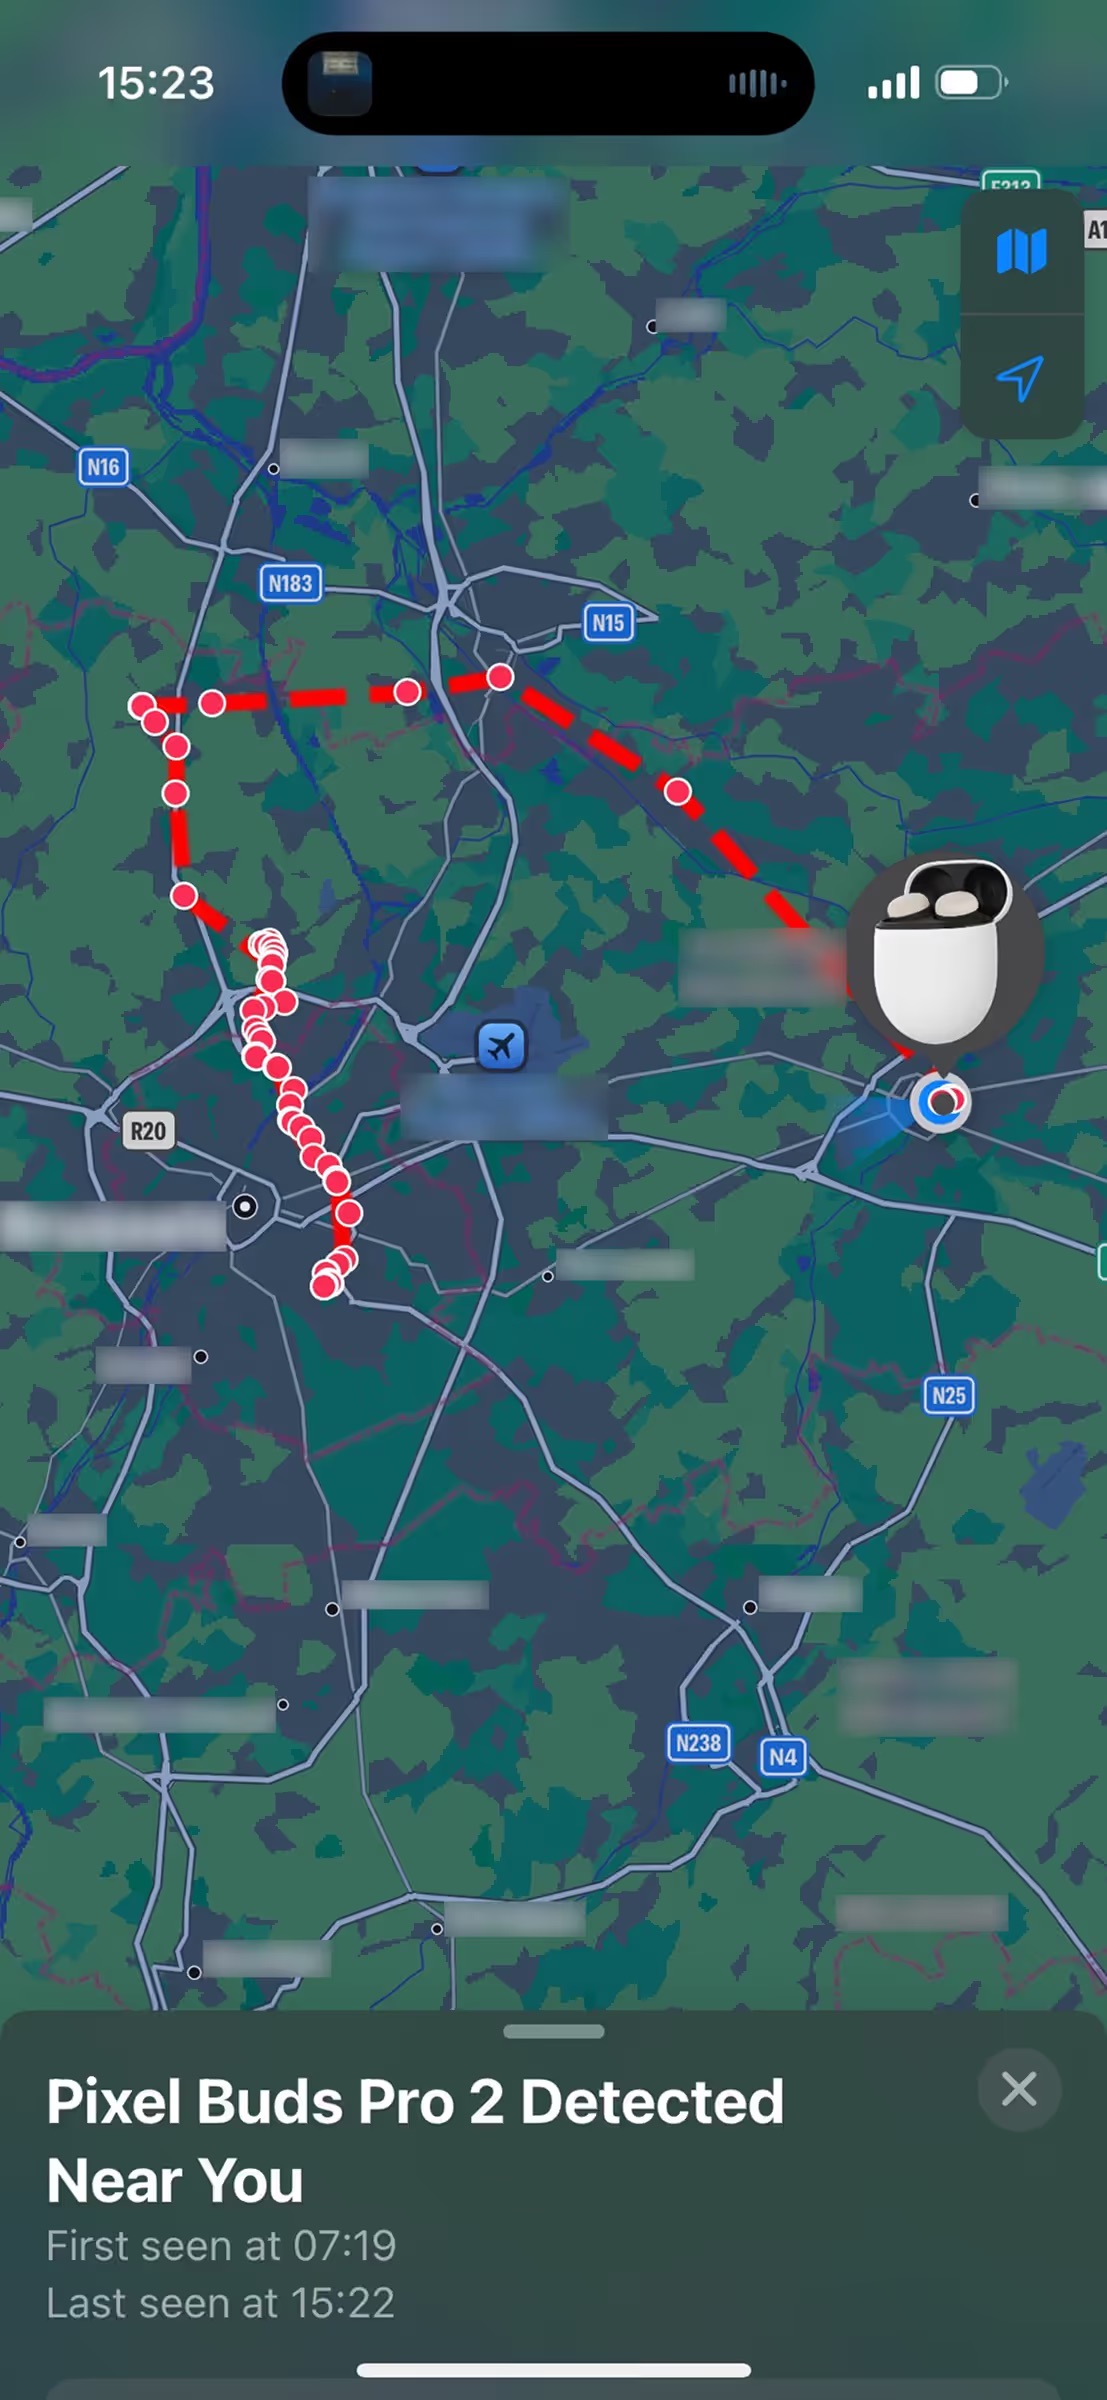
Но и это ещё не всё. WhisperPair также позволяет использовать Google Find Hub для слежки за жертвой — если аксессуар ни разу не был сопряжён с Android-устройством. В таком случае злоумышленник может добавить его в свой Google-аккаунт и отслеживать перемещения владельца. Причём предупреждение о трекинге пользователь увидит лишь спустя часы или даже дни. Что особенно коварно, уведомление будет выглядеть так, будто устройство отслеживает сам владелец, из-за чего многие просто игнорируют его как баг.


Google признала проблему, выплатила исследователям $15 000 — максимальное вознаграждение по программе баг-баунти и совместно с производителями начала выпуск патчей. Однако, как подчёркивают исследователи, фиксы доступны пока не для всех уязвимых устройств.

Важно и то, что отключение Fast Pair на Android-смартфоне не защищает от атаки — протокол невозможно отключить на самих аксессуарах. Единственный надёжный способ защиты сейчас — установить обновление прошивки от производителя, если оно уже выпущено.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru