


64% ИИ-приложений для iPhone оказались с дырой в защите

64% ИИ-приложений для iPhone оказались с дырой в защите

64% ИИ-приложений для iPhone оказались с дырой в защите

Исследователи из Wake Forest University обнаружили масштабную проблему в экосистеме iOS-приложений с искусственным интеллектом. Анализ показал, что сотни программ фактически оставляют открытыми ключи доступа к нейросетям и серверным компонентам, что позволяет злоумышленникам использовать их инфраструктуру в своих целях.

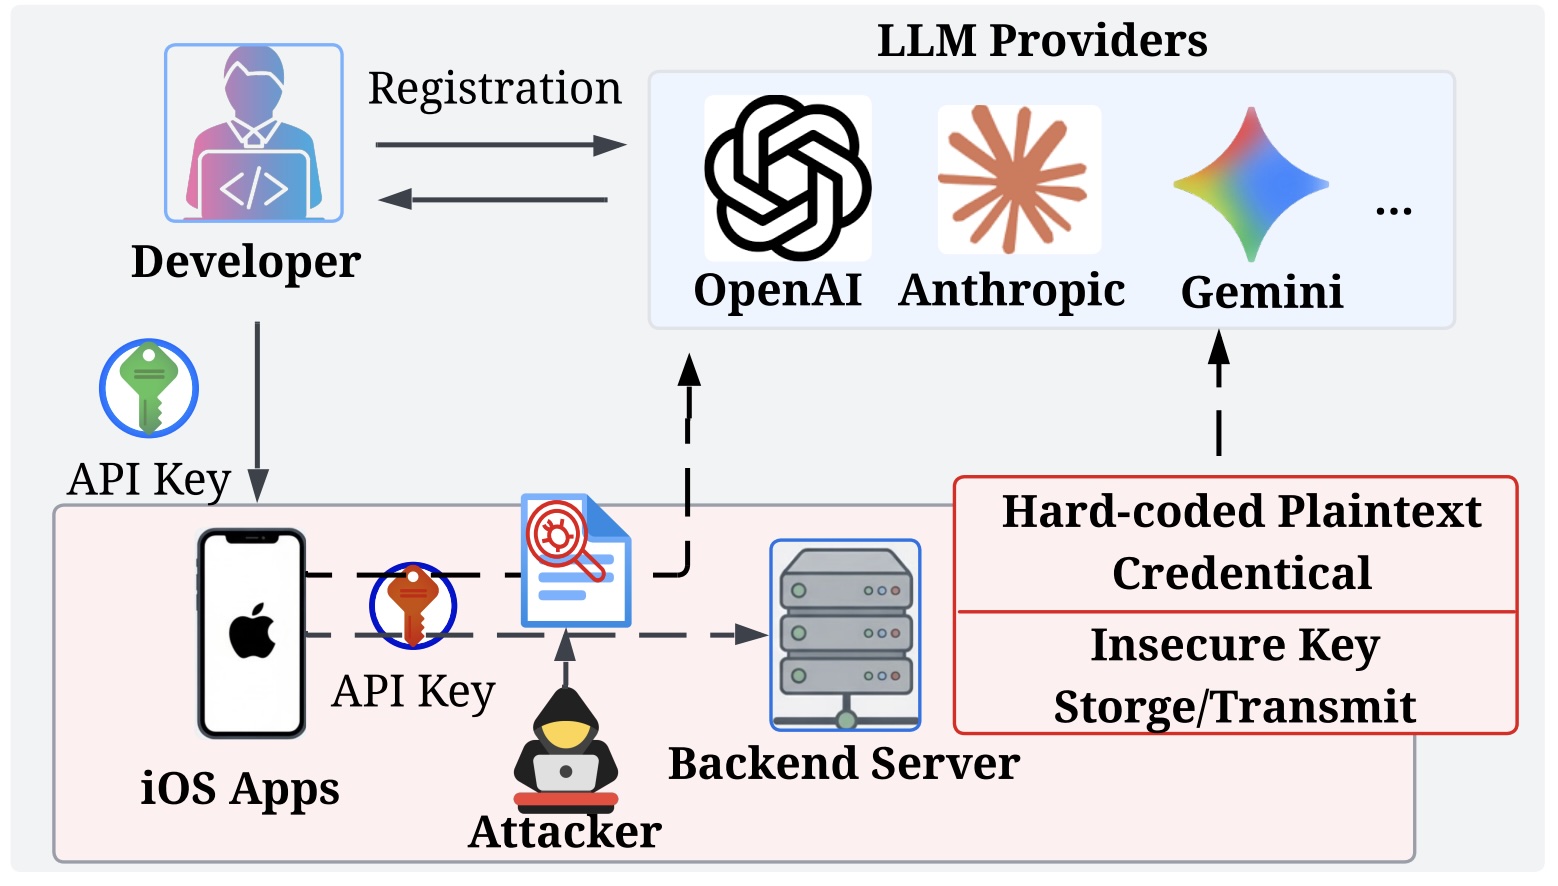
Для исследования специалисты разработали инструмент LLMKeyLens, который анализирует сетевой трафик приложений и выявляет утечки учетных данных, используемых для работы с OpenAI, Gemini, DeepSeek, Mistral и другими ИИ-сервисами.

Из более чем 38 тысяч приложений App Store исследователи отобрали 444 программы с подтверждёнными функциями на базе больших языковых моделей. Результаты оказались неприятными: у 282 приложений, или 64% выборки, были обнаружены утечки ключей доступа или других механизмов подключения к ИИ-сервисам.


Причем в 146 случаях проблема позволяла напрямую использовать чужие ресурсы. Некоторые приложения передавали API-ключи OpenAI и других провайдеров в открытом виде прямо в сетевых запросах. Другие скрывали ключи на сервере, но оставляли открытыми прокси-серверы, через которые любой желающий мог отправлять запросы к нейросетям.

Особенно часто проблемы встречались в приложениях для продуктивности, обучения, развлечений, здоровья и образа жизни. Лидером по доле уязвимых программ стала категория Health & Fitness.

Исследователи также обнаружили крайне небрежное отношение к защите токенов доступа. В некоторых случаях JWT-токены действовали годами, а отдельные системы выдавали их со сроком действия до 100 лет. Более того, некоторые серверы принимали даже просроченные токены.

После обнаружения проблем разработчиков всех 282 приложений уведомили об уязвимостях. Через 90 дней специалисты провели повторную проверку. Патчи выпустили только 78 приложений — это около 28% от числа уязвимых программ. Еще 66 приложений остались доступными для эксплуатации даже после уведомления.

Авторы исследования считают, что причина проблемы проста: многие разработчики стремятся максимально быстро интегрировать ИИ-функции и уделяют недостаточно внимания защите инфраструктуры.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru