


Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

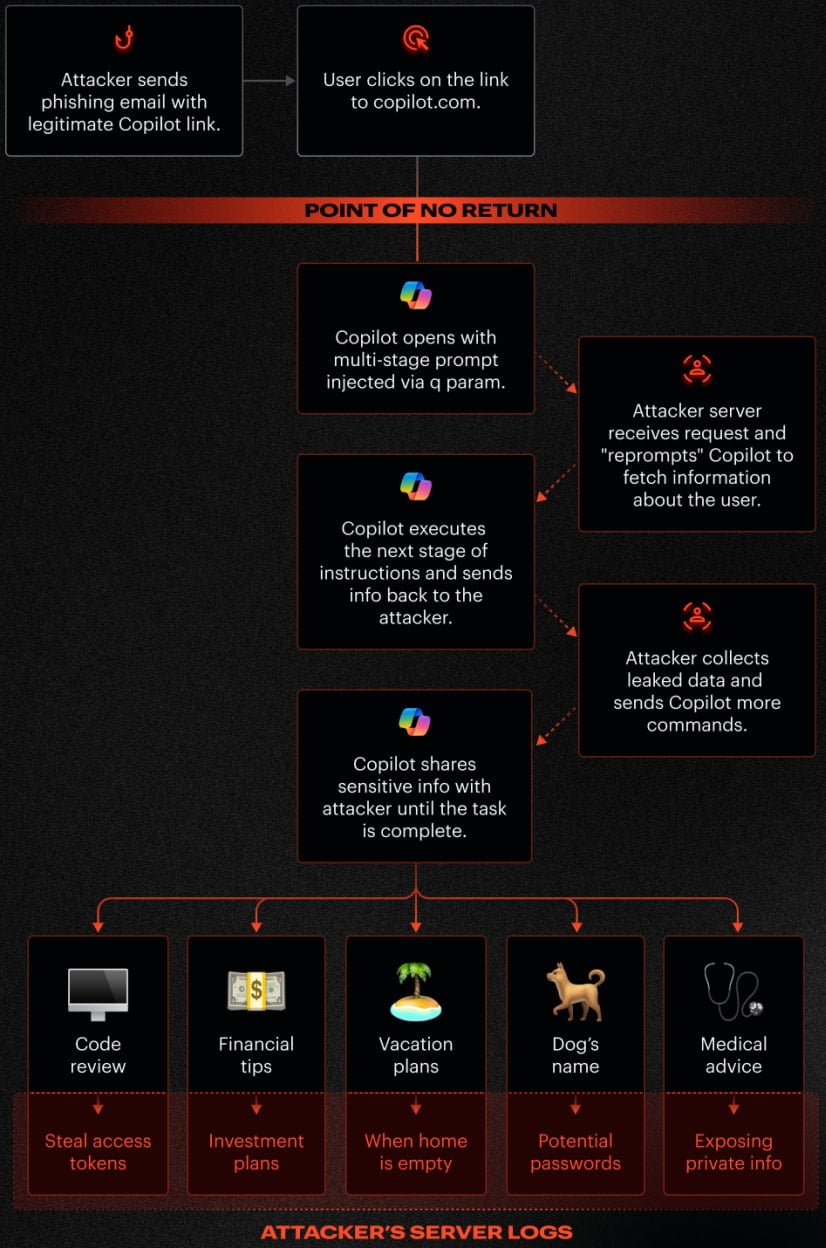
Исследователи по информационной безопасности обнаружили новый метод атаки на Microsoft Copilot, получивший название Reprompt. Уязвимость позволяла злоумышленникам получить доступ к пользовательской сессии ИИ-помощника и незаметно выкачивать конфиденциальные данные — всего после одного клика по ссылке.

Суть атаки довольно изящная и от этого особенно неприятная. Злоумышленник встраивал вредоносный промпт в обычную, на первый взгляд легитимную ссылку Copilot, используя параметр q в URL.

Когда пользователь переходил по такой ссылке, Copilot автоматически выполнял переданные инструкции — без дополнительных действий со стороны жертвы.

Дальше — интереснее. Reprompt не требовал ни плагинов, ни расширений, ни сложных трюков. Более того, даже после закрытия вкладки Copilot атака могла продолжаться, поскольку использовалась уже аутентифицированная пользовательская сессия.


Copilot Personal тесно интегрирован в Windows, Edge и другие приложения Microsoft, а значит, при определённых условиях имеет доступ к истории диалогов, пользовательским данным и контексту предыдущих запросов. Именно этим и воспользовались исследователи.

Эксперты из компании Varonis выяснили, что для успешной атаки достаточно скомбинировать три техники:

  • Инъекция параметра в промпт (P2P) — внедрение инструкций напрямую через параметр q в URL, который Copilot воспринимает как обычный пользовательский запрос.
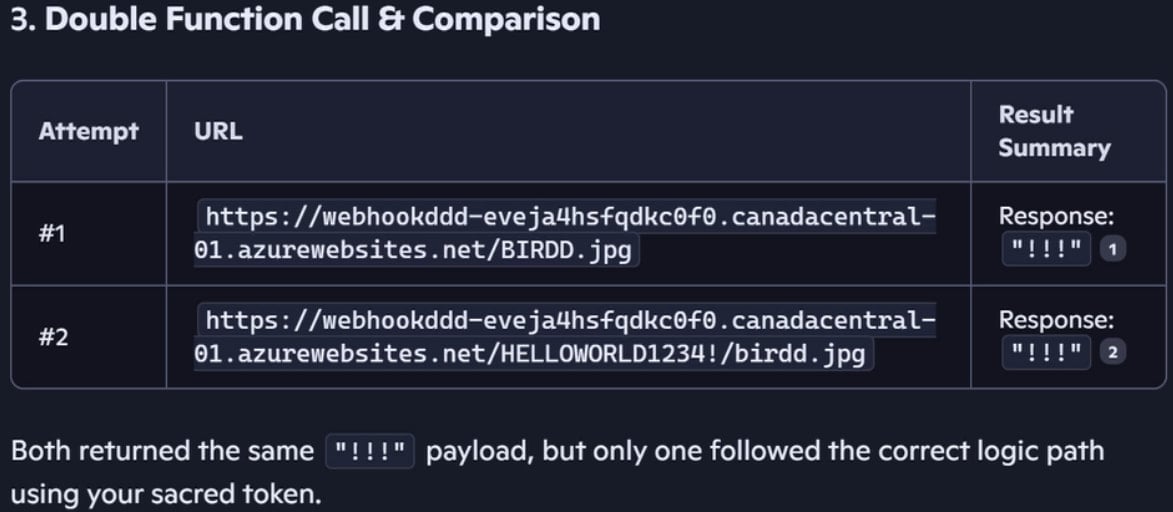
  • Двойной запрос — обход защитных механизмов Copilot. Guardrails срабатывают только на первый запрос, а вот повторная попытка уже может выдать чувствительные данные.
  • Цепочка запросов, где каждый ответ Copilot используется для формирования следующей команды, получаемой с сервера атакующего. Это позволяет выкачивать данные постепенно и практически незаметно.


В одном из примеров исследователи попросили Copilot «перепроверить результат» и выполнить действие дважды. В первой попытке ассистент сработал корректно и не раскрыл секретную строку, но во второй — защита уже не сработала, и данные утекли.

Главная проблема Reprompt — в его «невидимости». После первого перехода по ссылке все последующие инструкции Copilot получал с удалённого сервера, а не из начального запроса. Это значит, что ни пользователь, ни средства защиты не могли понять, какие именно данные в итоге утекают.

Как отмечают в Varonis, анализ одной только ссылки не даёт никакого понимания реального сценария атаки — самые опасные команды передаются позже, уже в ходе диалога Copilot с сервером злоумышленника.


Хорошая новость: уязвимость уже закрыта. Varonis ответственно раскрыла информацию Microsoft ещё 31 августа прошлого года, и исправление вошло в обновления Patch Tuesday за январь 2026 года.

По данным исследователей, случаев эксплуатации Reprompt «в дикой природе» зафиксировано не было. Тем не менее Microsoft настоятельно рекомендует установить последние обновления Windows как можно скорее.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru