


Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Исследователи по информационной безопасности обнаружили новый метод атаки на Microsoft Copilot, получивший название Reprompt. Уязвимость позволяла злоумышленникам получить доступ к пользовательской сессии ИИ-помощника и незаметно выкачивать конфиденциальные данные — всего после одного клика по ссылке.

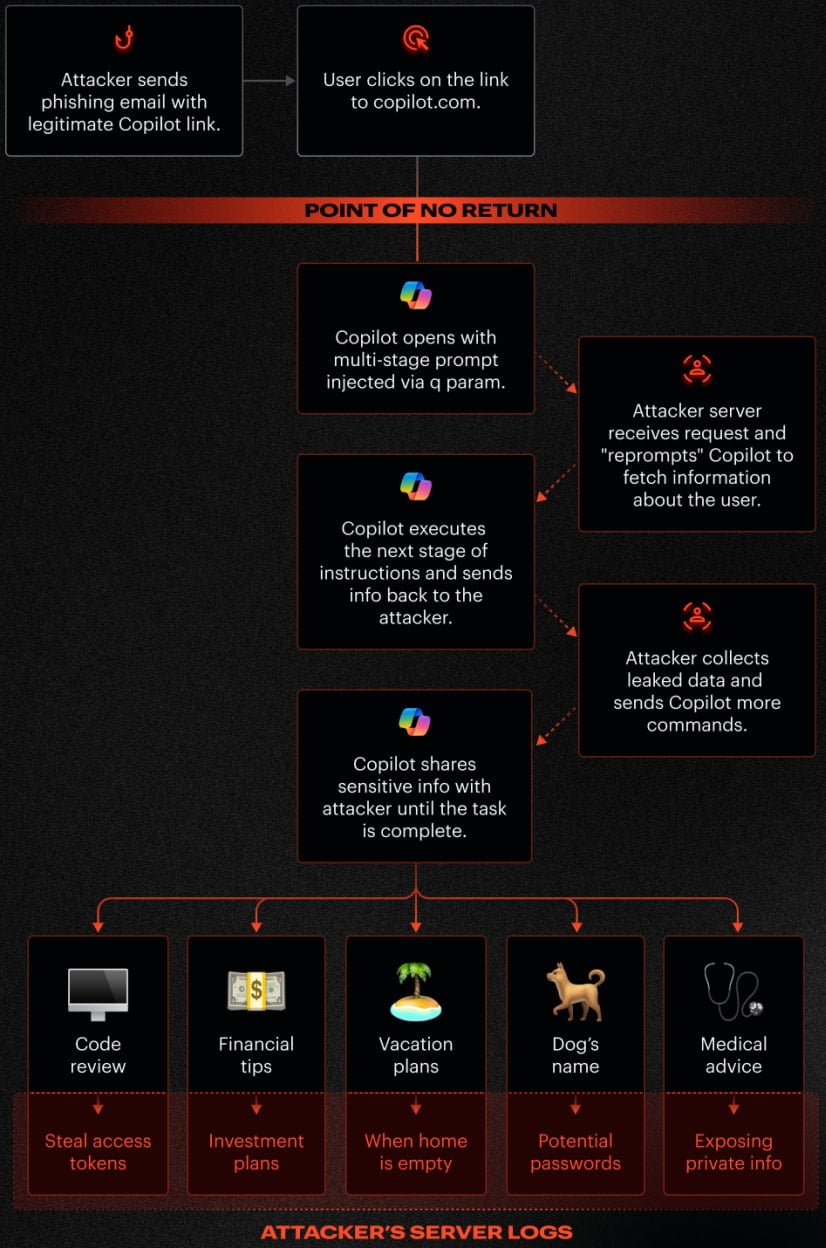
Суть атаки довольно изящная и от этого особенно неприятная. Злоумышленник встраивал вредоносный промпт в обычную, на первый взгляд легитимную ссылку Copilot, используя параметр q в URL.

Когда пользователь переходил по такой ссылке, Copilot автоматически выполнял переданные инструкции — без дополнительных действий со стороны жертвы.

Дальше — интереснее. Reprompt не требовал ни плагинов, ни расширений, ни сложных трюков. Более того, даже после закрытия вкладки Copilot атака могла продолжаться, поскольку использовалась уже аутентифицированная пользовательская сессия.


Copilot Personal тесно интегрирован в Windows, Edge и другие приложения Microsoft, а значит, при определённых условиях имеет доступ к истории диалогов, пользовательским данным и контексту предыдущих запросов. Именно этим и воспользовались исследователи.

Эксперты из компании Varonis выяснили, что для успешной атаки достаточно скомбинировать три техники:

  • Инъекция параметра в промпт (P2P) — внедрение инструкций напрямую через параметр q в URL, который Copilot воспринимает как обычный пользовательский запрос.
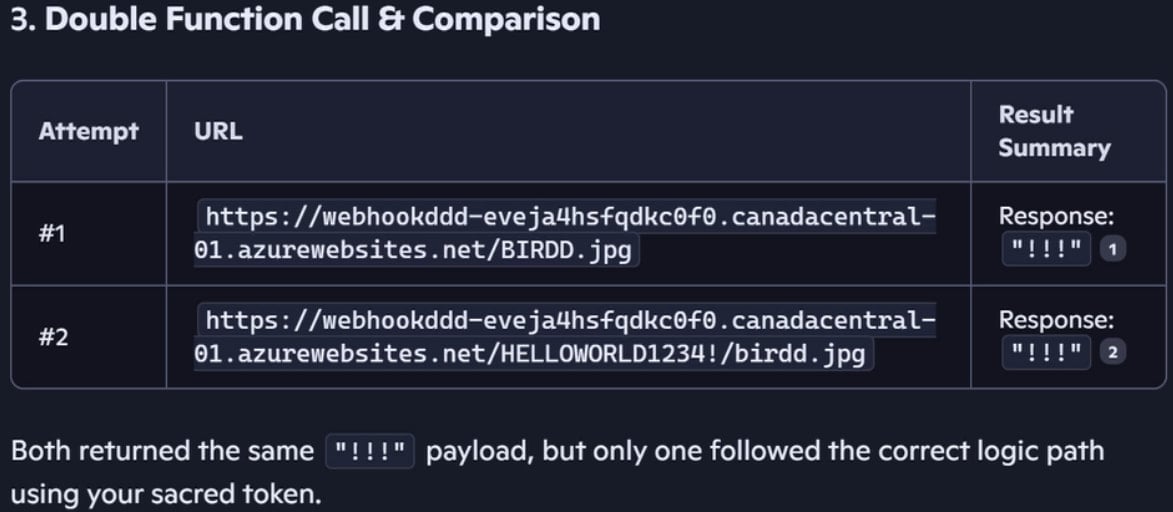
  • Двойной запрос — обход защитных механизмов Copilot. Guardrails срабатывают только на первый запрос, а вот повторная попытка уже может выдать чувствительные данные.
  • Цепочка запросов, где каждый ответ Copilot используется для формирования следующей команды, получаемой с сервера атакующего. Это позволяет выкачивать данные постепенно и практически незаметно.


В одном из примеров исследователи попросили Copilot «перепроверить результат» и выполнить действие дважды. В первой попытке ассистент сработал корректно и не раскрыл секретную строку, но во второй — защита уже не сработала, и данные утекли.

Главная проблема Reprompt — в его «невидимости». После первого перехода по ссылке все последующие инструкции Copilot получал с удалённого сервера, а не из начального запроса. Это значит, что ни пользователь, ни средства защиты не могли понять, какие именно данные в итоге утекают.

Как отмечают в Varonis, анализ одной только ссылки не даёт никакого понимания реального сценария атаки — самые опасные команды передаются позже, уже в ходе диалога Copilot с сервером злоумышленника.


Хорошая новость: уязвимость уже закрыта. Varonis ответственно раскрыла информацию Microsoft ещё 31 августа прошлого года, и исправление вошло в обновления Patch Tuesday за январь 2026 года.

По данным исследователей, случаев эксплуатации Reprompt «в дикой природе» зафиксировано не было. Тем не менее Microsoft настоятельно рекомендует установить последние обновления Windows как можно скорее.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru