


PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

Украинская команда реагирования на киберинциденты CERT-UA раскрыла детали новых атак, направленных против сил обороны Украины. В период с октября по декабрь 2025 года злоумышленники распространяли бэкдор PLUGGYAPE, используя для этого популярные мессенджеры — Signal и WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

По оценке CERT-UA, есть основания полагать, что атаки связаны с якобы российской хакерской группировкой Void Blizzard (также известной как Laundry Bear или UAC-0190), которая активна как минимум с апреля 2024 года.

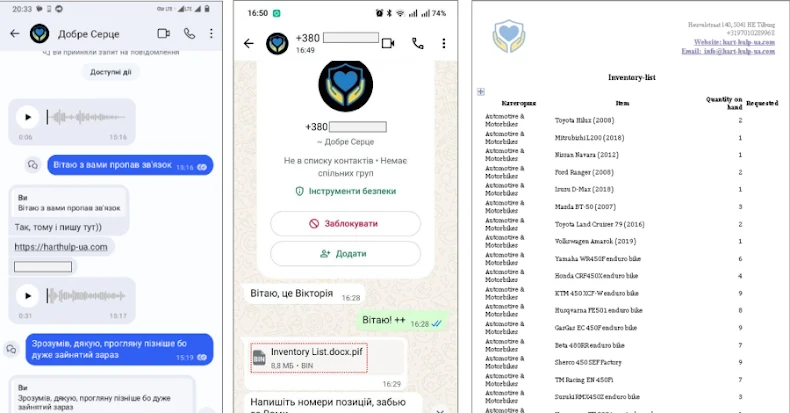
Атакующая цепочка строилась на социальной инженерии. Злоумышленники представлялись сотрудниками благотворительных организаций и вели переписку с потенциальными жертвами от имени «фондов помощи». В сообщениях предлагалось перейти по ссылке на поддельные сайты вроде harthulp-ua[.]com или solidarity-help[.]org и скачать архив.


Архивы были защищены паролем и содержали исполняемый файл, созданный с помощью PyInstaller. Именно он запускал вредоносную нагрузку — бэкдор PLUGGYAPE.

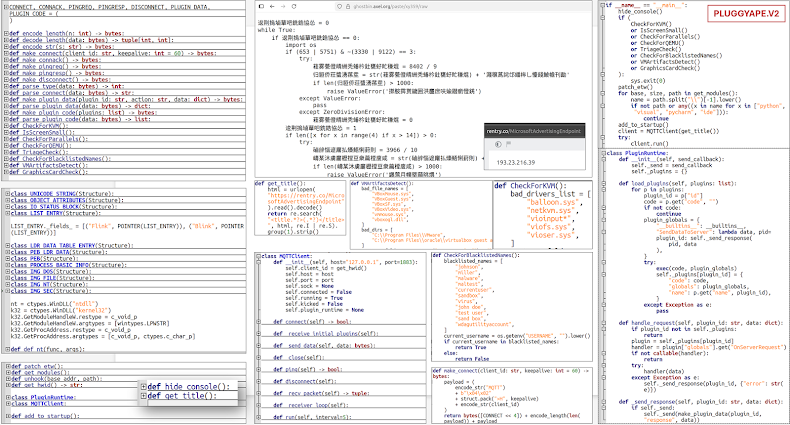
PLUGGYAPE написан на Python и после заражения устанавливает связь с управляющим сервером. Для этого используются протоколы WebSocket и MQTT — поддержка последнего была добавлена в декабре 2025 года.


Через этот канал операторы могут:

  • удалённо выполнять произвольный код;
  • управлять заражённой системой;
  • получать данные с компьютера жертвы.

Чтобы усложнить анализ и обнаружение, в новых версиях вредоноса появились механизмы обфускации и проверки окружения — например, защита от запуска в виртуальных машинах.

Любопытная деталь: адреса серверов управления не «зашиты» в коде. Вместо этого они хранятся в Base64-виде на публичных paste-сервисах вроде rentry[.]co и pastebin[.]com. Такой подход позволяет злоумышленникам быстро менять инфраструктуру и сохранять устойчивость атак даже после блокировок.

Начальный контакт с жертвами всё чаще ведётся с использованием реальных украинских номеров, украинского языка, а иногда — голосовой и видеосвязи. Нападавшие демонстрируют хорошее знание конкретных людей, организаций и их деятельности, что повышает доверие и эффективность атак.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru