


PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

PLUGGYAPE: кибератаки на украинских военных идут через Signal и WhatsApp

Украинская команда реагирования на киберинциденты CERT-UA раскрыла детали новых атак, направленных против сил обороны Украины. В период с октября по декабрь 2025 года злоумышленники распространяли бэкдор PLUGGYAPE, используя для этого популярные мессенджеры — Signal и WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

По оценке CERT-UA, есть основания полагать, что атаки связаны с якобы российской хакерской группировкой Void Blizzard (также известной как Laundry Bear или UAC-0190), которая активна как минимум с апреля 2024 года.

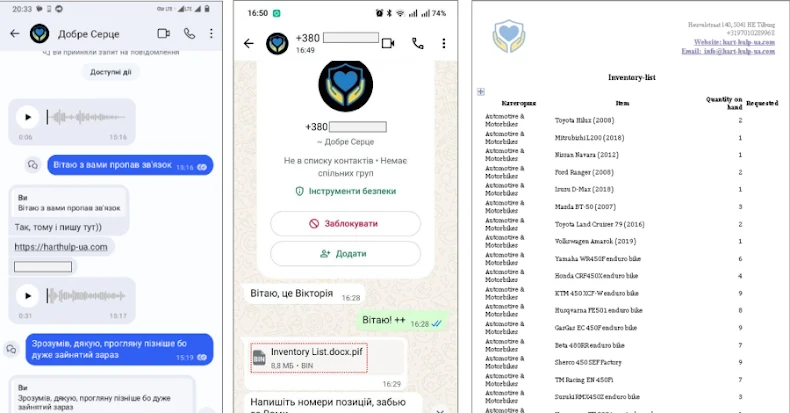
Атакующая цепочка строилась на социальной инженерии. Злоумышленники представлялись сотрудниками благотворительных организаций и вели переписку с потенциальными жертвами от имени «фондов помощи». В сообщениях предлагалось перейти по ссылке на поддельные сайты вроде harthulp-ua[.]com или solidarity-help[.]org и скачать архив.


Архивы были защищены паролем и содержали исполняемый файл, созданный с помощью PyInstaller. Именно он запускал вредоносную нагрузку — бэкдор PLUGGYAPE.

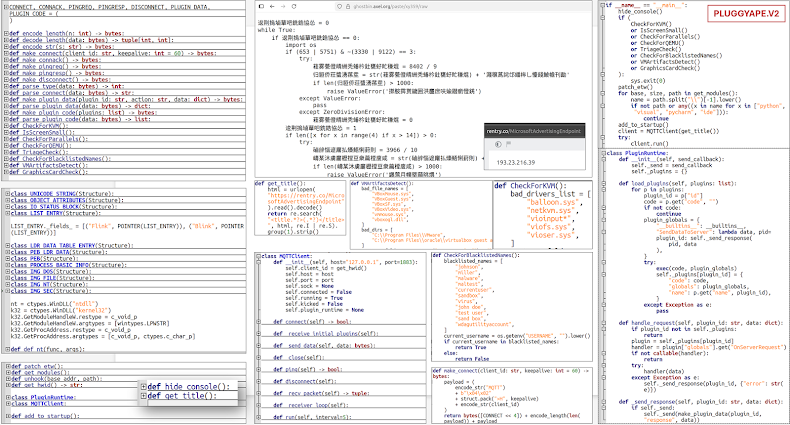
PLUGGYAPE написан на Python и после заражения устанавливает связь с управляющим сервером. Для этого используются протоколы WebSocket и MQTT — поддержка последнего была добавлена в декабре 2025 года.


Через этот канал операторы могут:

  • удалённо выполнять произвольный код;
  • управлять заражённой системой;
  • получать данные с компьютера жертвы.

Чтобы усложнить анализ и обнаружение, в новых версиях вредоноса появились механизмы обфускации и проверки окружения — например, защита от запуска в виртуальных машинах.

Любопытная деталь: адреса серверов управления не «зашиты» в коде. Вместо этого они хранятся в Base64-виде на публичных paste-сервисах вроде rentry[.]co и pastebin[.]com. Такой подход позволяет злоумышленникам быстро менять инфраструктуру и сохранять устойчивость атак даже после блокировок.

Начальный контакт с жертвами всё чаще ведётся с использованием реальных украинских номеров, украинского языка, а иногда — голосовой и видеосвязи. Нападавшие демонстрируют хорошее знание конкретных людей, организаций и их деятельности, что повышает доверие и эффективность атак.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru