


Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Исследователи из Check Point обнаружили ранее неизвестный модульный инструмент для проведения атак, способный длительно, скрытно и надежно работать в облачных и контейнерных средах на основе Linux.

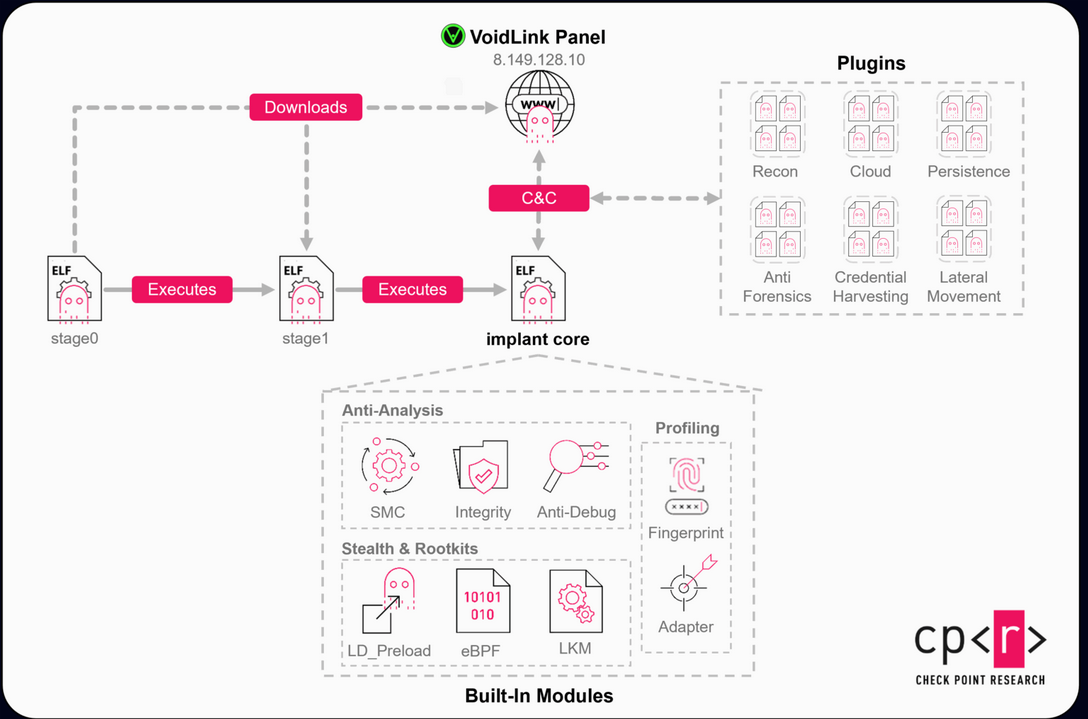
Анализ показал, что VoidLink, как его называют создатели, — это фреймворк, состоящий из загрузчиков, написанного на Zig импланта, руткитов и десятков плагинов, доступных по умолчанию и привязанных к кастомному API. Аналогичный подход наблюдался у Cobalt Strike.

Гибкая, модульная архитектура позволяет авторам атак по мере надобности расширять и изменять функциональность тулкита, умеющего определять основные облачные сервисы (AWS, Google Cloud, Microsoft Azure, Alibaba, Tencent) и соответствующим образом адаптировать свое поведение, обнаружив запуск в контейнере Docker или поде Kubernetes.

У VoidLink имеются и другие OpSec-механизмы: шифрование неиспользуемого кода, самоудаление при стороннем вмешательстве, сокрытие вредоносной активности с помощью руткитов режима пользователя и ядра.

Обмен вредоноса с C2 может осуществляться по разным каналам. Он поддерживает HTTP/HTTPS, WebSocket, ICMP, DNS-туннелирование, а также умеет составлять зараженные узлы в многосвязные (ячеистые) или p2p-сети.

Возможность добавления к основному коду плагинов, общим числом 37, позволяет оператору выполнять в облаках различные задачи, от разведки и закрепления до горизонтального перемещения по сети (через SSH с помощью украденных ключей) и обхода защиты путем стирания следов непрошеного вторжения.


Новый инструмент атаки, об авторстве которого можно косвенно судить по использованию китайского языка в оформлении админ-панелей, активно поддерживается и развивается. Цель его использования пока неясна: реальных заражений не выявлено.

По всей видимости, создатели VoidLink собираются коммерциализировать свой продукт. Предусмотренная возможность кражи учеток Git позволяет использовать новинку против разработчиков софта — с целью хищения конфиденциальных данных либо для проведения атак на цепочки поставок.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru