


Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Исследователи из Check Point обнаружили ранее неизвестный модульный инструмент для проведения атак, способный длительно, скрытно и надежно работать в облачных и контейнерных средах на основе Linux.

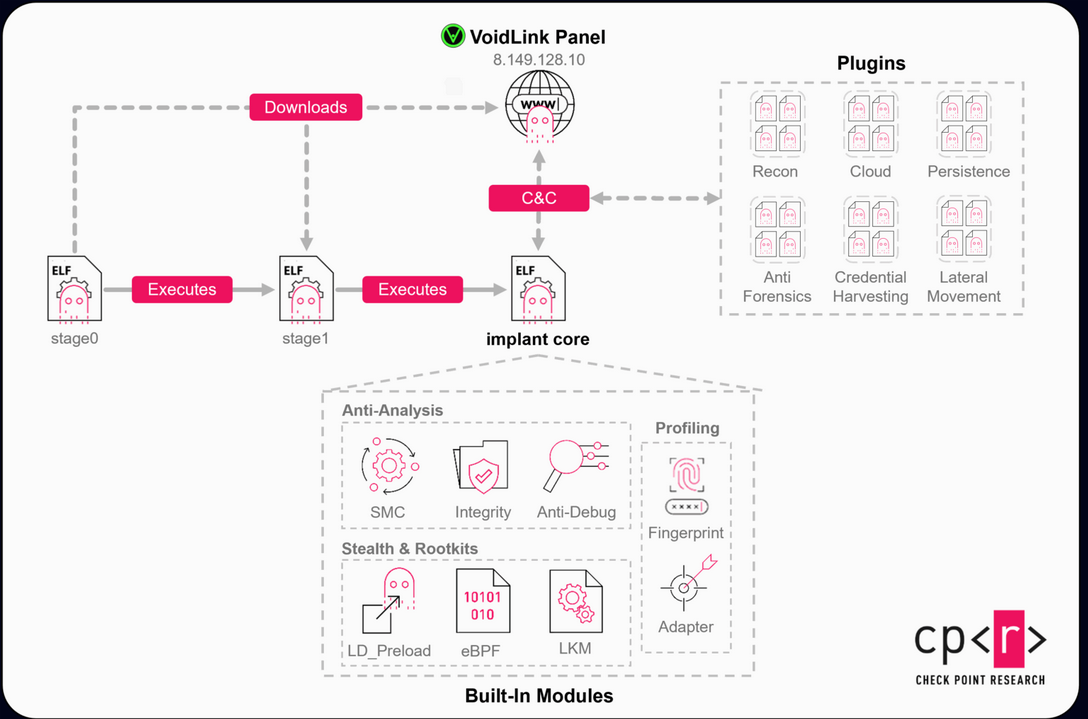
Анализ показал, что VoidLink, как его называют создатели, — это фреймворк, состоящий из загрузчиков, написанного на Zig импланта, руткитов и десятков плагинов, доступных по умолчанию и привязанных к кастомному API. Аналогичный подход наблюдался у Cobalt Strike.

Гибкая, модульная архитектура позволяет авторам атак по мере надобности расширять и изменять функциональность тулкита, умеющего определять основные облачные сервисы (AWS, Google Cloud, Microsoft Azure, Alibaba, Tencent) и соответствующим образом адаптировать свое поведение, обнаружив запуск в контейнере Docker или поде Kubernetes.

У VoidLink имеются и другие OpSec-механизмы: шифрование неиспользуемого кода, самоудаление при стороннем вмешательстве, сокрытие вредоносной активности с помощью руткитов режима пользователя и ядра.

Обмен вредоноса с C2 может осуществляться по разным каналам. Он поддерживает HTTP/HTTPS, WebSocket, ICMP, DNS-туннелирование, а также умеет составлять зараженные узлы в многосвязные (ячеистые) или p2p-сети.

Возможность добавления к основному коду плагинов, общим числом 37, позволяет оператору выполнять в облаках различные задачи, от разведки и закрепления до горизонтального перемещения по сети (через SSH с помощью украденных ключей) и обхода защиты путем стирания следов непрошеного вторжения.


Новый инструмент атаки, об авторстве которого можно косвенно судить по использованию китайского языка в оформлении админ-панелей, активно поддерживается и развивается. Цель его использования пока неясна: реальных заражений не выявлено.

По всей видимости, создатели VoidLink собираются коммерциализировать свой продукт. Предусмотренная возможность кражи учеток Git позволяет использовать новинку против разработчиков софта — с целью хищения конфиденциальных данных либо для проведения атак на цепочки поставок.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru